
 #1
数据库评估、SQL 注入测试、审计、加密和活动监控工具。
Kitploit 推荐
 junghyeonkum/cve-2022-24706
Concept-proof exploit for CVE-2022-24706 targeting Apache CouchDB 3.2.1 and below. Demonstrates remote command execution via Erlang Distribution…
 meersjo/ansible-mysql-cve-2016-6662
用于对MySQL服务器进行CVE-2016-6662漏洞修补的简单Ansible playbook
 phusion/rails-cve-2012-5664-test
演示应用,展示Rails CVE-2013-5664漏洞的工作原理。
 lysophavin18/cve-2026-9082
cve poc
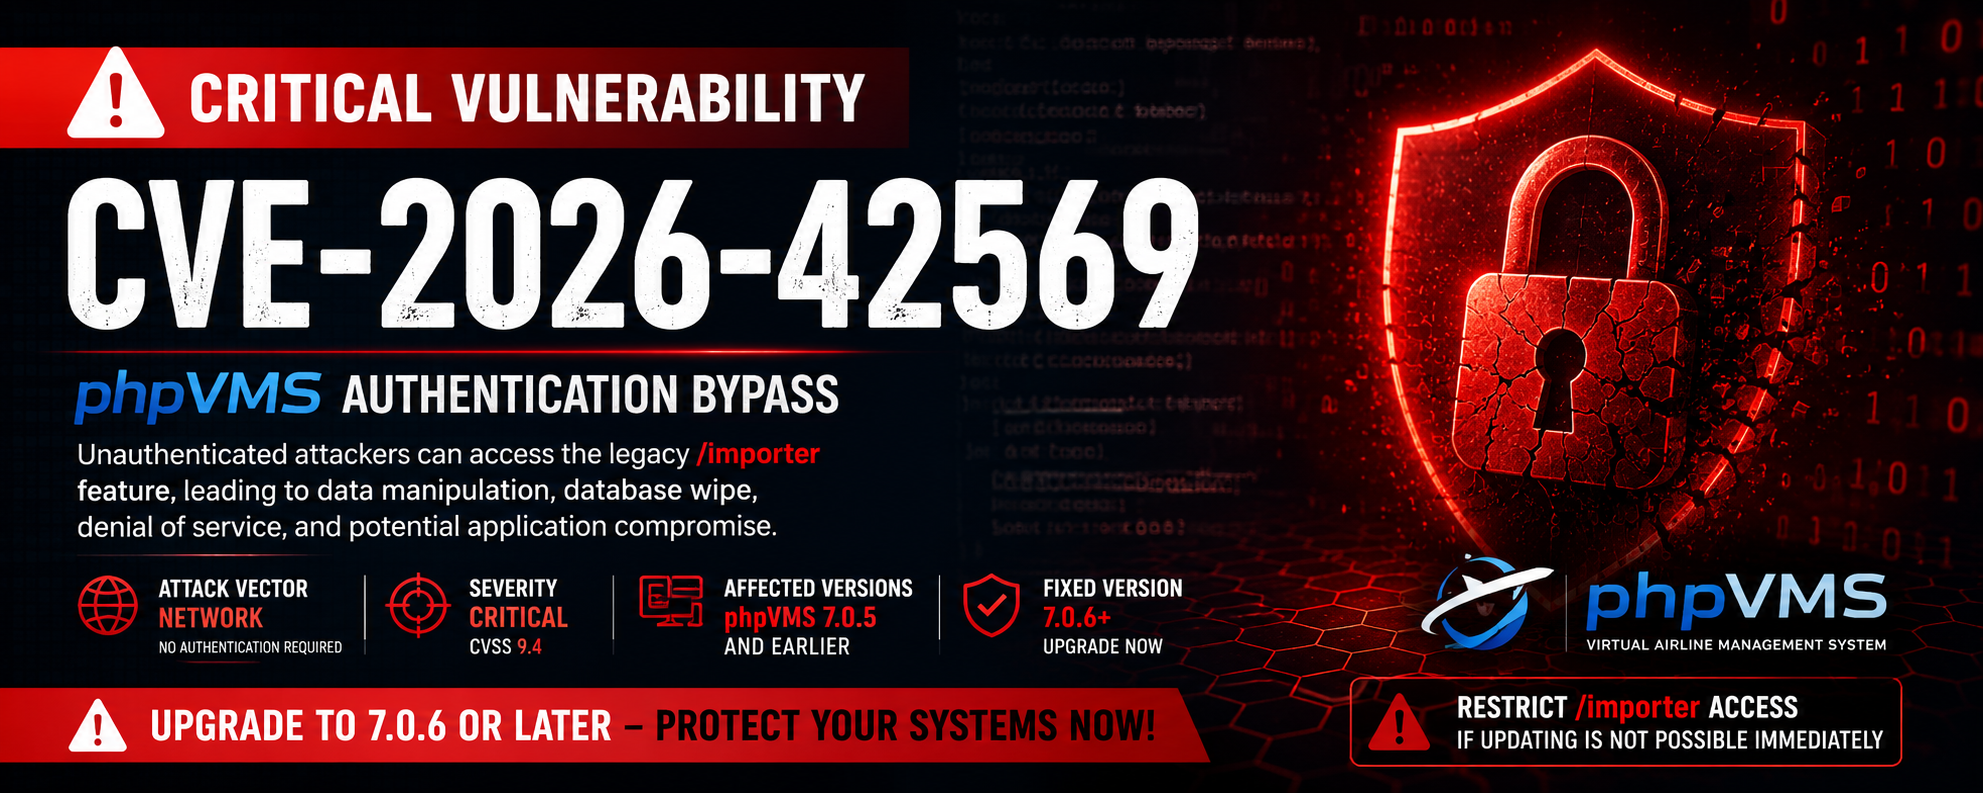 0xblackash/cve-2026-42569
CVE-2026-42569
 kamal-marouane/cve-2022-28346
发现 Django 包中存在一个漏洞,该漏洞会导致 SQL 注入。攻击者可以利用包含恶意 SQL 查询的精心构造的字典,完全破坏数据库。
 rafaelchriss/redteambrasil-cve-2025-64459
NEO-SQLi — 利用 Django _connector SQL 注入漏洞 (CVE-2025-64459) | RedTeam Brasil 频道
 fantasy-fql/esapi-sqlinjection-cve-2025-5878-exploit
CVE-2025-5878 的漏洞利用程序,针对 ESAPI 的 encodeForSQL() 方法并结合 OracleCodec,可实现基于时间的盲注 SQL 注入。支持数据库枚举、表/列转储以及基于 Cookie 的身份验证。
 learner202649/cve-2025-45809-poc
针对LiteLLM v1.65.4的基于时间的盲注SQL注入概念验证。利用`/key/block`端点,通过PostgreSQL的pg_sleep()函数提取数据库内容并读取服务器文件。
 machine-farmer/vicidial-cve-2024-8503-blind-sqli-poc
针对 VICIdial CVE-2024-8503 的未认证基于时间的盲 SQL 注入 PoC,支持元数据提取、可恢复扫描和严格的安全限制。
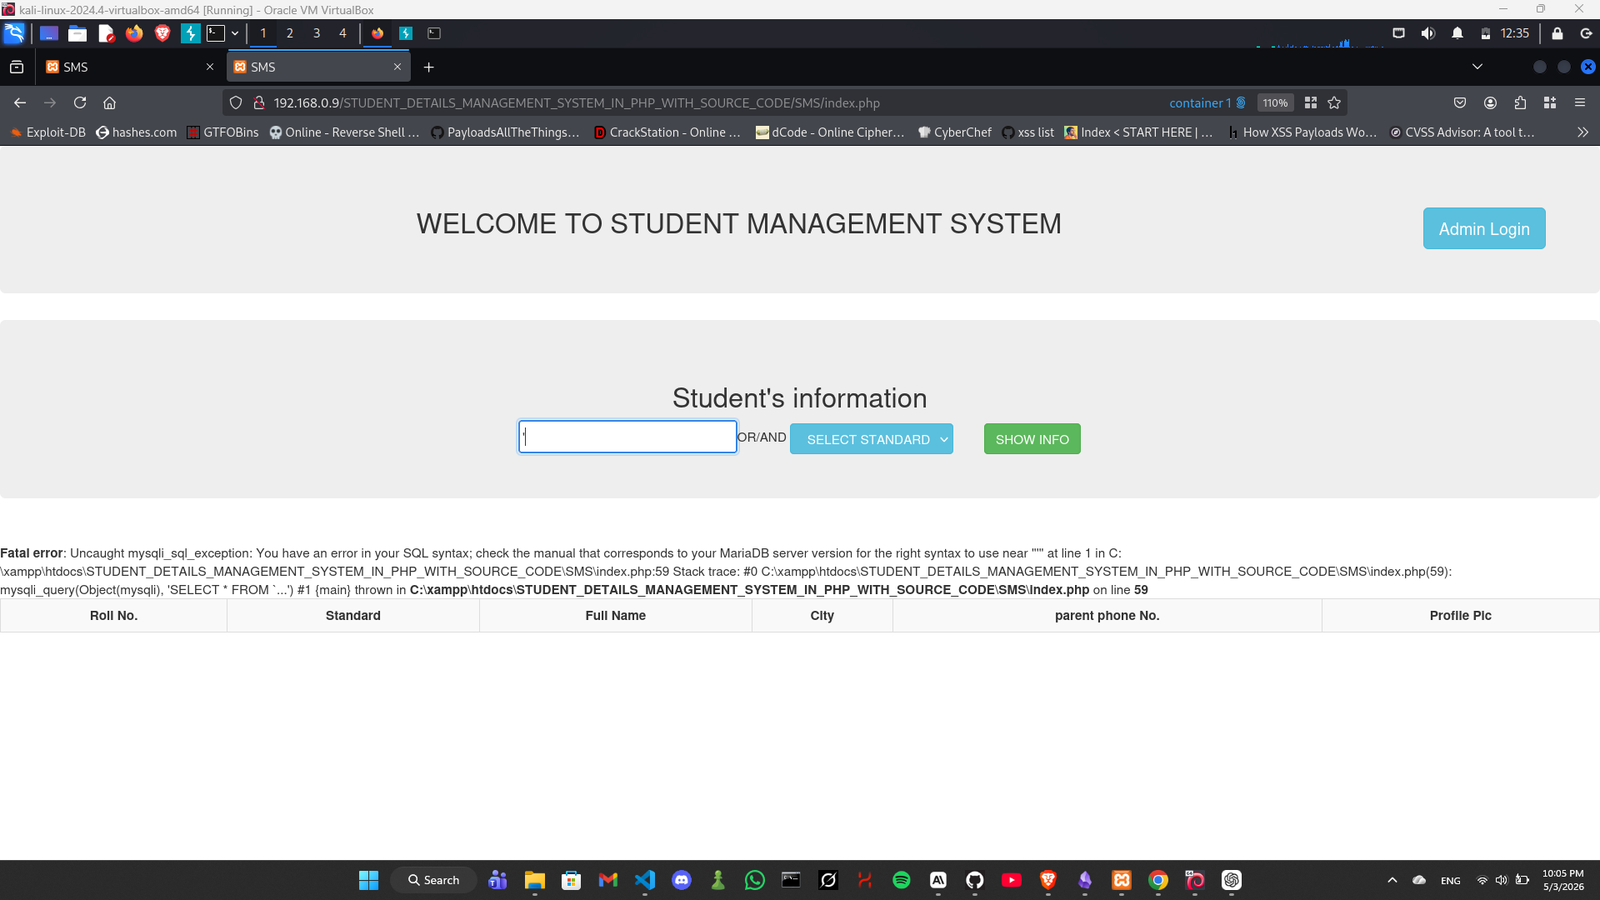 xmyronn/cve-2026-10110-sqli
概念验证,针对 Student Details Management System 1.0 中未经认证的 SQL 注入漏洞,演示基于 UNION 的数据提取与凭据窃取。
 xmyronn/cve-2026-10290-sqli
概念验证:Hotel and Tourism Reservation System 1.0 中未经身份验证的 SQL 注入,演示通过 tour 参数进行数据库提取。
 biitts/cve-2026-54350-budibase-nosql-injection
PoC for CVE-2026-54350 — Budibase 未经认证的 NoSQL 操作符注入 (CVSS 10.0)。通过 PUBLIC 查询读取/批量写入任何文档集合。
 iltosec/cve-2026-54596
针对CVE-2026-54596的概念验证漏洞利用:ITFlow中recurring_invoice_frequency参数的认证SQL注入,能够完全泄露数据库中的管理员哈希和凭据。
 jjcjgo/cve-2026-38812-ruoyi-sql-injection
针对CVE-2026-38812的概念验证漏洞利用,这是RuoYi v4.8.2中通过/tool/gen/createTable端点的SQL注入漏洞,能够实现未授权的数据库访问。
 orderby99/cve-2025-8714-poc
PostgreSQL中RCE的PoC — CVE-2025-8714
 nullbyte3117/cve-2025-60357
CVE-2025-60357- NoSQL(MongoDB)注入POC
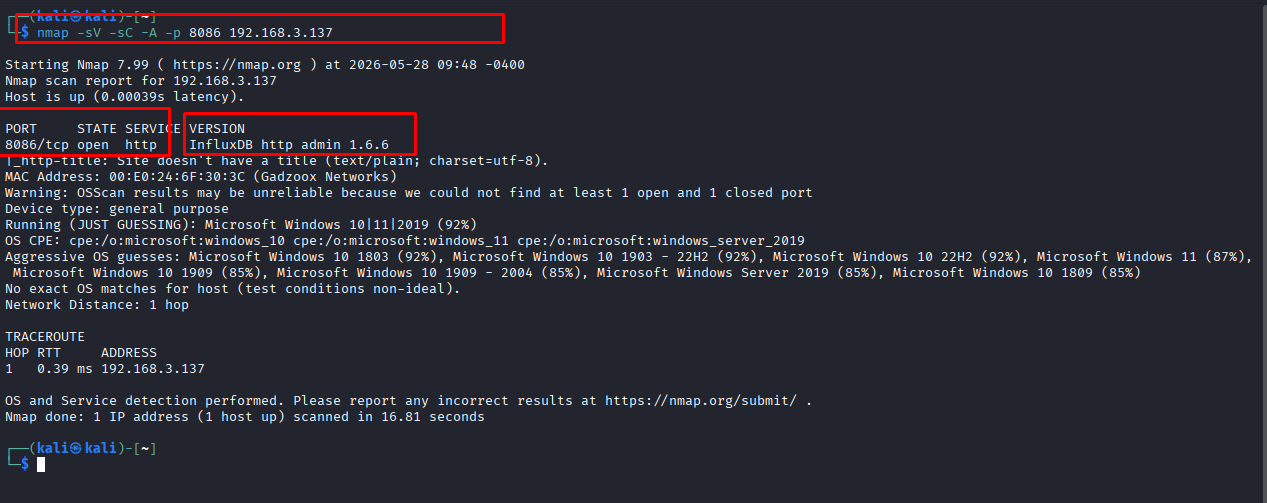 dungsocool/cve-2019-20933
逐步实验报告,演示如何通过伪造JWT令牌绕过CVE-2019-20933 InfluxDB身份验证,包括利用、后利用和修复指南。








