#1
 abraxas/cve-2026-22599
针对 CVE-2026-22599 的 Python PoC 和 Docker 实验环境,该漏洞是 Strapi 的 Content-Type Builder 写入 API 中通过 Knex 原始 defaultTo 实现的认证后 SQL 注入。
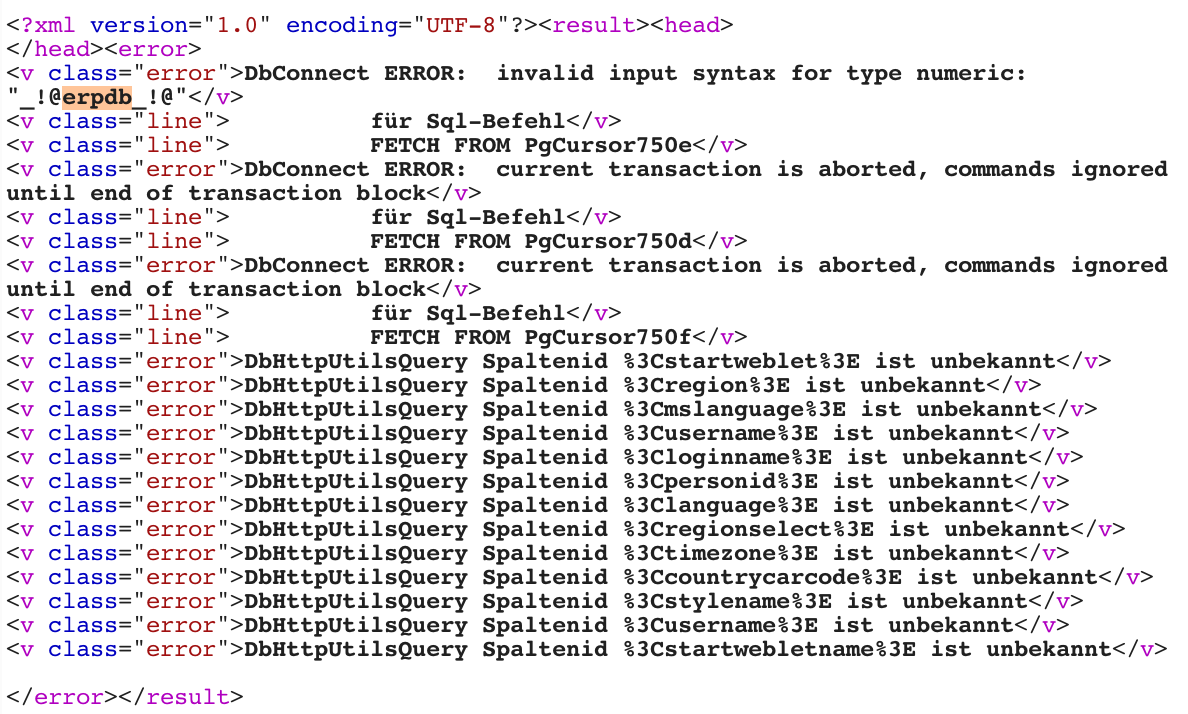 emreovunc/opensource-erp-sql-injection
CVE-2019-5893 | 开源ERP应用存在SQL注入漏洞。
 mbadanoiu/cve-2024-34693
CVE-2024-34693:Apache Superset 中的服务器任意文件读取漏洞
 abraxas/sqlite-fts5-securedel
SQLite 3.53.4 - 高危 - 本地 - 崩溃 - FTS5 secure-delete PutVarint 页脚越界
 abraxas/cve-2026-79752
CVE-2026-79752 disclosure pack for CakePHP 5.2.13 SQL injection via FunctionsBuilder::cast, with a Python PoC script and Docker lab for authorized…
 abraxas/moodle-enrol-database-sqli
Moodle 5.2.3 - 高危 - 远程 - SQLi - enrol_database 将课程 idnumber 拼接进 SQL
 tc4dy/cve-2026-57821-poc-exploit
🔐 CVE-2026-57821 - Apache Fineract SQL 注入工具包 📚 两个用于授权安全测试的 Python 脚本:verifier.py(安全检测,无数据提取)和 exploit.py(深度分析)。支持 11 种数据库类型。非常适合理解 SQL 注入漏洞。仅限合法测试…
 neko-chanqwq/cve-2020-9483
SQL注入漏洞(CVE-2020-9483,Apache SkyWalking)的PoC
 abraxas/sqlite-fj-using-auth
SQLite 3.53.4 - 高危 - 本地 - 权限残留 - FULL JOIN USING 跳过 sqlite3AuthRead
 abraxas/mysql-mysqldump-tab-path
MySQL Community Server 26.7.0 - 高危 - mysqldump --tab 路径残留 - 客户端文件写入
 joakimbulow/cve-2026-1337
CVE-2026-1337 - Neo4j - 日志注入
 emad-almousa/cve-2025-53051
针对 CVE-2025-53051 的概念验证代码与技术分析文章,该漏洞是 Oracle 26ai 直方图字典漏洞,可通过基于函数的索引加以利用。
 abraxas/sqlite-rtree-rowid0
SQLite 3.53.4 - 高危 - 本地 - UAF - rtree last_insert_rowid 0 节点哈希
 abraxas/spark-jdbc-serde-url
Apache Spark 4.2.0 - 高危 - 远程 - JDBC URL 注入 - ALTER TABLE SET SERDEPROPERTIES
 abraxas/phpmyadmin-designer-json-sqli
phpMyAdmin 5.2.3 - 高危 - 远程 - SQLi - Designer JSON 未净化标识符
 abraxas/phpmyadmin-auth-plugin-unquoted
phpMyAdmin 5.2.3 - 高危 - 远程 - SQL注入 - 认证插件标识符未加引号
 abraxas/cakephp-collate-sqli
CakePHP 5.4.2 - 高危 - 远程 - SQLi - COLLATE 排序规则是原始 SQL 片段