#1
 0xblackash/cve-2026-72898
CVE-2026-72898
 bongbongco/cve-2012-1675
Oracle Database TNS Listener Poison Attack漏洞
 hawsec/ginger
一款针对 Hitachi Vantara 的 Pentaho Business Analytics 平台的安全评估工具。
 qucklecrabik/cve-2026-23921
针对 CVE-2026-23921 的概念验证漏洞利用,该漏洞是通过 sortfield 参数在 Zabbix API 中实现的基于时间的盲 SQL 注入,可从 PostgreSQL 和 MySQL 后端提取数据。
 onewinner/cve-2025-14847
MongoDB 内存泄露漏洞 (CVE-2025-14847) 检测工具
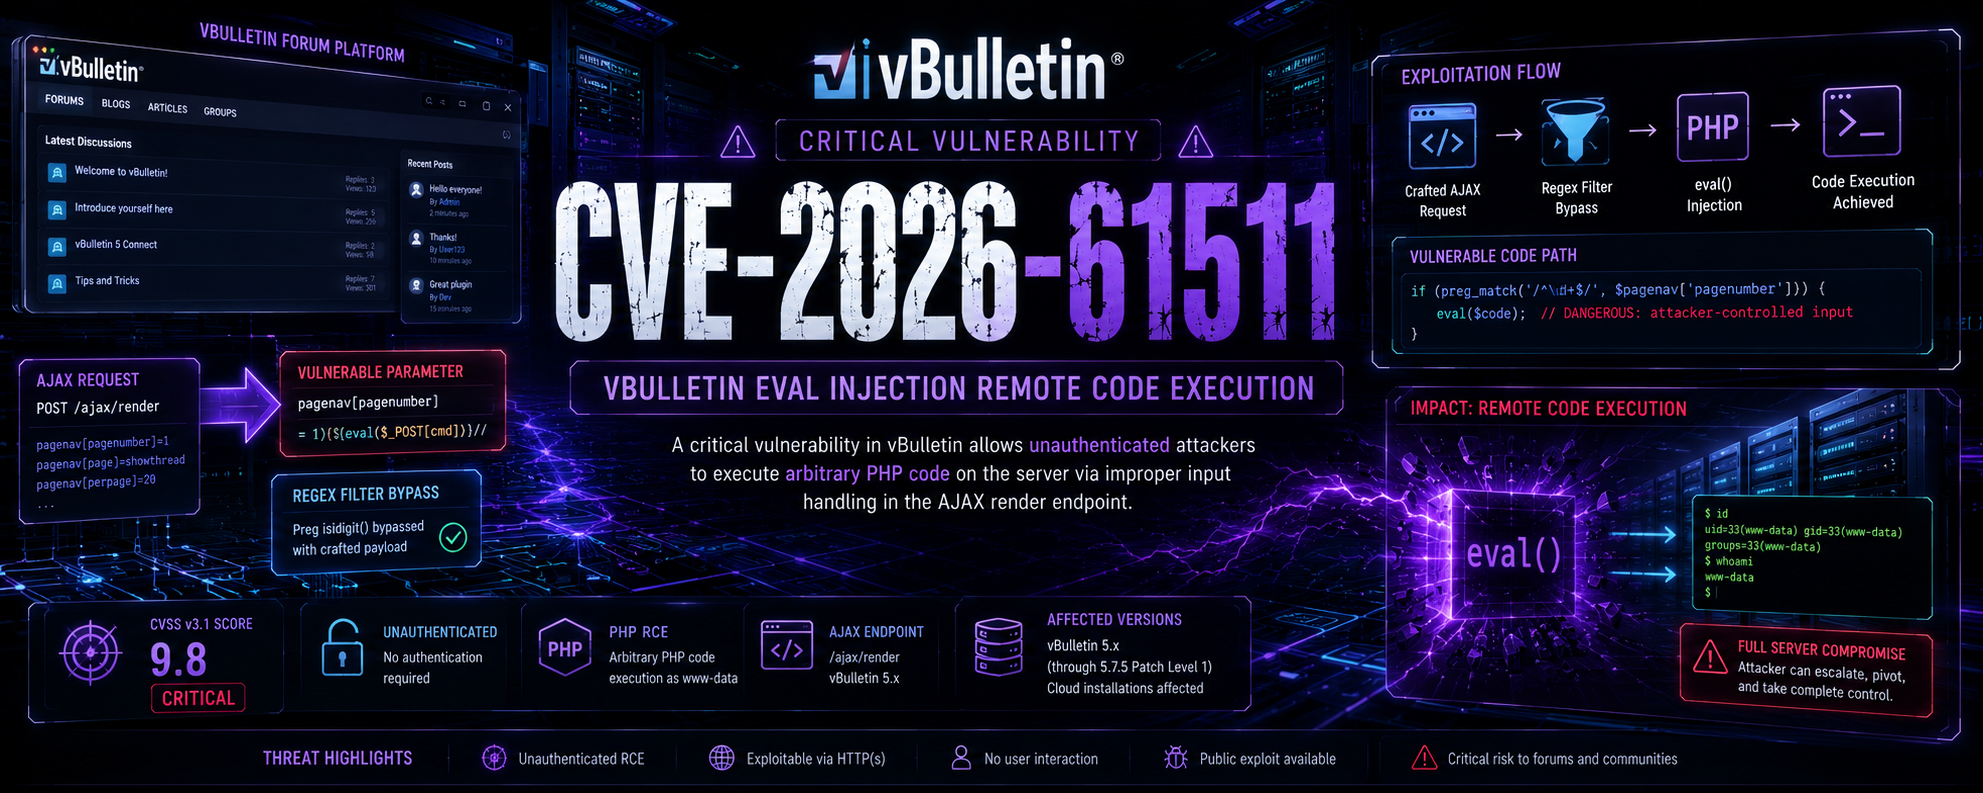 tc4dy/cve-2026-61511-poc-exploit
CVE-2026-61511 – vBulletin 预认证远程代码执行(CVSS 9.8)。影响 5.x/6.x 版本(未修补)。通过端点池、AJAX、PHPFuck WAF 绕过实现多漏洞利用。完整工具包:反弹…
 fsecurelabs/cisco-ucm-sqli-scripts
可用于利用CVE-2019-15972的脚本,该漏洞是Cisco Unified Call Manager (UCM)中的一个已认证SQL注入问题。
 jas502n/sscms_decrypt
sscms 数据库解密
 ambionics/cve-2026-9082-drupal-postgresql-rce
CVE-2026-9082 的漏洞利用程序,这是一个 Drupal JSON:API PostgreSQL SQL 注入漏洞,可通过 preload 库升级为 RCE,并附带用于测试的本地实验环境。
 ofirhamam/oracleotm
用于利用CVE-2021-35616的Python工具
 oscarbataille/cve-2025-26794
CVE-2025-26794:Exim 4.98(SQLite DBM)中的盲SQL注入 - 漏洞利用writeup
 gbrsh/cve-2024-1071
Ultimate Member 未授权数据库访问 / SQLi
 ishwardeepp/cve-2025-1094-poc-postgre-sqli
概念验证模拟和分析 CVE-2025-1094,这是一个严重的 PostgreSQL SQL 注入漏洞。包含基于 Docker 的实验室设置、漏洞利用脚本、根本原因分析以及用于安全测试和教育的逐步演示。
 rbowes-r7/refreshing-mcp-tool
F5 `mcp` 协议的一种实现,包括用于在漏洞狩猎时嗅探流量的 MitM 工具。
 4minx/cve-2026-48842
针对 CVE-2026-48842 的 Python PoC,该漏洞是 Roundcube 的 virtuser_query 插件中的预认证 SQL 注入。通过基于时间的差分确认该缺陷,并盲读数据库账户。
 abraxas/mysql-set-role-leftover
MySQL Community Server 26.7.0 - 高危 - SET ROLE ALL EXCEPT 遗留 FILE - mysqld UID 写入