#1
 cyhe50/cve-2024-56800-poc
概念验证漏洞利用,展示Firecrawl网页爬虫中的SSRF漏洞(CVE-2024-56800, CVE-2025-57818),包含自托管设置和恶意重定向服务器。
 rxerium/ai-bot-ip-ranges
AI 爬虫机器人(OpenAI、Anthropic、Google、Microsoft、Perplexity)官方 IP 地址范围。每周自动更新。
 sohelyousef/js-secret-hunter
自动化 Python 扫描器,用于检测客户端 JavaScript 文件中硬编码的机密信息(私钥、API 令牌)。
 timborin0/log4j-dork-scanner
一个使用 Google dorks 搜索、抓取和扫描受 Apache Log4j CVE-2021-44228 影响文件的脚本
 d0rb/rusttlsx
🦀 面向 Rust 的隐身 HTTP 客户端。模拟真实浏览器 TLS 指纹,以实现无法被检测的请求。快速、类型安全,专为精准网络通信而构建。

 iitoneloc/sigint
实时 OSINT 情报仪表板:7 个实时数据源(飞机、AIS 船只、地震、火灾、天气、GDELT 事件、新闻)显示在交互式地球上。关联引擎、评分警报、监视模式。Bun + React 19 + Canvas 2D Web Worker 渲染。支持离线功能的…
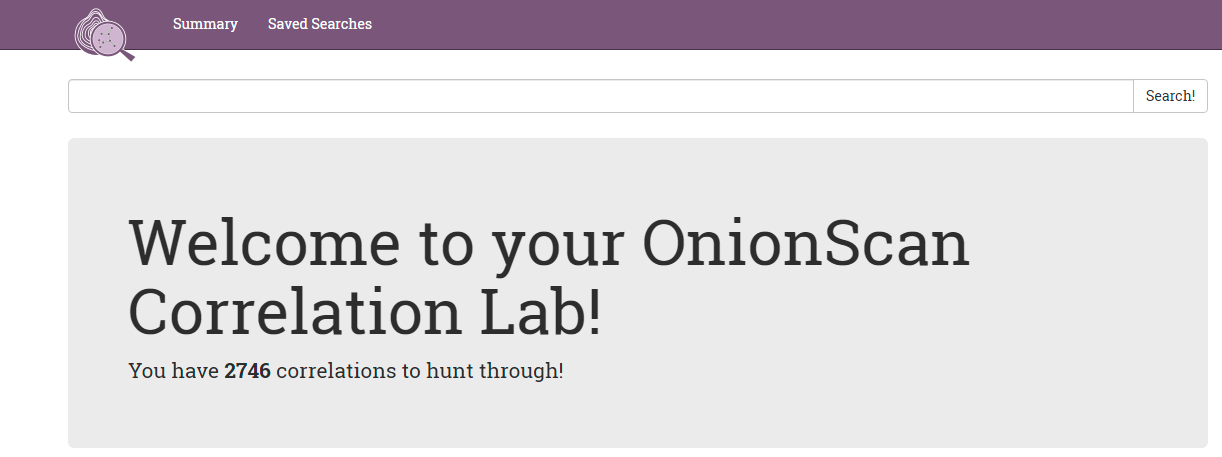 n3ph0s/onionscan
扫描并分析 Tor 隐藏服务(.onion),提取元数据、SSH 横幅、电子邮件地址,以及通过 mod_status 泄露的潜在 IP 信息,并提供用于可视化的关联实验室。
 notrustedx/job-manager-disclosure
CVE-2015-6668,与 WordPress 的 WP Job Manager 插件(版本 ≤ 0.7.25)相关。
 gmh5225/logineo-scraper
用于从 Logineo 实例中抓取个人信息的快速脚本
 gsfish/s2-reaper
Google搜索爬虫,使用可配置关键字和代理支持,收集易受Apache Struts2 S2-045(CVE-2017-5638)攻击的URL。
 matinciel/wordpress_cve-2019-9787
尝试使用 Docker 重现此问题
 srcx404/cve-2024-39722
CVE-2024-39722 的利用工具,这是 Ollama 中的一个模型存在性披露漏洞。可执行版本检查、爬取官方模型库,并在易受攻击的服务器上进行多线程模型发现。
 code5ecure/cve-2024-41453_cve-2024-41454
CVE-2024-41453 和 CVE-2024-41454 的概念验证利用,演示 ProcessMaker 4 Core Docker 中的存储型 XSS 和恶意文件上传漏洞。
 putget/cve-2024-38526
CVE-2024-38526 - Polyfill扫描器
 0xg33k/cve-2026-18470
针对 CVE-2026-18470 的检测 POC:检查 WordPress Login & Register Forms 插件版本,并探测丢失密码流程中未认证的电子邮件泄露问题。
 ynsmroztas/atlassniper
针对 Atlassian Data Center webresource 路径遍历的 CVE-2026-21589 检测器。用于 Jira、Confluence 和 Bitbucket 的预认证 webroot 文件读取确认。
 r4nd0mth1ngs/brainproxy
快速、AI 优先的 Rust 网络安全测试工具包:ZAP、Burp Suite 等的开源替代方案。集拦截代理、扫描器、模糊测试器和报告于一体,以 JSON CLI 形式提供,并配有 MCP 服务器和桌面应用。