#1
 yora1928/cve-2026-15748
扫描 WordPress Forminator 以查找 CVE-2026-15748 未认证 RCE 漏洞。检测易受攻击的站点、爬取表单、提取 nonce,并运行安全的上传测试。
 honeyb33z/cve-2020-11023-scanner
针对JavaScript中CVE-2020-11023 XSS漏洞的静态分析扫描器。检测网页和本地文件中易受攻击的jQuery版本以及危险的DOM操作模式。
 houmanpashaei/cve-2025-29927
这是一个 CVE-2025-29927 扫描器。
 fauxrougee/smartscanner-source
基于 C++17 和 Qt 6 构建的 Web 漏洞扫描器,具备 GUI、CLI、可配置爬取和 JSON 报告功能。为教育目的而重构。
 ua-spectral/botlens
一个研究工件兼 MCP 服务器,通过大规模评论分析、LLM 标注以及一套包含 31 个主题的分类体系,审计第三方 Discord 机器人中的安全与隐私问题。
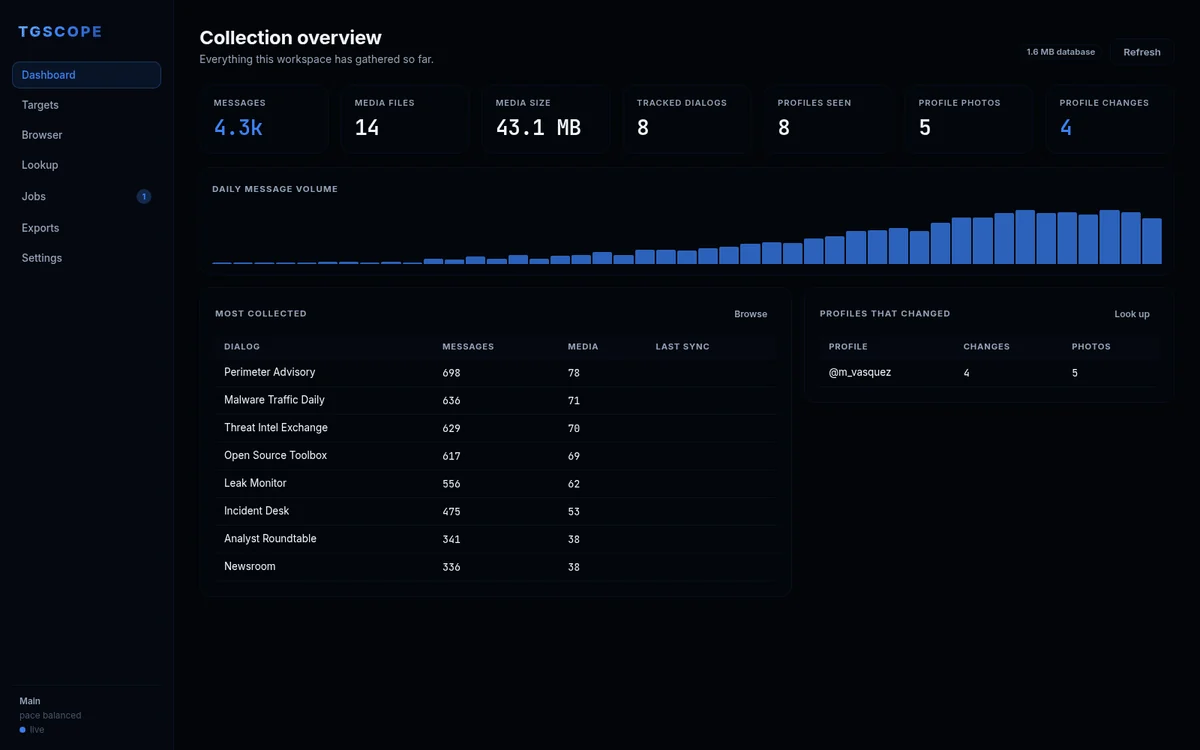 itsmoorgrove/tgscope
Telegram OSINT、抓取和归档,以本地 Web 应用形式呈现。多账号收集、个人资料查询(含历史照片和变更差异)、十种导出格式。
 torchiachristian/vulnscan
用 Python 编写的 Web 漏洞扫描器:SQL 注入、XSS、路径遍历、安全标头。爬虫、Flask 仪表盘、PDF 报告。
 razureink/arisu
Scans public code repositories and code snippet platforms to extract and validate AI service API keys with real-time dashboard and multi-format…
 rodhnin/pythia-sql-clairvoyance
高级SQL注入扫描器,具备AI驱动分析、道德合规框架和专业报告功能。

 nu11secur1ty/sql-global-injector
基于 Python 的网页爬虫与 SQL 注入漏洞扫描器,利用 dork 查询实现。支持代理和自动化扫描,用于安全测试。
 aquibpro/reconix
高级侦察引擎,能够发现真实秘密,实时验证它们,并从客户端情报构建利用路径。
 khalidelborai/xtor
用于编程管理Tor实例的Python库,支持SOCKS5代理、身份轮换、流隔离、隐藏服务、电路控制以及异步HTTP客户端。
 aramosf/joomla_exploits
精心策划的已验证Joomla漏洞利用工具集合,附带Docker实验室环境。包含RCE、SQLi、XSS和权限提升脚本,按实用的攻击性实用性组织,用于渗透测试和研究。
 perufitlife/directus-security
针对 Directus CMS 的无密钥主动探测安全审计器。通过实时匿名探测,证实公共角色数据暴露、用户枚举、未认证版本/模式泄露、GraphQL 内省以及搜索参数字段枚举。零依赖。