
 #1

 schnied/cve-2026-98432-mitigation-iptables
用于检查 Linux 主机是否存在 CVE-2026-98432 的 Shell 脚本,并应用一条临时 iptables u32 规则来丢弃带有 IP 选项的 IPv4 TCP 数据包,附带 systemd 单元、自检和回滚功能。
 reverseclabs/azuredevops-enum
只读的 Azure DevOps 枚举工具,通过查询 REST API 在授权的安全评估期间展示项目、仓库、服务连接、构建、管道机密、权限和分支策略。
 bplinux/chackd
Daemon to randomize tcp_challenge_ack_limit to prevent side channel attacks CVE-2016-5696

 roccoammon/active-directory-health-check
PowerShell GUI 工具,针对 Active Directory 运行 54 项最佳实践健康与安全检查,在双语 HTML/CSV 报告中标记 Kerberoasting、DCSync、委派和加固缺口。
 sqzer-x/cve-2026-99999-scanner
Shell script that checks whether a Linux host is affected by CVE-2026-99999 (PwnEscape) and prints or applies the distribution-specific kernel fix.
 omniversetr/omnicheck_cve-2026-98432
Non-destructive checker for CVE-2026-98432 (Linux kernel TCP use-after-free): patch status, exposed listeners and mitigation verification. By…
 aa22396584/synology-nas-cli
nas:一个面向 Synology DSM 7 的零依赖 Python CLI + MCP 服务器。一条命令即可审计并修复 C3RB3R / .L0CK3D 勒索软件攻击活动;把它交给你的 AI 代理即可。
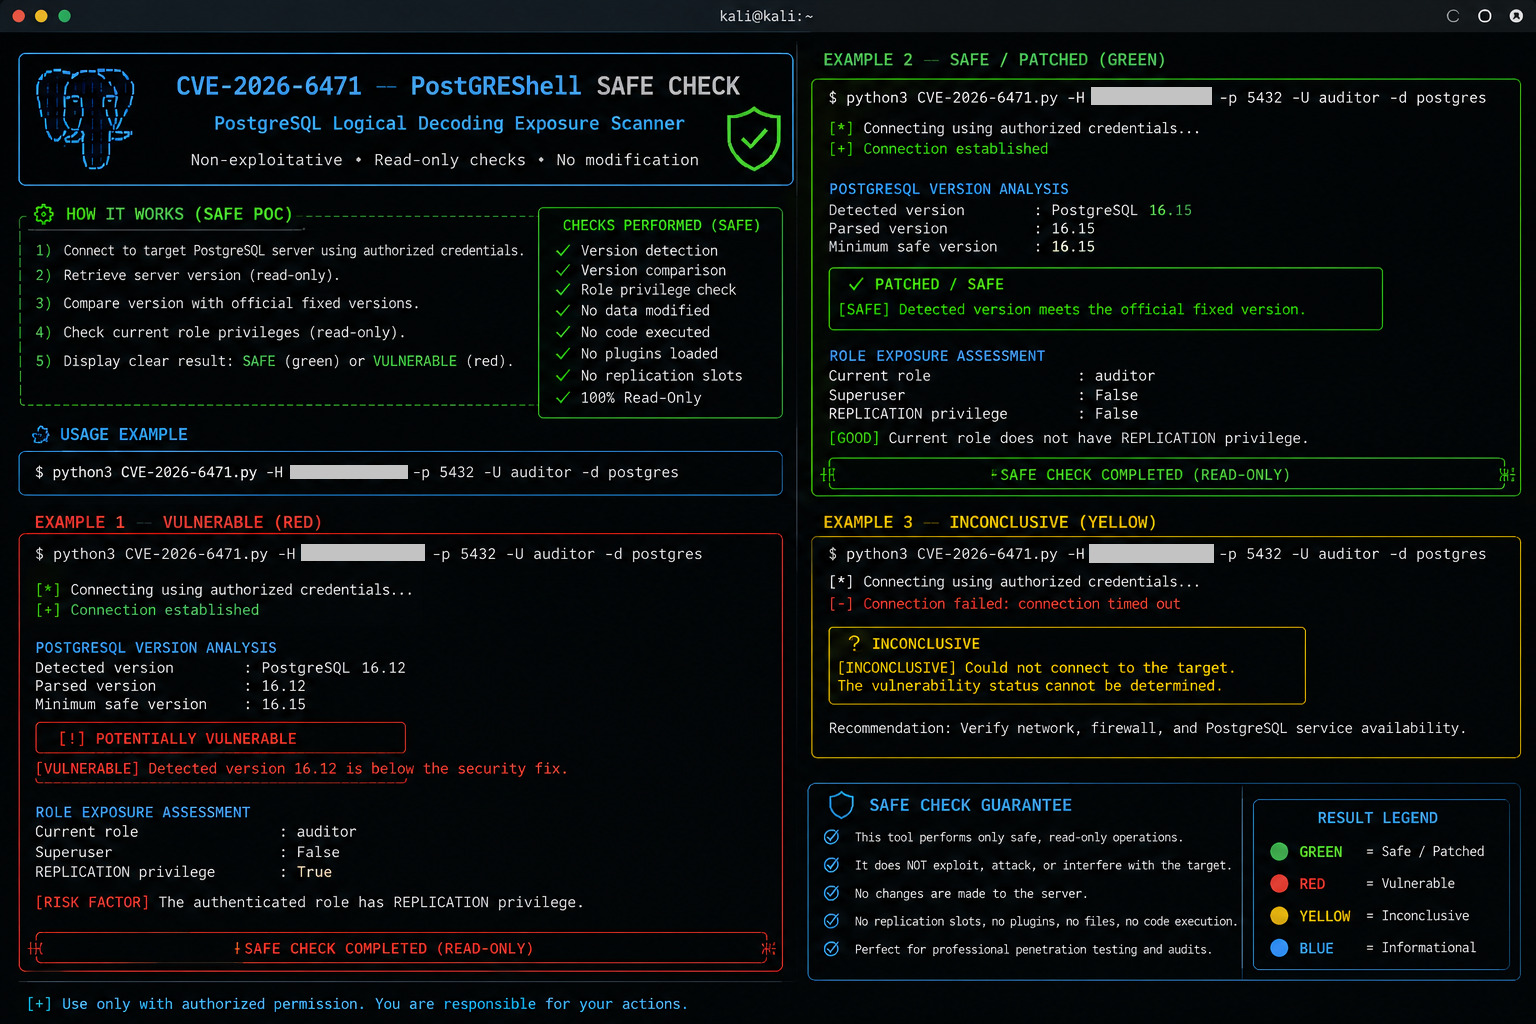 0xblackash/cve-2026-6471
非破坏性 PostgreSQL 漏洞检查器,针对 CVE-2026-6471。审计服务器版本和 REPLICATION 权限,以识别逻辑解码授权缺陷的暴露风险,并提供修复指导。
 xiaoqimikko/log4j-check
log4j 2025/2026 年 7 条「配置静默失效」CVE 自查:按 CVE×模块 判定 4 个模块,结构化解析 log4j2 配置做 applicability 降噪,并算出该升到哪个版本才一次到位(6 条写 2.25.4,但有一条要 2.25.5,而它 Dependabot 报不出来)…
 liamromanis101/dead.letter-cve-2026-45185
基于 Shell 的漏洞扫描器,针对 Exim MTA 中的 CVE-2026-45185(Dead.Letter)。检测 GnuTLS 构建中的释放后使用,检查版本、TLS 库和 CHUNKING 配置。生成 JSON 输出以用于 CI/CD 集成。
 fauxrougee/smartscanner-source
基于 C++17 和 Qt 6 构建的 Web 漏洞扫描器,具备 GUI、CLI、可配置爬取和 JSON 报告功能。为教育目的而重构。
 konstruktoid/prescryb
用于 CVE/配置修复编排的 MCP 服务器:SSH 资产清点、OSV/NVD 查询、映射到 CIS/DISA STIG 的 Ansible playbook 建议。
 virologi-info/papercut-toolkit
#PaperCut CVE-2026-81578 + CVE-2026-82078 防御工具包 2 3 一个**防御性**工具包,用于检查并了解对链式
 cybercondor/fix-winverifytrustsignaturevalidationvuln
修复 WinVerifyTrust 签名验证漏洞, CVE-2013-3900, QID-378332
 juliosuas/copyfail-guard
快速、可审计的 Linux 缓解措施,针对 CVE-2026-31431 Copy Fail:algif_aead 阻塞、验证和 AF_ALG seccomp 加固。
 mikesplain/cve-2015-0235-cookbook
用于测试 GHOST 漏洞的 chef cookbook
 legendile7/cve-2026-78122-poc
CVE-2026-78122 的概念验证漏洞利用,演示了如何通过 docker-socket-proxy 粗粒度的访问规则实现容器文件系统与环境变量的数据外泄,并附带一份修复后的 HAProxy 配置。









