
 #1

 infiniroot/ansible-mitigate-copyfail-dirtyfrag
简单的 Ansible Playbook,用于缓解 CopyFail (CVE-2026-31431) 和 DirtyFrag (CVE-2026-43284) 漏洞。
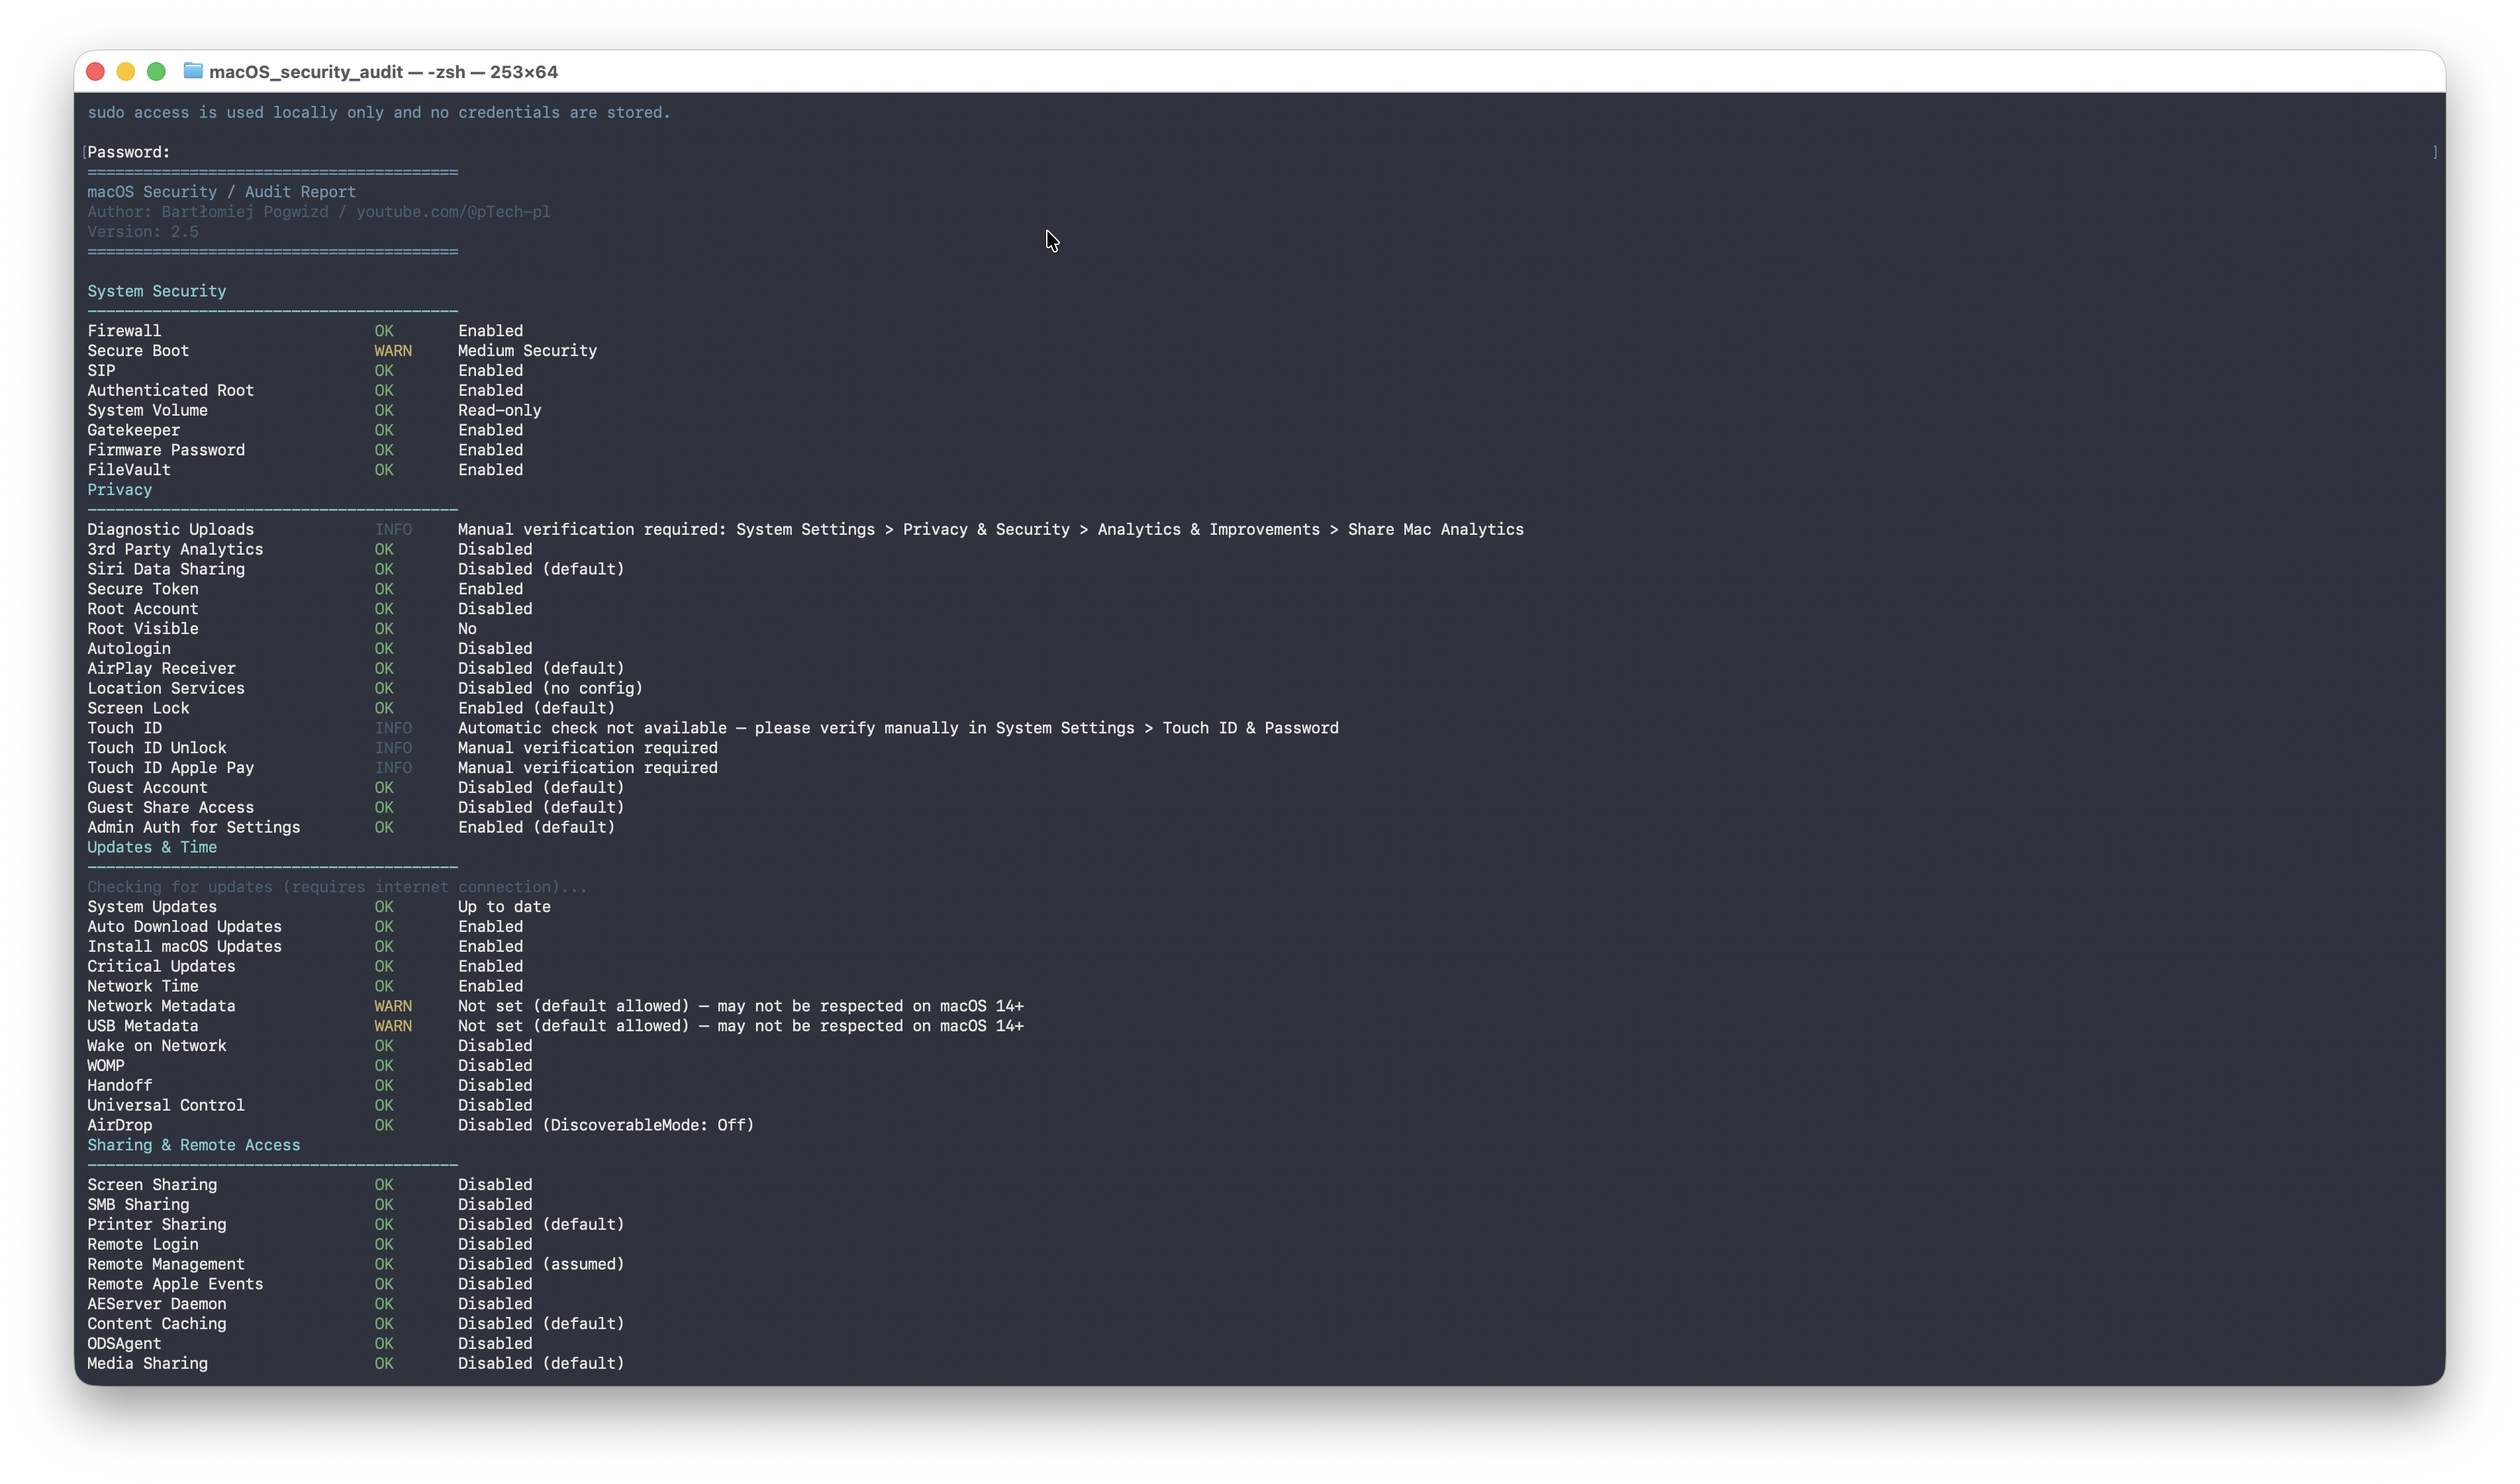 ptechpl/macos_security_audit
用于审计的 macOS 脚本
 marcelofmatos/cve-2026-98432-check
检查主机是否会丢弃带有 IP options 的 IPv4 TCP SYN(CVE-2026-98432 的缓解措施)

 titancsa/registryguard
Windows 内核注册表过滤 SDK 与原生 C++ UI,用于对应用程序键写入进行限定范围的审计与控制。Altitude/签名待定;OEM 集成:Discord titancsa。
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0(KRaft)结合 Keycloak OAuth2 认证,使用 Strimzi —— 绕过 CVE-2025-27817 URL 白名单限制
 affolter-engineering/hvt
一个 Rust 命令行工具,针对目标 URL 探测 HTTP 方法(包括 WebDAV 和 DeltaV 动词),以揭示动词篡改、访问控制绕过以及非预期的方法暴露。
 bigbiuewhale/cve-2026-98432-kernel-upgrade
在 Ubuntu 24.04 上使用 NVIDIA 时针对 CVE-2026-98432 的安全内核升级,以及该漏洞的分析
 keysau/get-log4j-windows.ps1
识别所有 Windows 服务器、整个域(可以是多域)中的 log4j 组件。CVE-2021-44228
 quaerendir/cve-2026-98432-audit
Read-only bash audit script that triages CVE-2026-98432, a Linux kernel IPv4 TCP use-after-free, by checking kernel changelogs, distro fix matrices,…
 heroku/heroku-cve-2013-0333
扫描 Heroku 应用程序,检测是否存在严重的 Rails 远程代码执行漏洞(CVE-2013-0333),并识别未打补丁的实例,以便立即升级。
 leonlai-tw/php-eol-cve-2026-109618-109619
针对 EOL 平台上 PHP CVE-2026-109618 / CVE-2026-109619(RCE,CVSS 9.2)的非官方补丁:CentOS/RHEL 7(Remi)上的 PHP 7.3、Amazon Linux 2 上的 PHP 5.4、Amazon Linux 1 上的 PHP 5.3
 lucab85/ansible-role-log4shell
一个 Ansible playbook,用于通过官方 Red Hat Log4j 检测脚本 RHSB-2021-009 验证目标 Linux 主机是否存在 Log4Shell(CVE-2021-44228)。
 imxur/wordpress-cve-2026-63030-analysis
CVE-2026-63030 的技术分析、根本原因剖析及非破坏性检测方法。
 mahfuzreham/ovswrap-cve-2026-64531-mitigation-tool
检测易受攻击的 Open vSwitch 内核模块、阻止其自动加载、移除受影响的模块,并验证 CVE-2026-64531 缓解状态的 Shell 脚本。
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
模拟 CVE-2025-54918(Windows NTLM 漏洞)的利用与缓解。包含检测脚本、Ansible 修补和 CI/CD 加固。演示在混合云环境中从低权限访问到 SYSTEM 权限的提权过程。
 vvpoglazov/cve-2024-41110-checker
基于并行SSH的扫描器,用于检测Docker安装中的CVE-2024-41110,识别受影响版本和AuthZ插件,并生成修复方案。
 r3dcl1ff/cve-2022-41040
MS Exchange 服务器漏洞缓解脚本









