
 #1

 johanneslks/cve-2025-14558
FreeBSD rtsold DNSSL 命令注入(RCE)
 gh-ost00/cve-2024-7120
针对RAISECOM网关设备中CVE-2024-7120命令注入漏洞的概念验证漏洞利用。提供漏洞利用细节、受影响型号和基于curl的攻击示例,用于安全测试。
 cybersecurityworks553/log4j-shell-csw
针对CVE-2021-44228漏洞的概念验证利用程序。
 richard-tang/sscms-pluginshell
CVE-2022-28118
 mattimustang/firepwner
CVE-2015-6357 Cisco FireSIGHT Management Center 证书验证漏洞的漏洞利用
 machine1337/smtpshell
一个简单的反向Shell,可通过Gmail SMTP或任何其他SMTP进行通信,以逃避网络限制
 dntaskmehow/neo-defender
该框架已被**重新武器化**,并利用了 CVE-2026-33825,这是 Microsoft Defender 中一个由访问控制粒度不足导致的本地权限提升(LPE)漏洞。该漏洞利用方式:
 p0dalirius/cve-2020-8813-cacti-rce-in-graph_realtime
CVE-2020-8813 - 通过 Cacti 1.2.8 中的 graph_realtime.php 实现 RCE
 b4sh2/cve-2025-57819-poc
CVE-2025-57819 -> rce
 avento/cve-2023-0669
GoAnywhere MFT CVE-2023-0669 LicenseResponseServlet 反序列化漏洞 Python RCE PoC(概念验证)
 rmhowe425/poc-cve-2026-93674
针对 CVE-2026-93674 的 Python 概念验证漏洞利用,该漏洞是 Langflow 中一个经过身份验证的盲命令注入漏洞,可通过精心构造的请求实现远程 shell 命令执行。
 teycir/skillsguard
静态安全扫描器,用于AI代理技能包。在运行前检测恶意的SKILL.md文件和捆绑脚本。
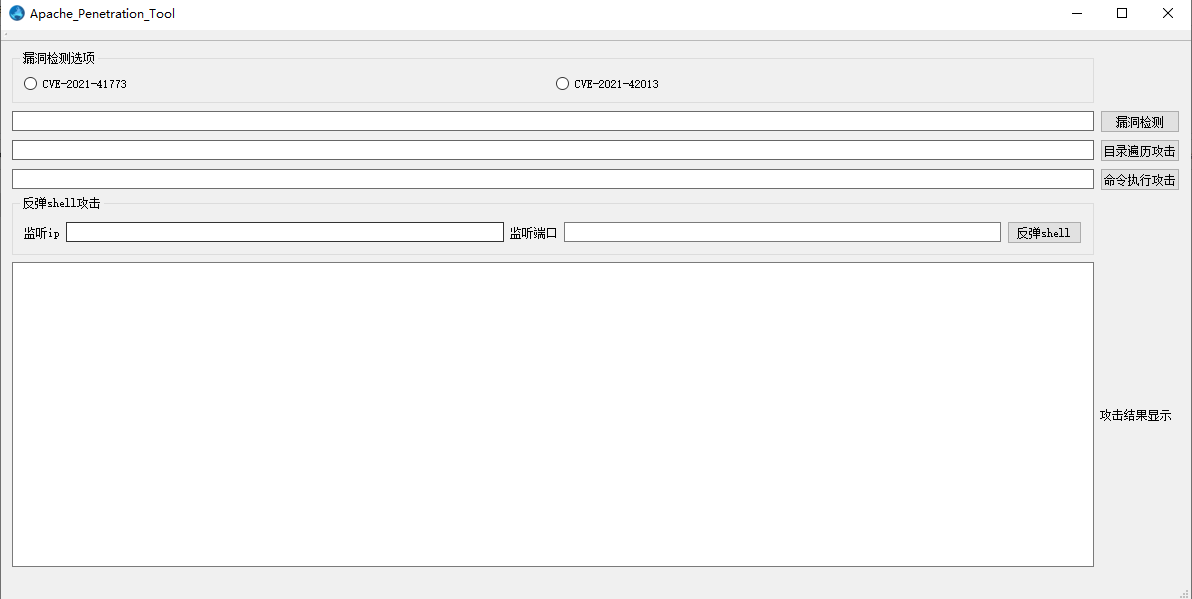 wangfly-me/apache_penetration_tool
CVE-2021-41773&CVE-2021-42013图形化漏洞检测利用工具
 seep1959/njutils
一个用于 njrat 0.6.4、0.7d 和 0.7d 黄金版的客户端和聊天程序。
 kagura-maru/cve-2021-40444-poc
尝试复现 Microsoft MSHTML 远程代码执行 (RCE) 漏洞并使用 Metasploit Framework。
 exploit-install/cve-2017-0199
利用工具包 CVE-2017-0199 - v2.0 是一个便捷的 Python 脚本,提供了一种快速有效的方式来利用 Microsoft RTF 远程代码执行漏洞。它可以生成恶意 RTF 文件,并在无需任何复杂配置的情况下,将 metasploit / meterpreter /…
 killswitch-gui/flask_heroku_redirector
flask heroku C2 重定向器模板









