#1
 sv3nbeast/cve-2020-5902_rce
针对 CVE-2020-5902 的漏洞利用工具,通过 TMUI 接口的目录遍历实现对 F5 BIG-IP 设备的远程文件读取和远程代码执行。
 w4fz5uck5/cve-2019-19781-citrixrce
Citrix 未授权远程代码执行攻击工具 - CVE-2019-19781
 redhuntlabs/confluentpwn
Atlassian Confluence 未认证的 ONGL 注入远程代码执行扫描器 (CVE-2022-26134).
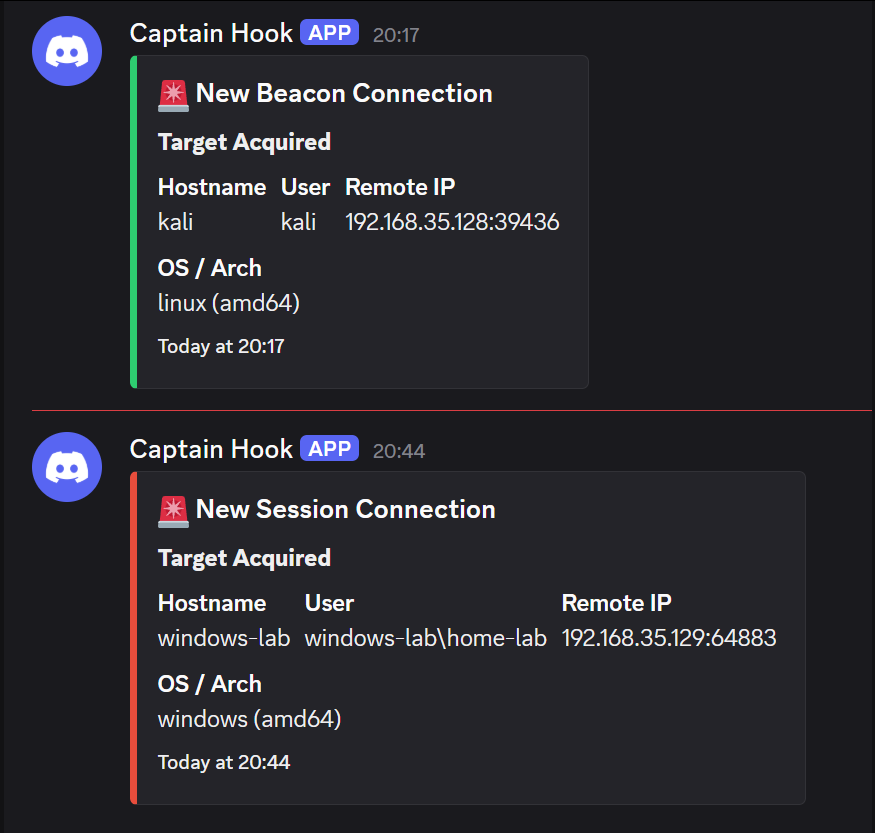 0x0trace/sliver-n8n-notifications
实时通知系统,用于Sliver C2植入回调,集成n8n工作流,向Discord和Slack发送带有详细目标信息的彩色编码警报。
 zeropwn/pgadmin4-9.10-cve-2025-13780
CVE-2025-13780的概念验证
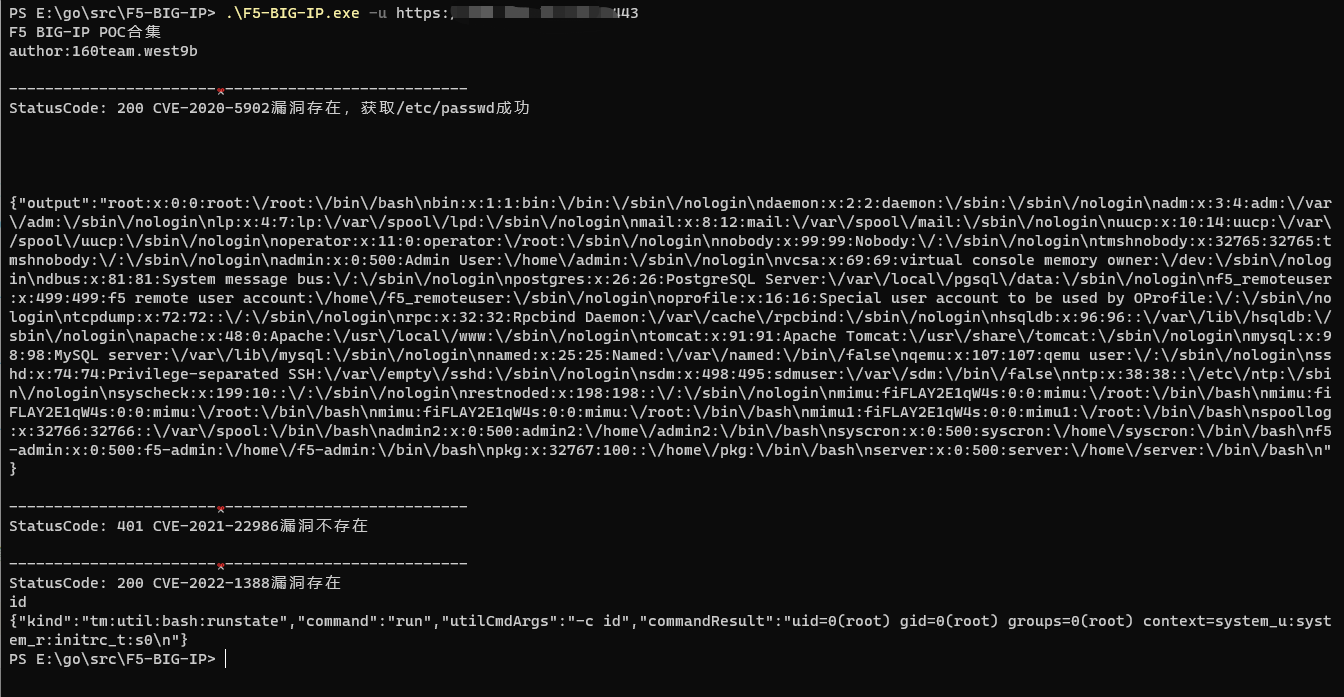 west9b/f5-big-ip-poc
CVE-2020-5902 CVE-2021-22986 CVE-2022-1388 POC集合
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, 双重释放, 堆风水, ROP, SKF分片, Windows漏洞利用, 反调试, 混淆, API钩子, Shellcode, 反向Shell
 wsfengfan/cve-2020-14882
CVE-2020-14882 EXP 回显
 jacobsoo/malconfig
这是我正在不断开发的框架中一个模块的一部分。目前这里只披露了C2的信息。
 attackercan/wp2shell-poc2
CVE-2026-63030
 p3ta00/react2shell-poc
CVE-2025-55182 React2Shell PoC - React Server Components / Next.js 中的严重 RCE。CVSS 10.0。基于错误的渗出、反弹 shell、交互模式。
 hluwa/cobaltstrike_swing_xss2rce
针对CVE-2022-39197的漏洞利用,这是Cobalt Strike的Swing GUI中的一个跨站脚本漏洞,可在团队服务器上实现远程代码执行。
 petrusviet/cve-2023-38743
ManageEngine ADManager 命令注入
 zephrfish/exch-cve-2021-26855_priv
已修补以正常工作
 diemoeve/cve-2024-41570
通过WebSocket的自动化反向Shell利用 | 带有RCE的Havoc-C2-SSRF
 jorgeorchilles/presentations
会议演示的幻灯片和材料
 qurtidev/wsus-cve-2025-59287-rce
用C#编写的漏洞利用脚本,用于在存在Windows Server Update Service(WSUS)CVE-2025-59287的目标上获取反向shell。