#1
 specterops/skills
可复用的进攻性安全技能与AI代理插件,涵盖侦察、漏洞利用、C2、载荷开发及报告,适用于Windows、Linux、macOS和云环境。
 nettitude/poshc2
一个支持代理的C2框架,用于帮助红队成员进行后渗透和横向移动。
 nccgroup/redsnarf
RedSnarf 是一款用于 Windows 环境的渗透测试 / 红队工具
 i-am-jakoby/powershell-for-hackers
这个仓库汇集了每个黑客都应该知道的 powershell 函数。
 outflanknl/c2-tool-collection
一组通过BOF和反射式DLL加载技术与Cobalt Strike(以及可能其他C2框架)集成的工具。
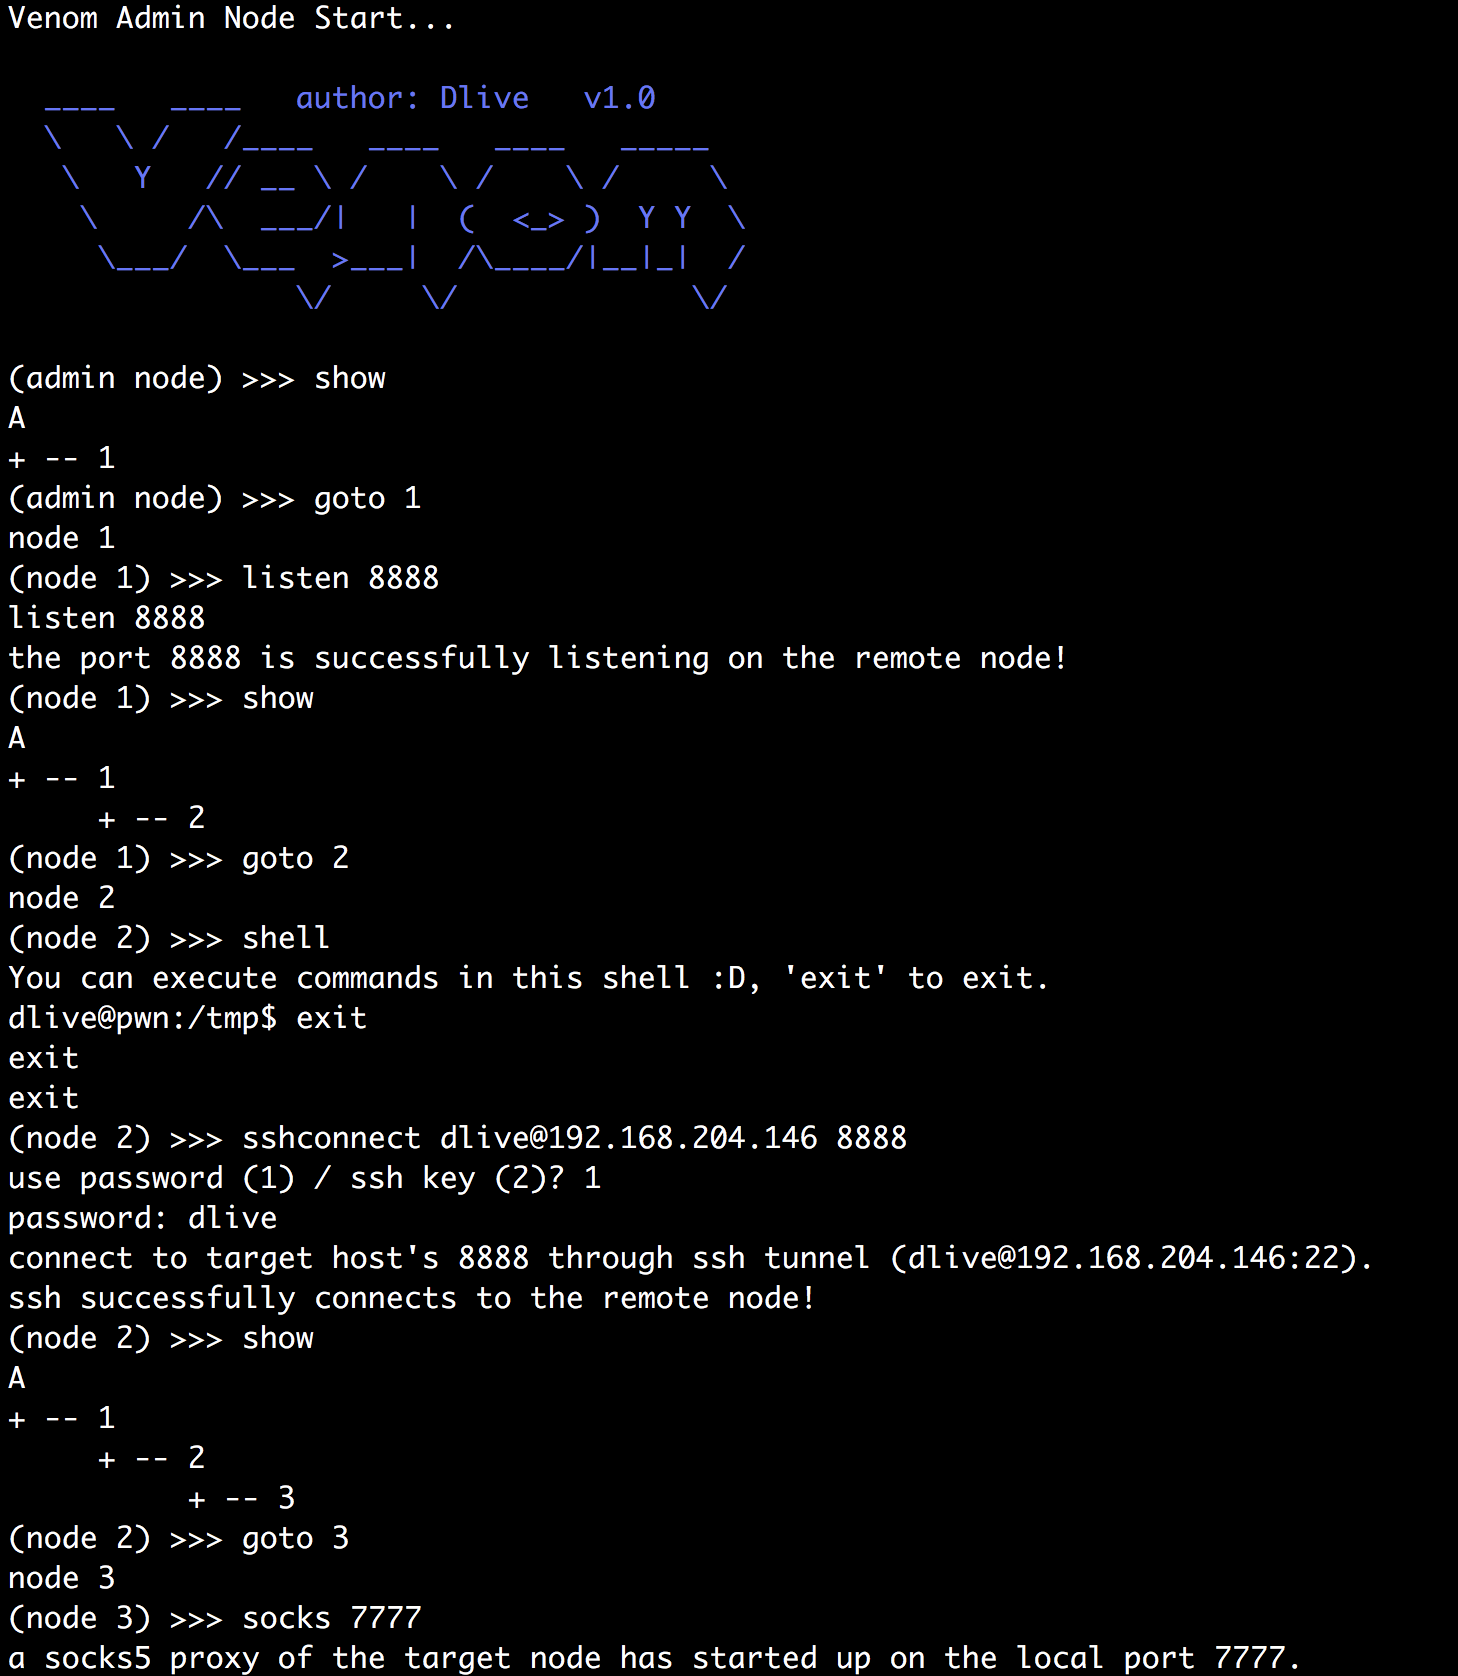 dliv3/venom
Venom - 面向渗透测试人员的多跳代理
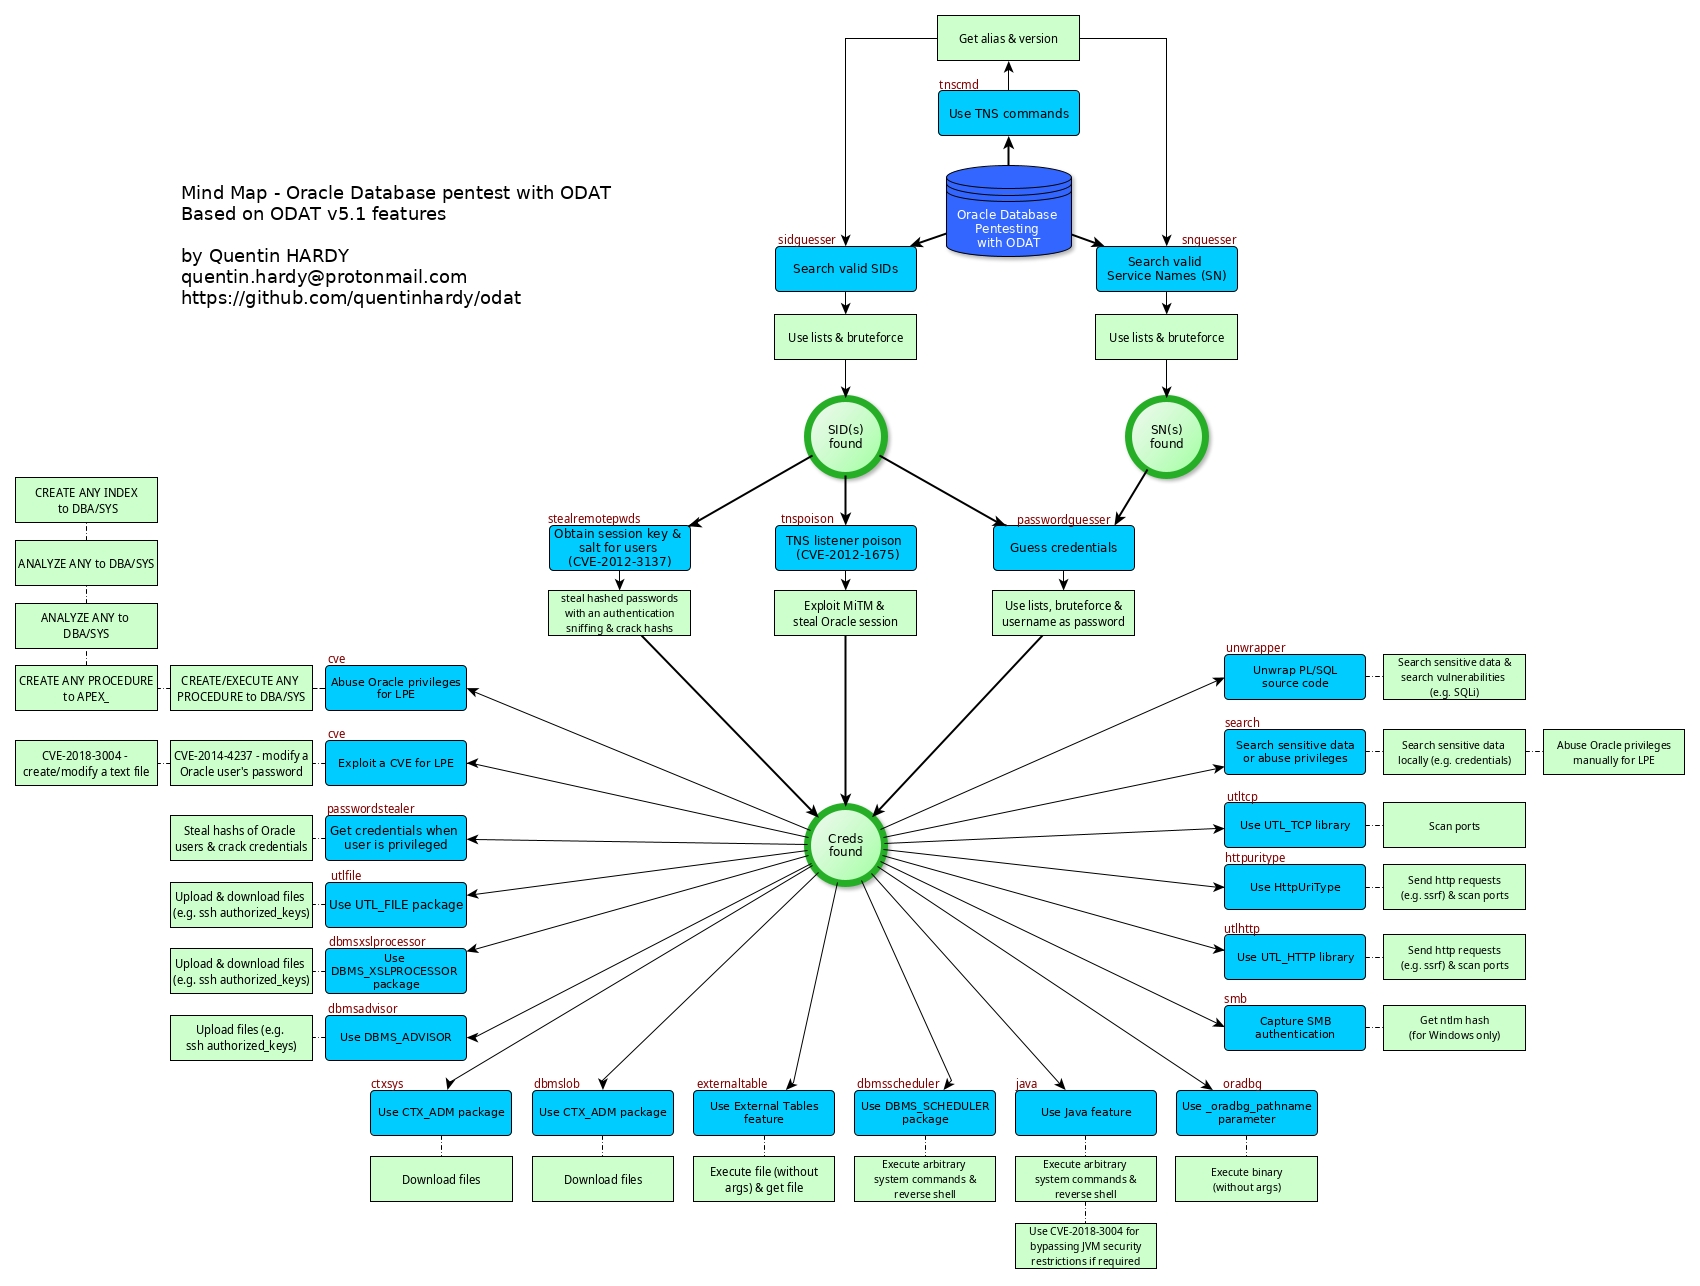 quentinhardy/odat
一款用于Oracle数据库的渗透测试工具,能够发现有效SID、暴力破解凭据、将权限提升至DBA、执行系统命令以及利用已知CVE漏洞。
 cobbr/sharpsploit
SharpSploit 是一个用 C# 编写的 .NET 后期利用库。
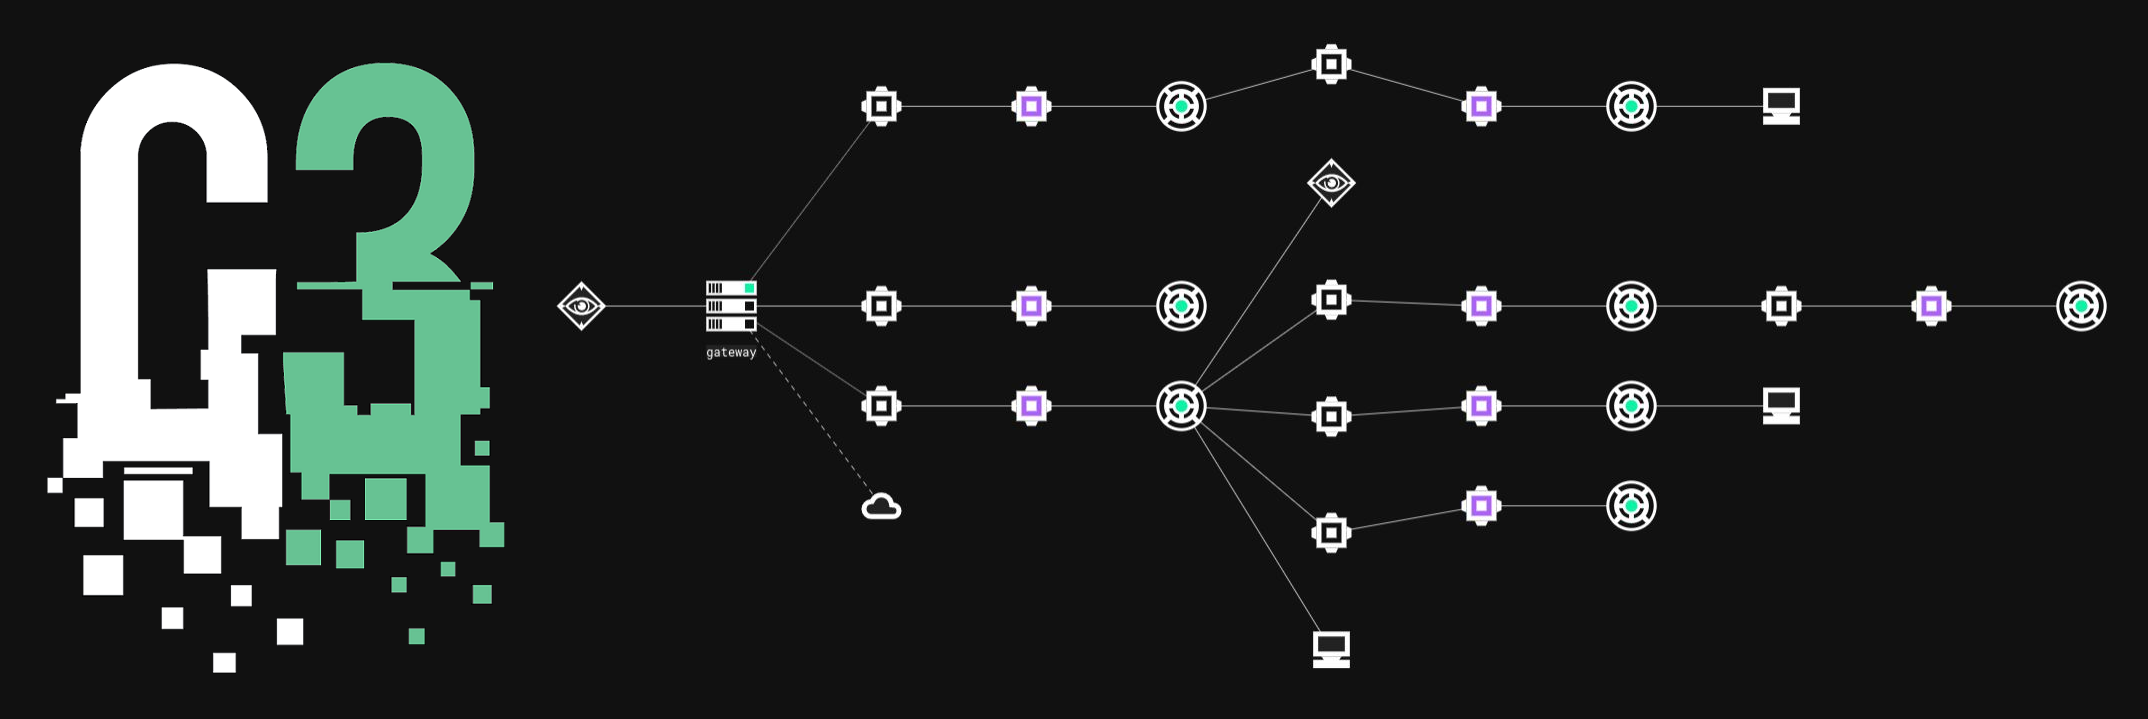 reverseclabs/c3
Custom Command and Control (C3)。一个用于快速原型化自定义 C2 通道的框架,同时仍提供与现有攻击性工具包的集成。
 r00t-3xp10it/fakeimageexploiter
使用一个假的 image.jpg 来利用目标(隐藏已知文件扩展名)
 yuanyuanxiang/simpleremoter
A remote control program based on Gh0st: 实现了终端管理、进程管理、窗口管理、远程桌面、文件管理、语音管理、视频管理、服务管理、注册表管理等功能,优化全部代码及整理排版,修复内存泄漏缺陷,程序运行稳定。项目代码仅限于学习和交流用途。
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - 完整 RCE 利用链
 sentinel-one/cobaltstrikeparser
Python解析器,用于从PE文件、内存转储和C2 URL中提取CobaltStrike Beacon配置,采用启发式XOR解密和结构化配置解析。
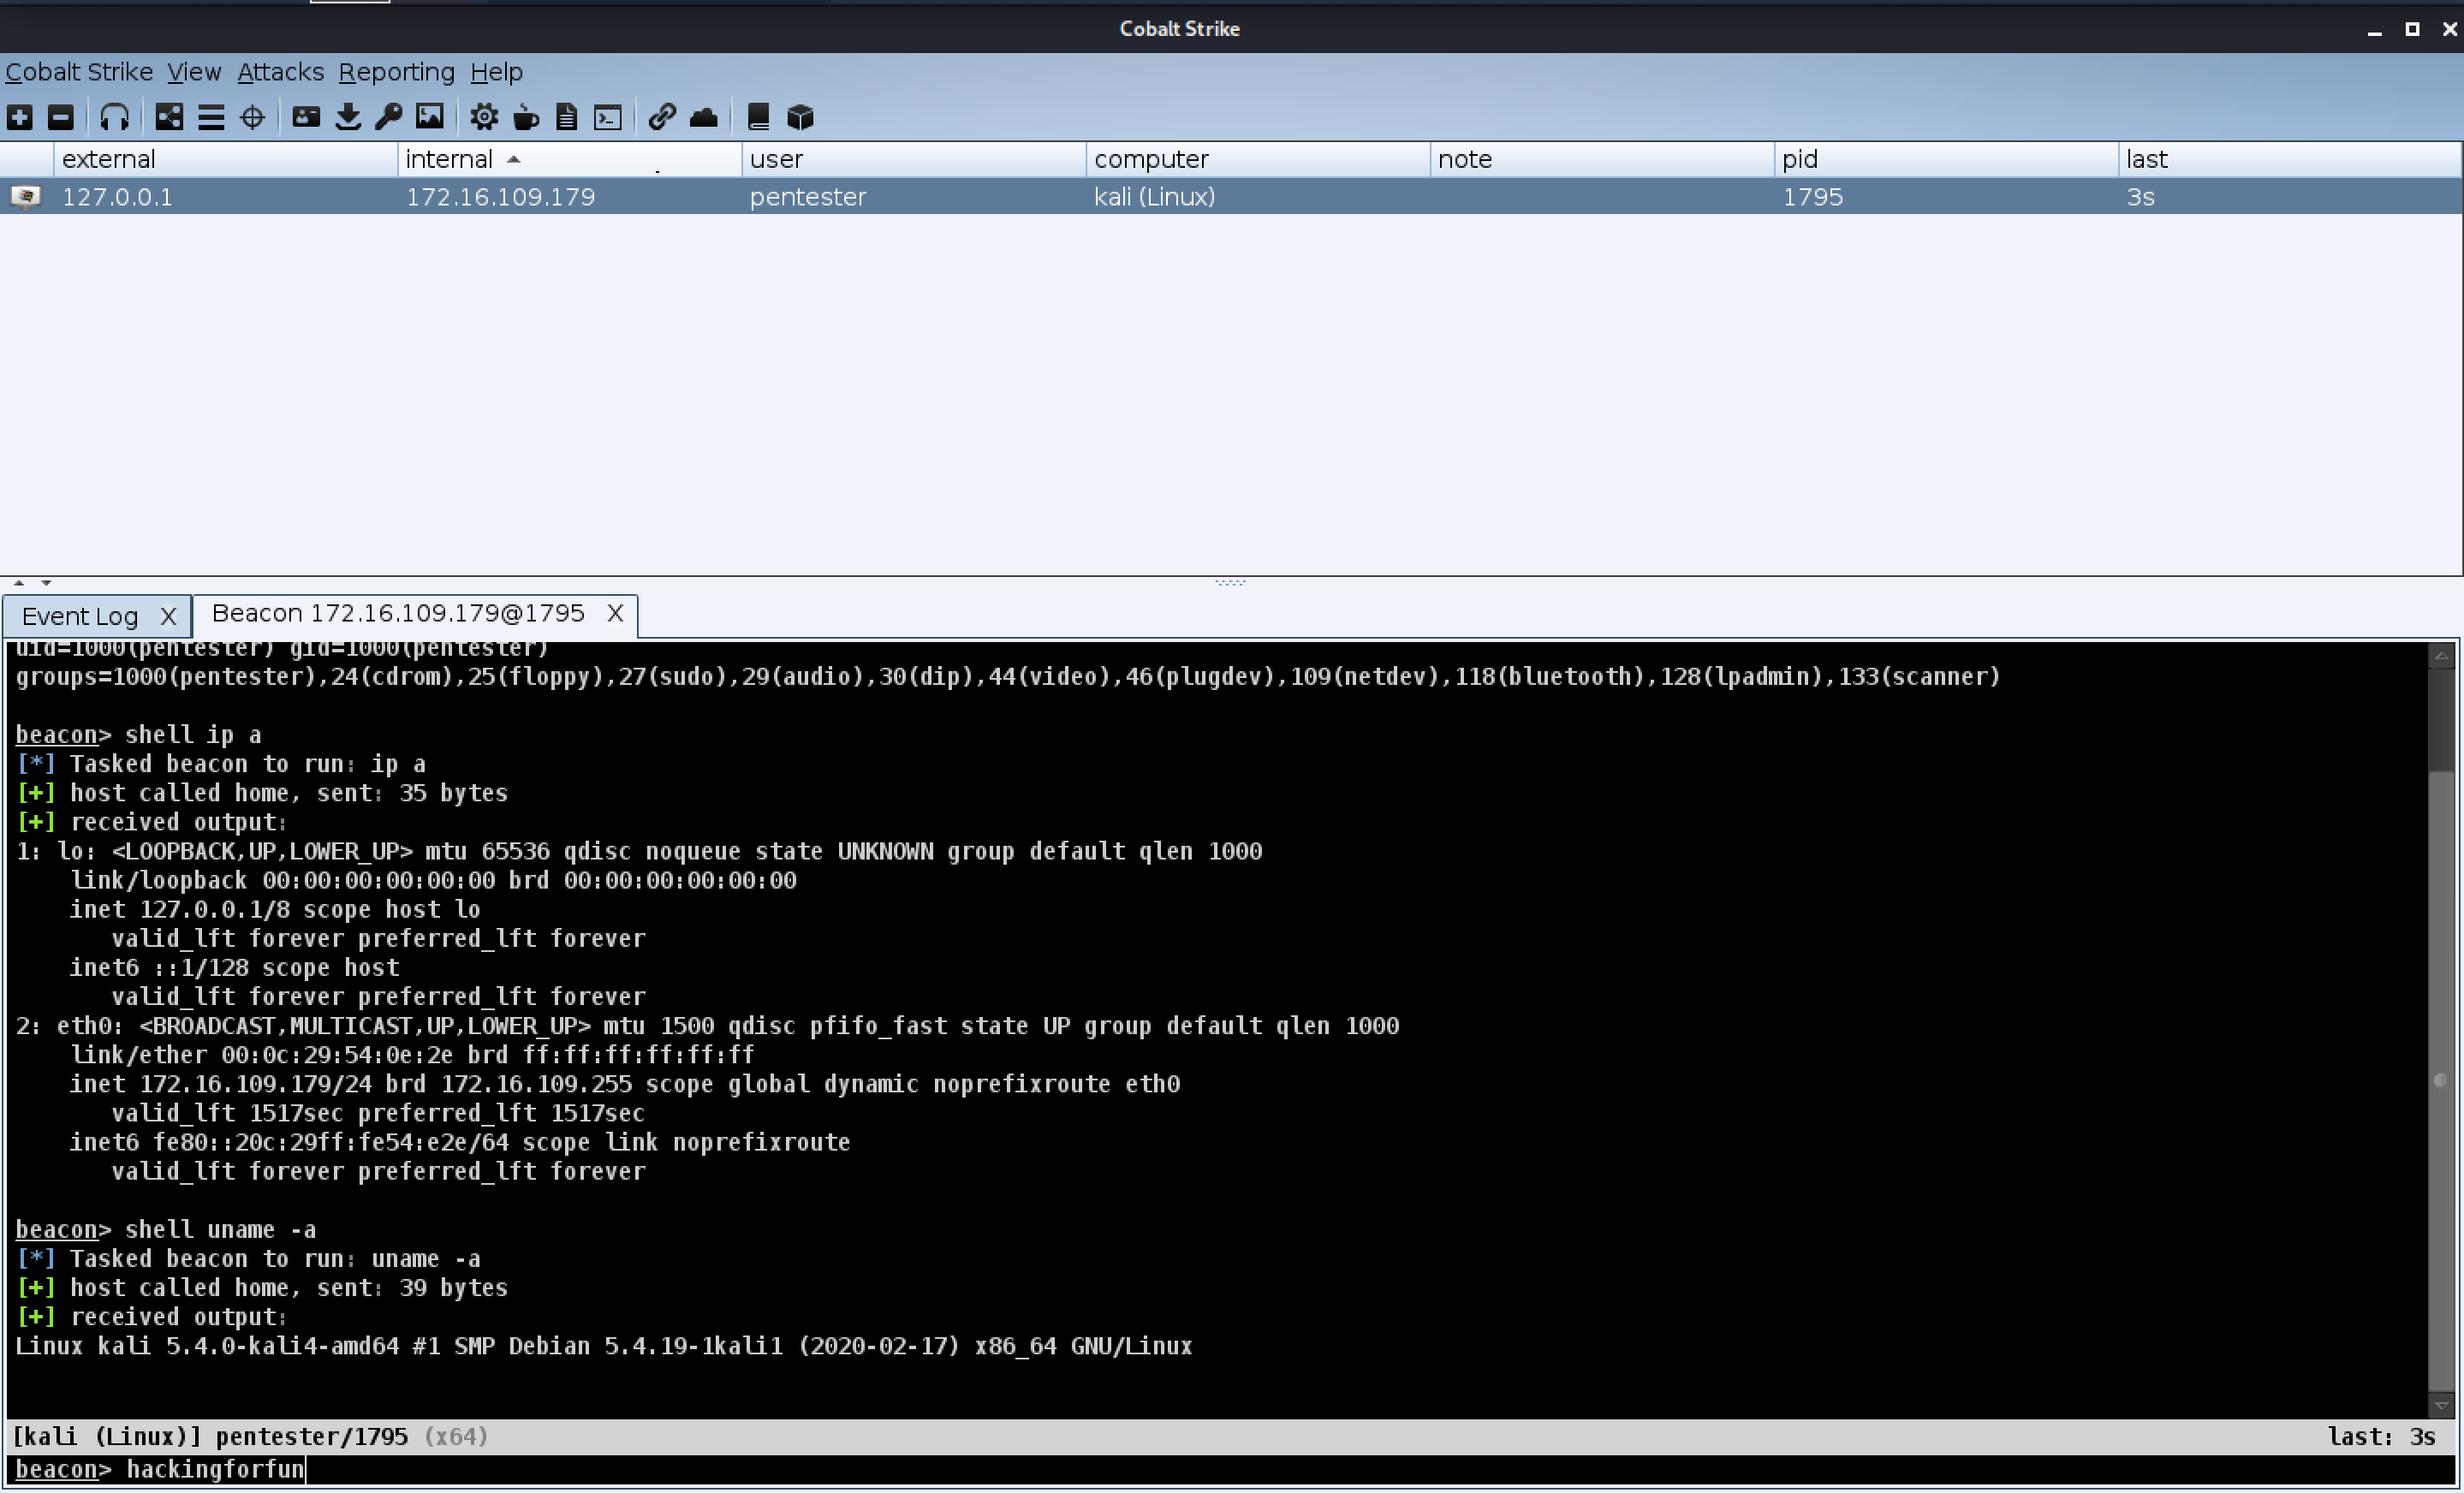 darkr4y/geacon
练习Go编程,并用Go实现CobaltStrike的Beacon