#1
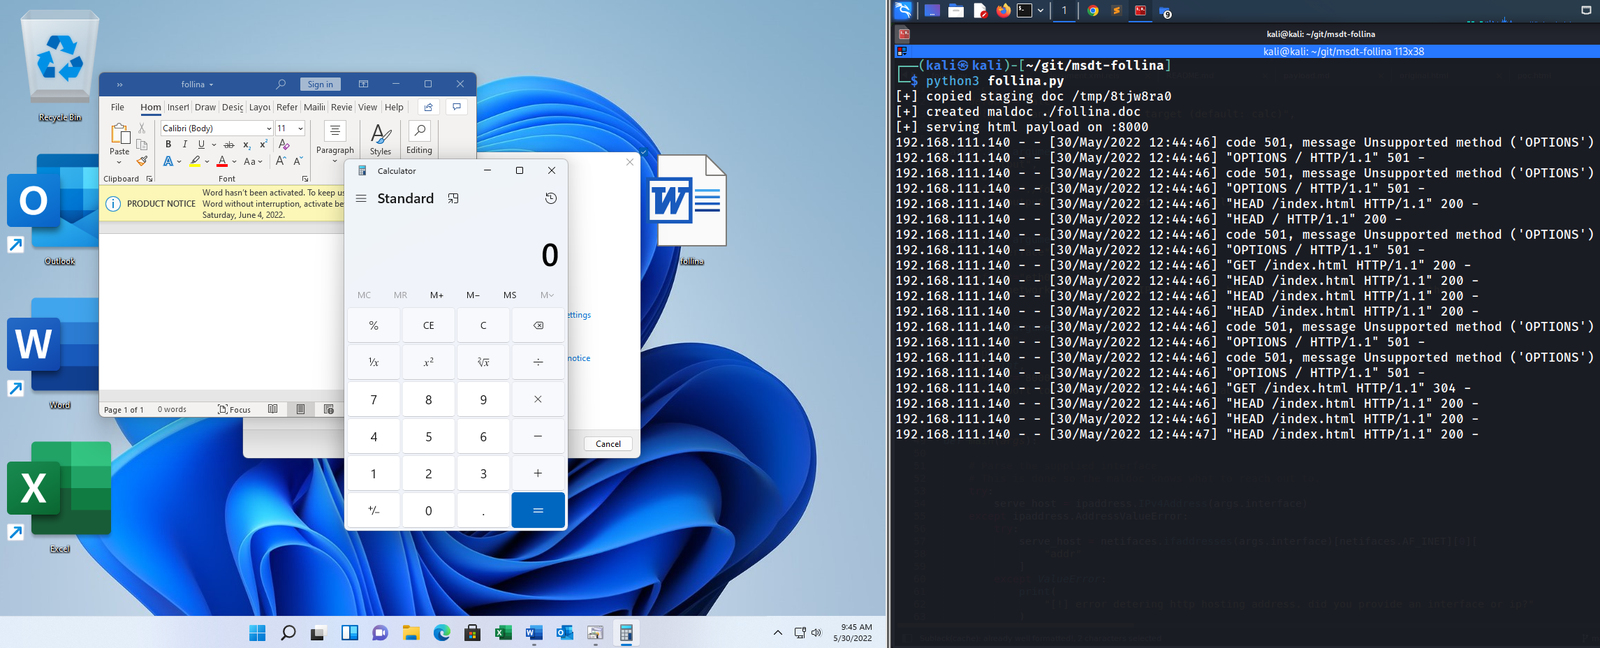
 johnhammond/msdt-follina
生成一个恶意 Microsoft Word 文档,利用 MS-MSDT “Follina” 漏洞执行任意命令或通过 HTTP 服务器暂存载荷。
 cn33liz/p0wnedshell
PowerShell Runspace 后利用工具包
 bytecode77/r77-rootkit
无文件型环3 rootkit,附带安装程序和持久化机制,可隐藏进程、文件、网络连接等。
 threatexpress/domainhunter
检查过期域名的分类与声誉以及Archive.org的历史记录,用以筛选最适合用于钓鱼和C2(指挥与控制)域名的候选域名。
 threatexpress/malleable-c2
Cobalt Strike Malleable C2 设计与参考指南
 calebstewart/pwncat
后渗透利用平台,通过反向/绑定shell自动化枚举、权限提升、持久化和C2操作,支持Linux和Windows跨平台。
 nil0x42/phpsploit
功能全面的C2框架,通过单行PHP后门在Web服务器上静默持久化。
 idov31/nidhogg
针对Intel x64的Windows rootkit,具有25+个功能,演示了与所有Windows 10和Windows 11版本兼容的rootkit技术。
 rsmudge/malleable-c2-profiles
Malleable C2 是一种领域特定语言,用于重新定义 Beacon 通信中的指标。该仓库是您可以使用的 Malleable C2 配置文件集合。这些配置文件适用于 Cobalt Strike 3.x。
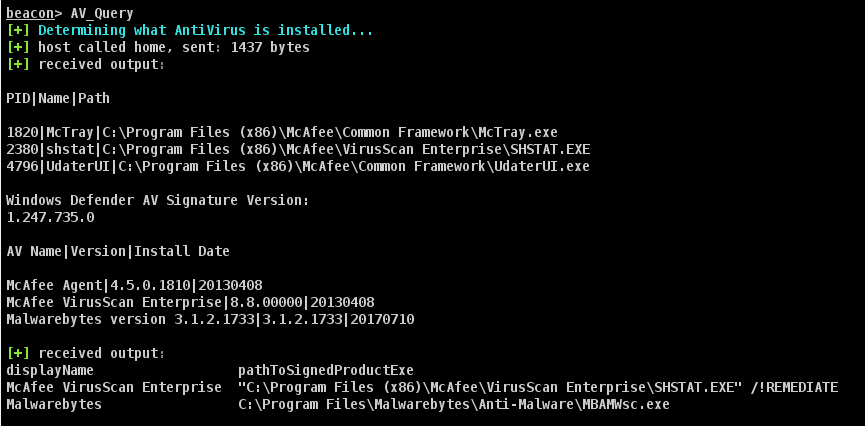 harleyqu1nn/aggressorscripts
从多个来源收集的用于 Cobalt Strike 3.0+ 的 Aggressor 脚本集合。
 greshake/llm-security
针对应用集成式LLM的间接提示注入攻击的概念验证演示与研究,涵盖数据窃取、远程控制、持久化和代码补全投毒。
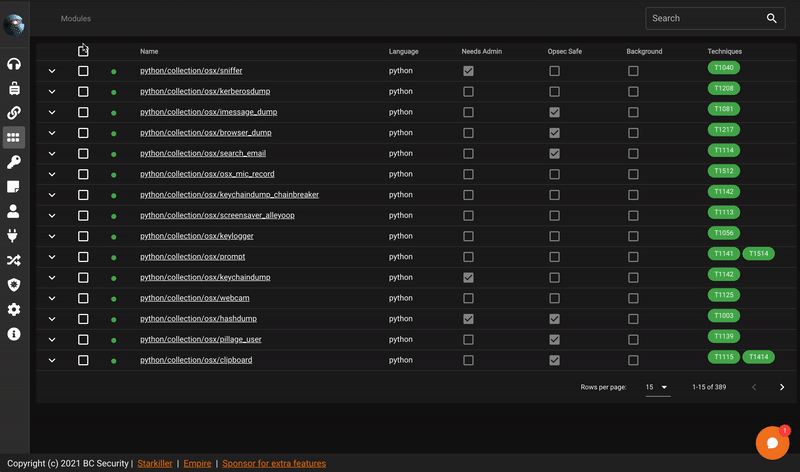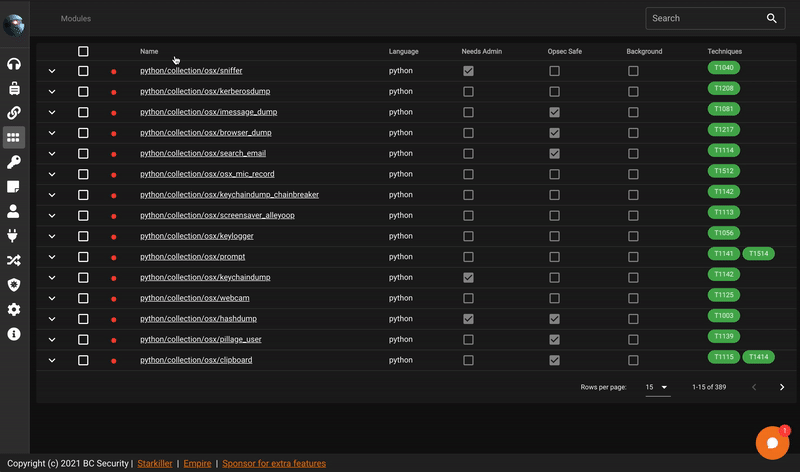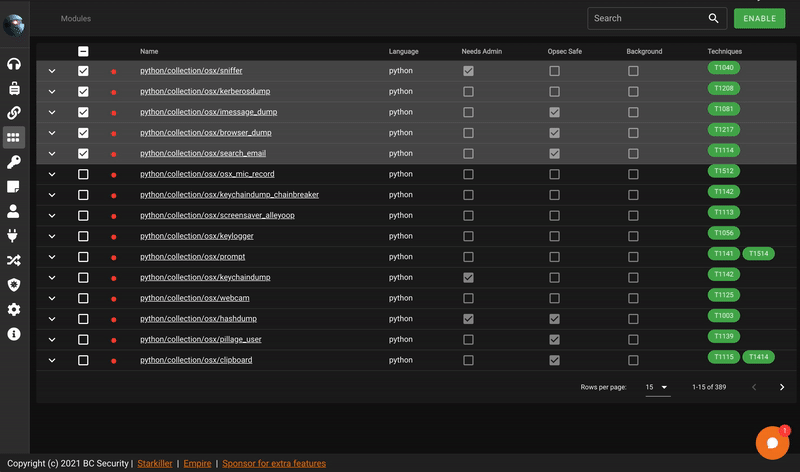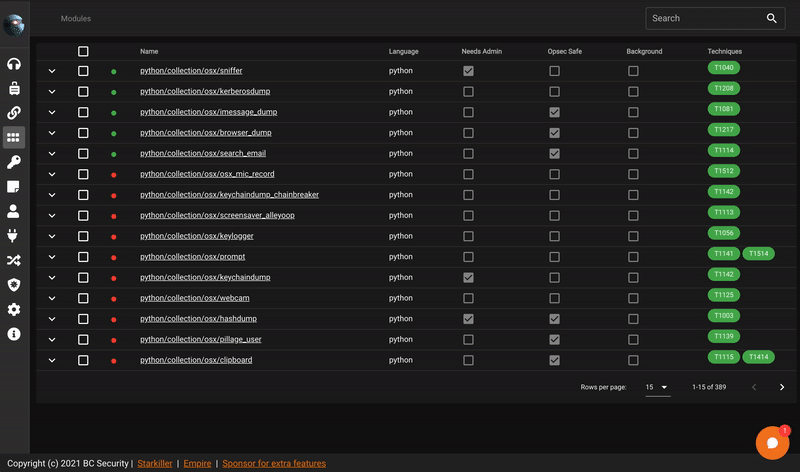 bc-security/starkiller
Starkiller 是 PowerShell Empire 的前端。
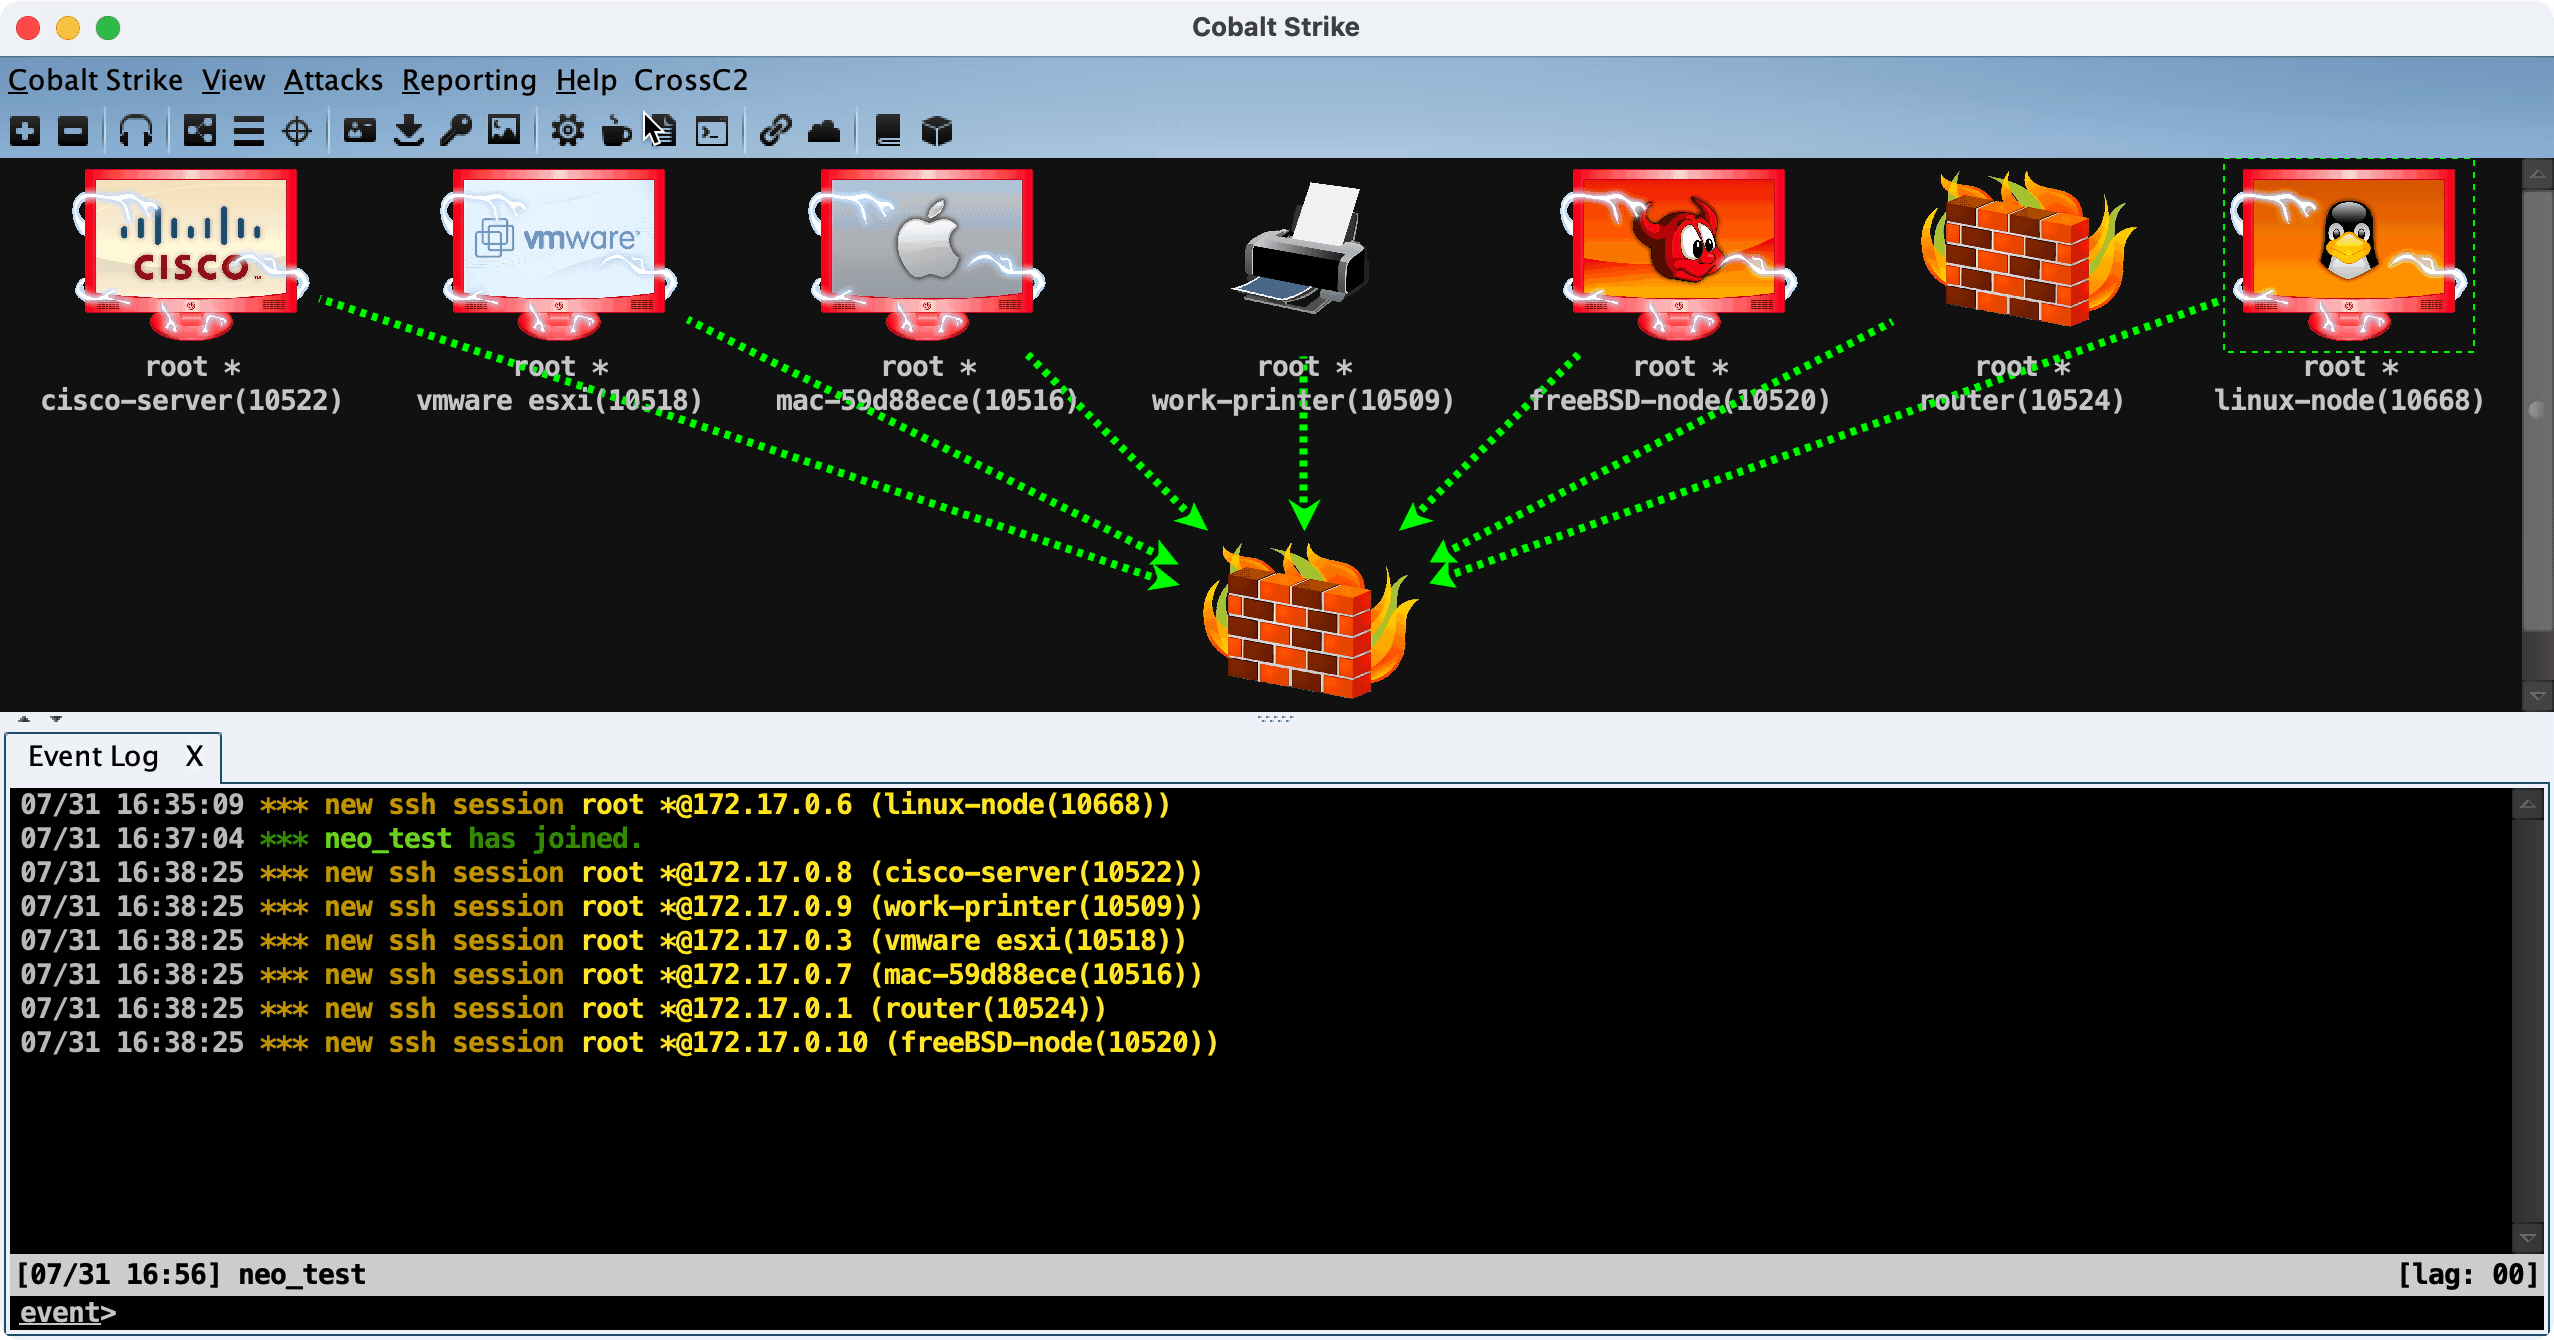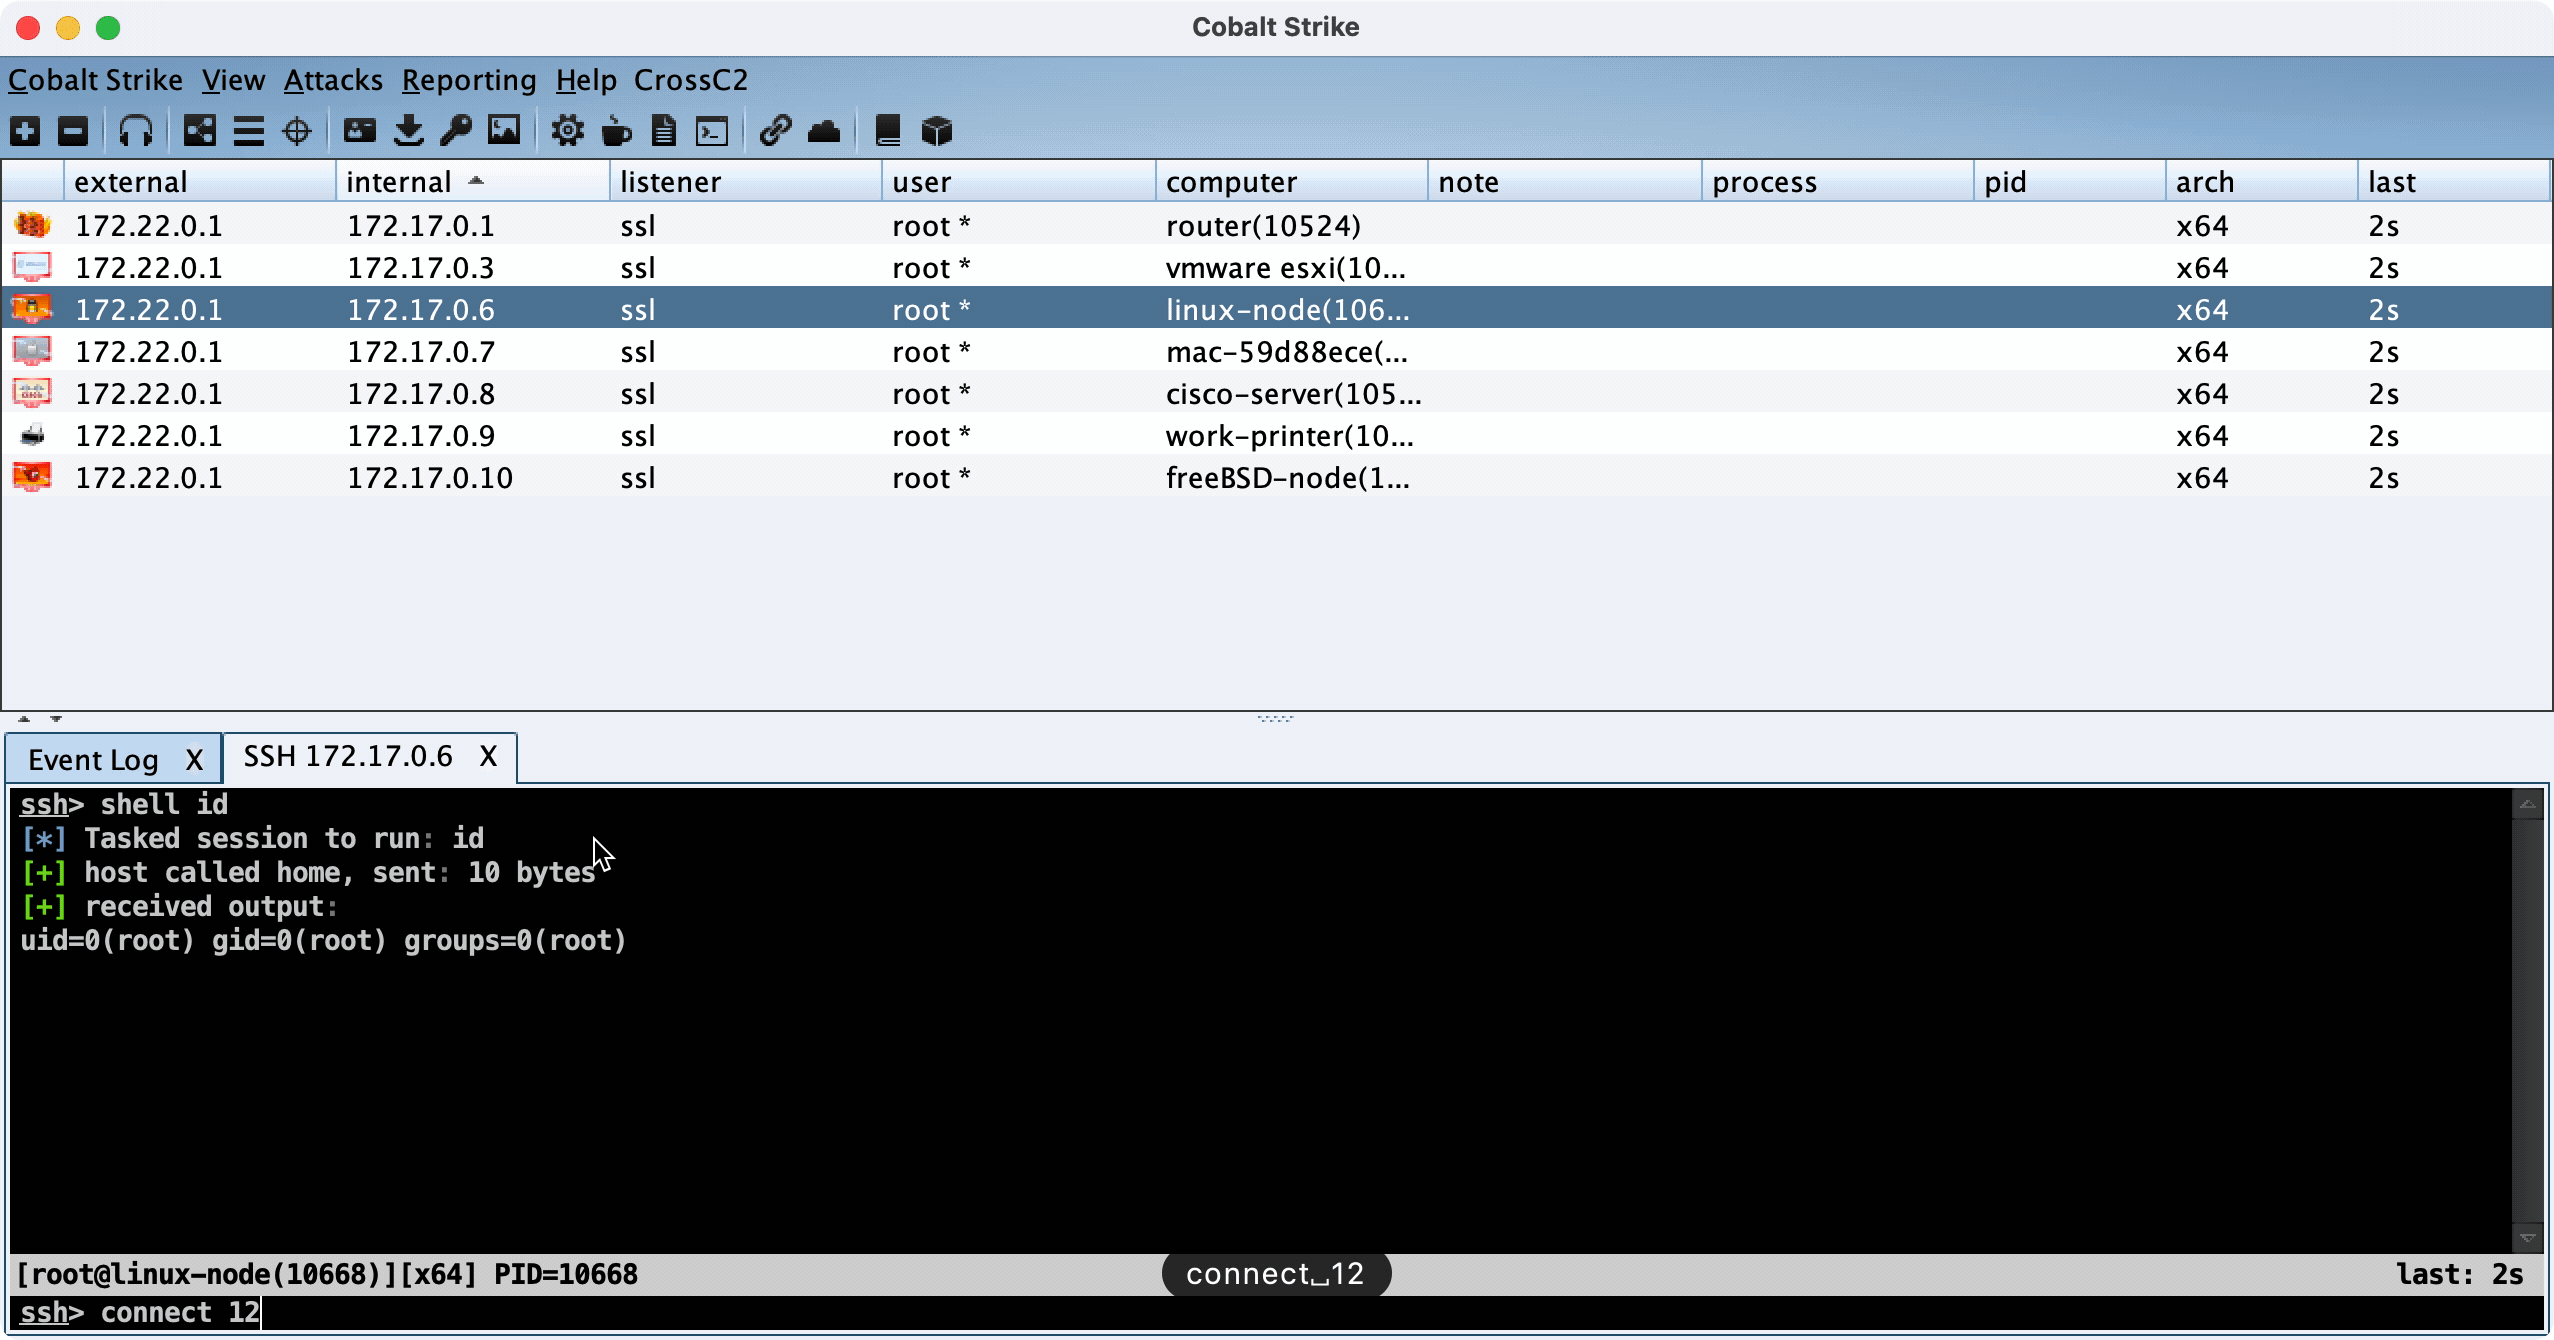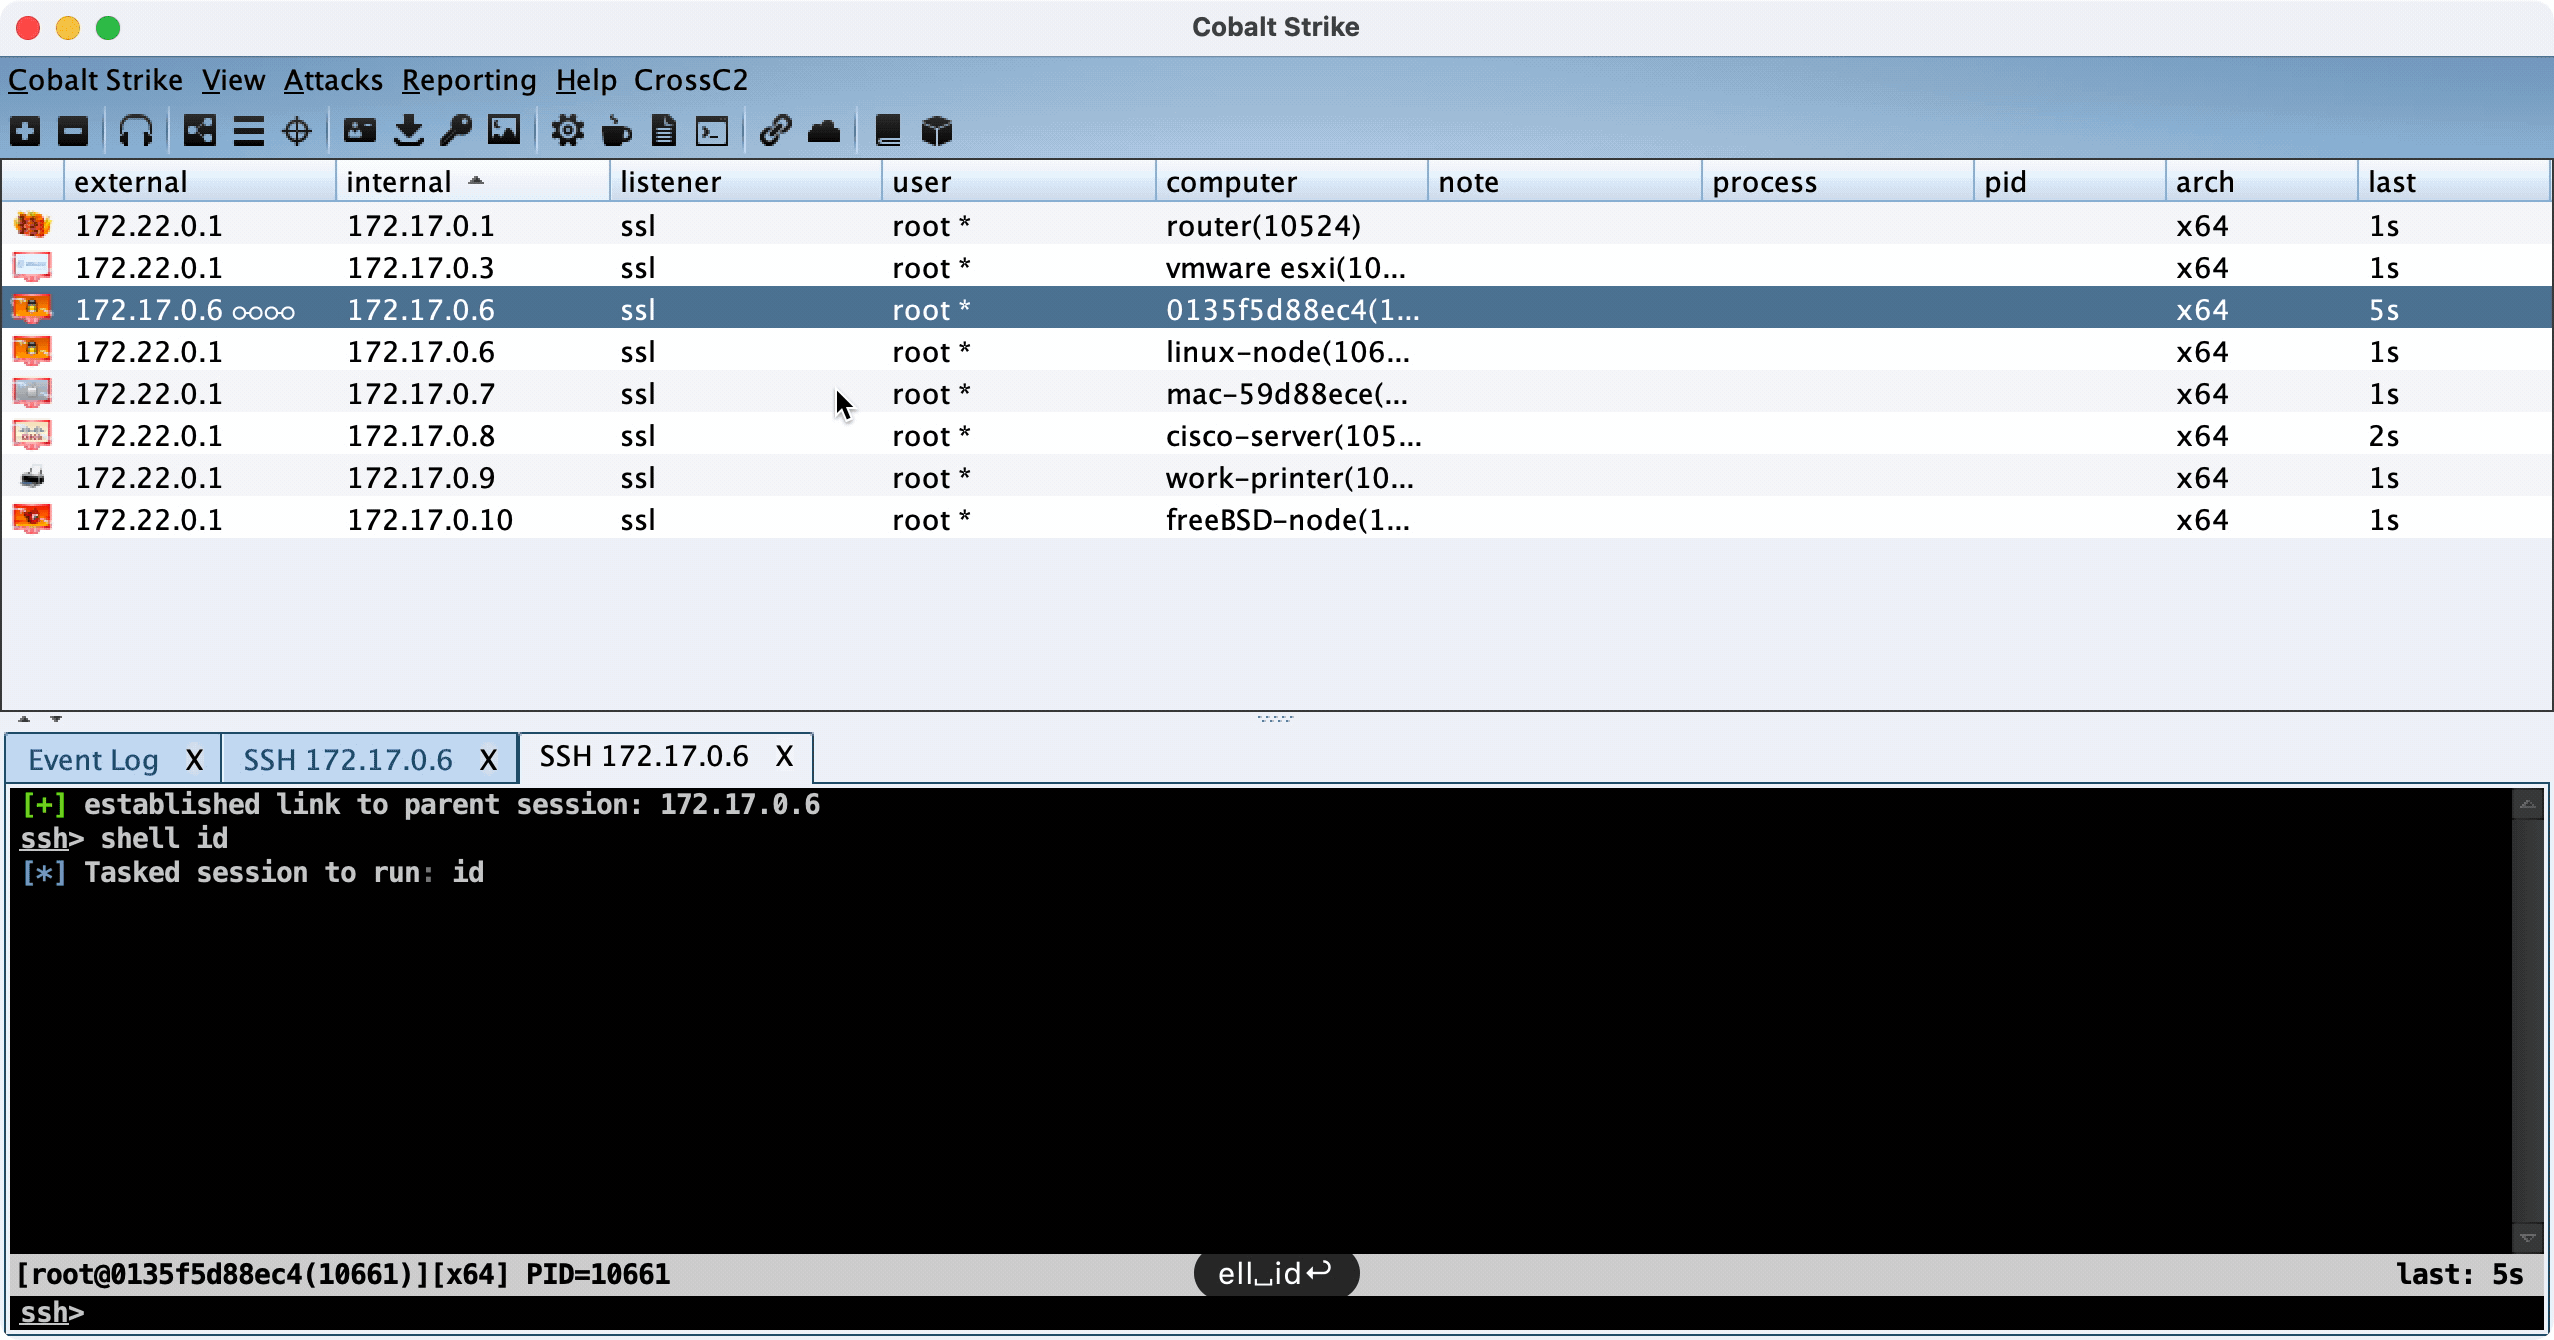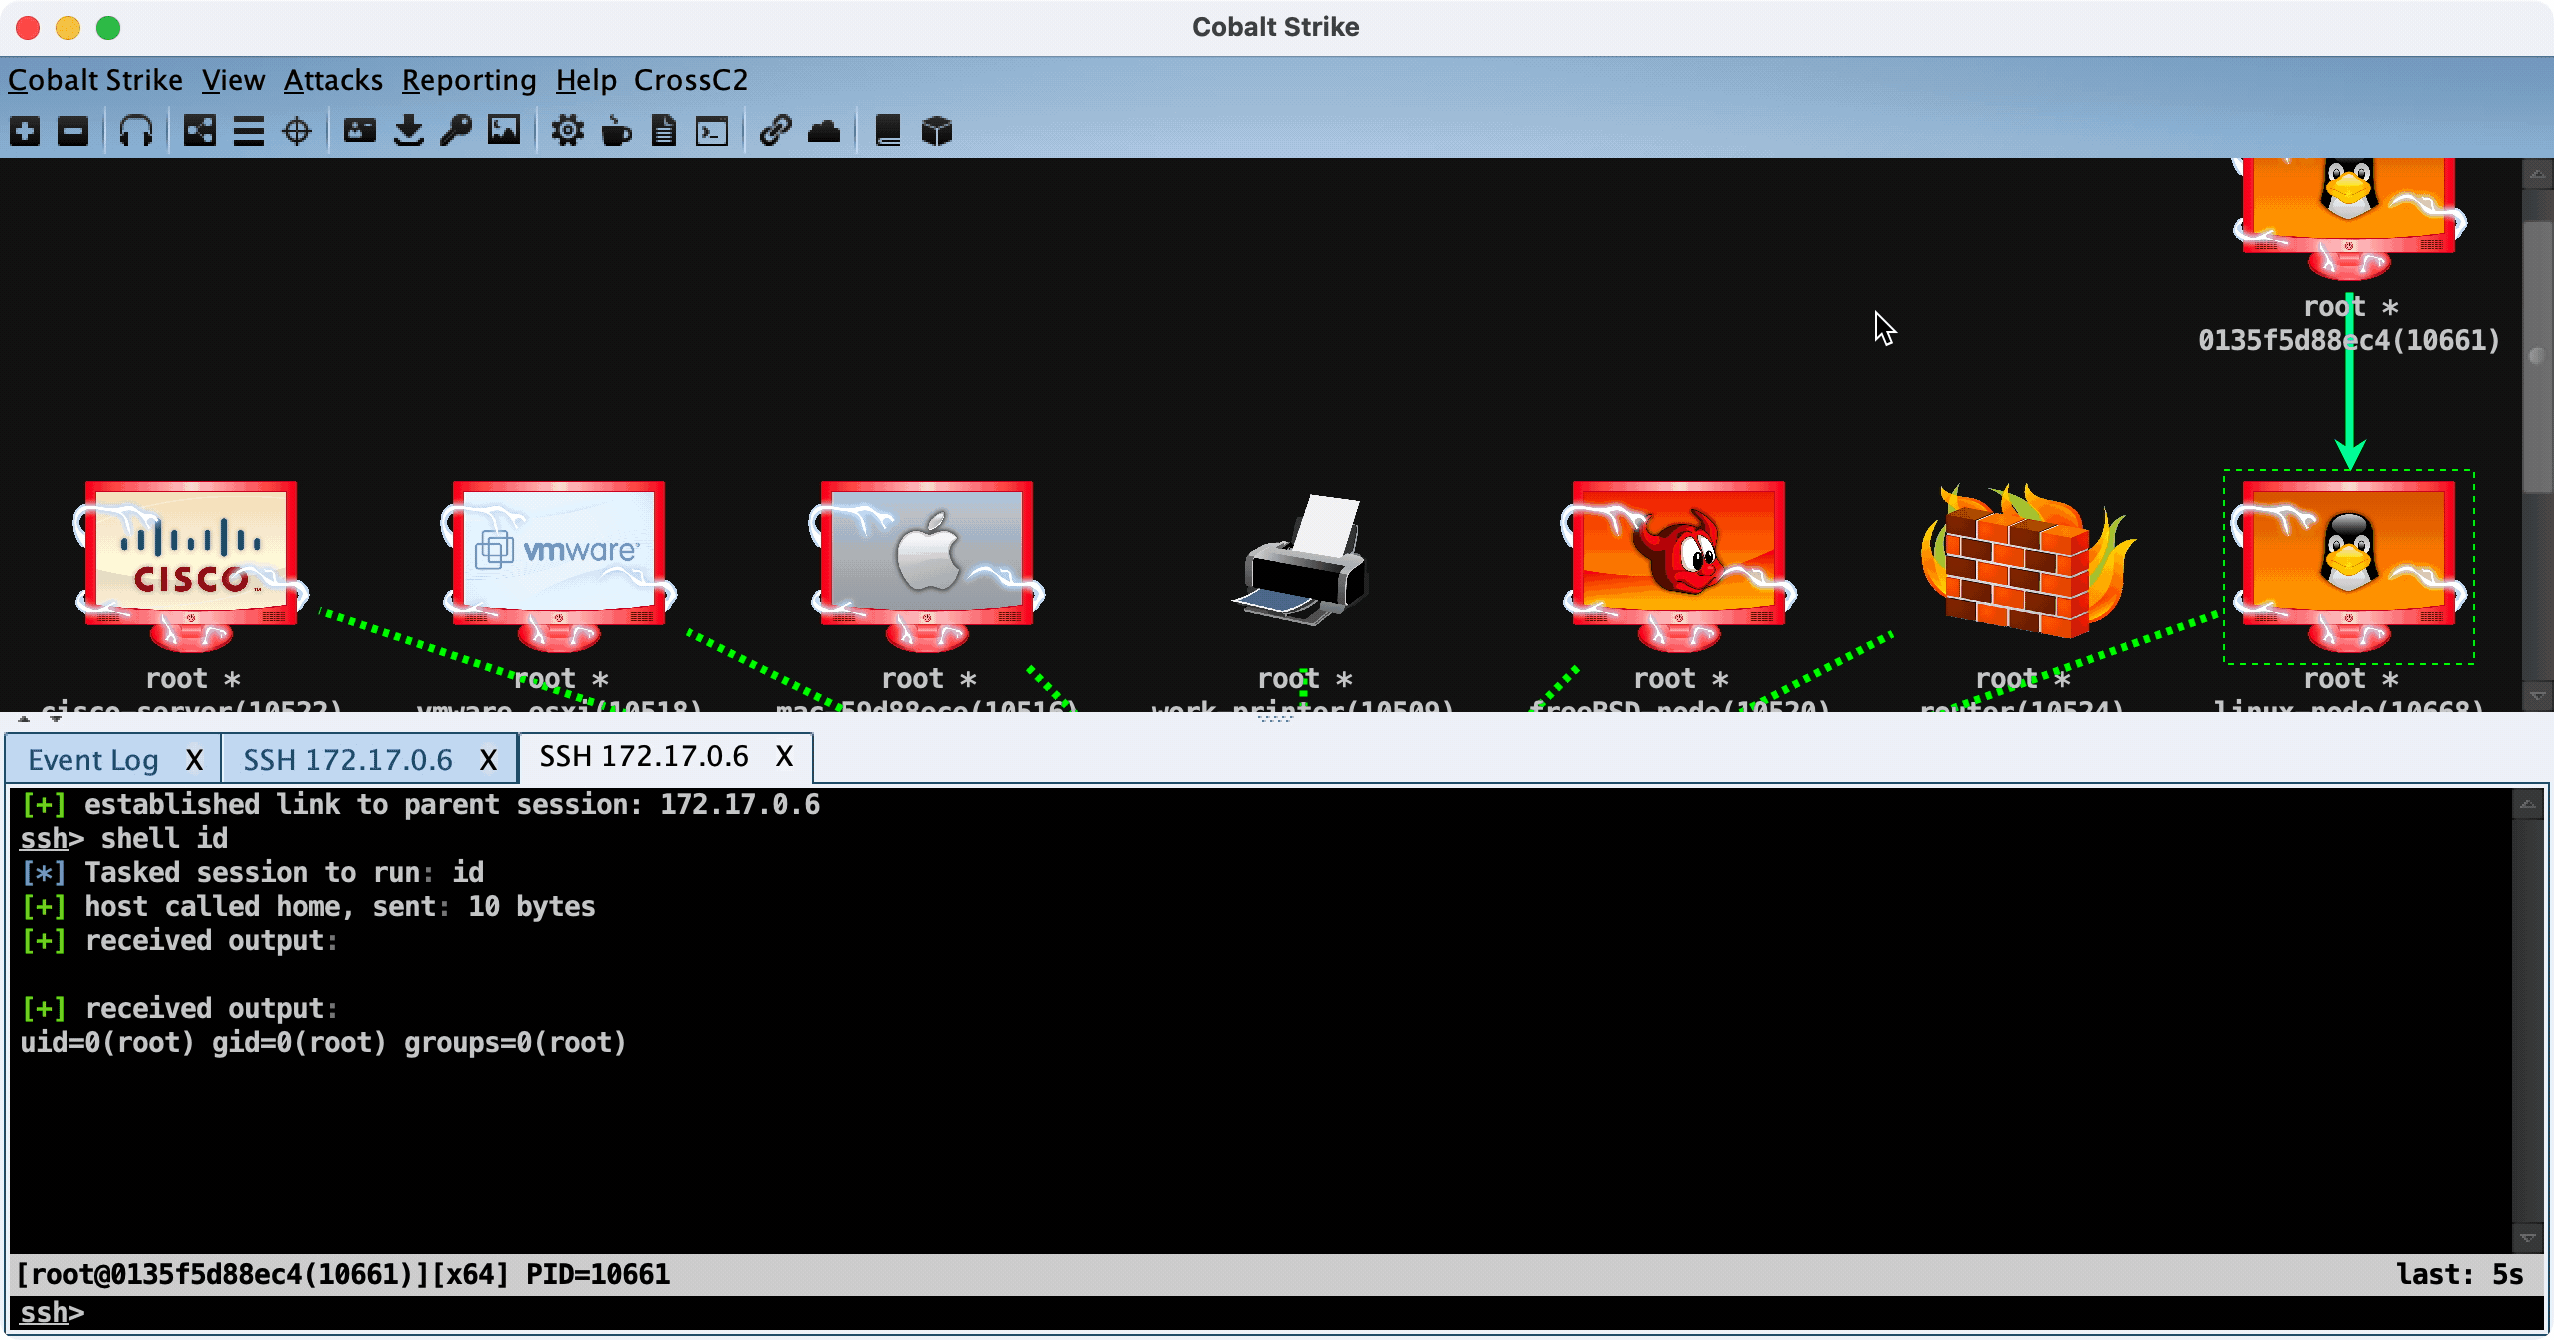 gloxec/crossc2
生成 CobaltStrike 的跨平台载荷
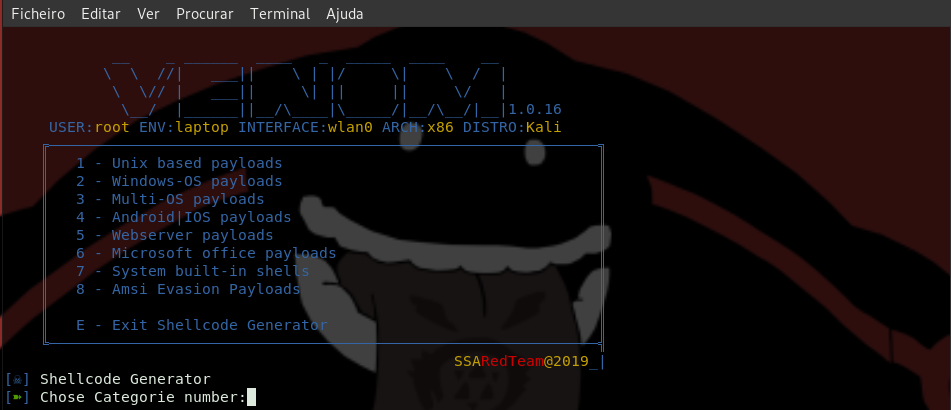 r00t-3xp10it/venom
venom - C2 shellcode 生成器/编译器/处理器
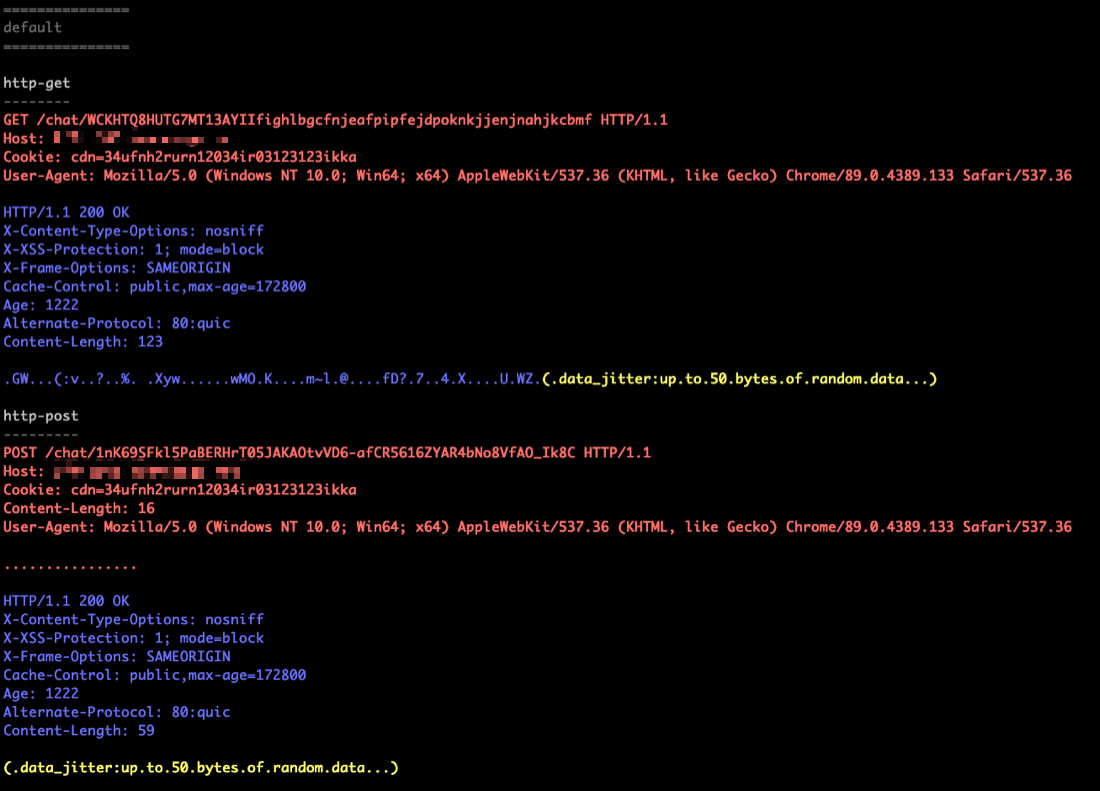 tylous/sourcepoint
Polymorphic C2 配置文件生成器,用于 Cobalt Strike,可自动创建具有规避能力的信标配置,随机化 HTTP、DNS 和进程注入选项以降低检测率。
 r00ts3c/ddos-rootsec
探索 RootSec 的 DDoS 档案库,其特色包括顶级扫描器、强大的僵尸网络(Mirai 与 QBot)及其他变种、高影响力漏洞利用、先进方法和高效嗅探器。非常适合网络安全专业人士和研究人员使用。