
 #1

 0x7eteam/cve-2022-0543
CVE-2022-0543_RCE,Redis Lua沙盒绕过 命令执行

 puzzlepeaches/log4jcenter
在vCenter中利用CVE-2021-44228实现远程代码执行以及更多。
 ghostwolflab/apt-individual-combat-guide
APT攻击技术学习教育指南与代码仓库,涵盖侦察、Web与服务漏洞利用、木马、C2(命令与控制)及后渗透阶段,并附有实践示例。
 benzamir/mitm6-kerberos-cname-abuse
Kerberos CNAME 滥用 PoC
 al1ex/cve-2021-22986
CVE-2021-22986 & F5 BIG-IP RCE
 carbonblack/active_c2_ioc_public
活跃的C2失陷指标(IoCs)
 rasta-mouse/spawnwith
Cobalt Strike BOF,使用其他用户的令牌生成进程并注入 Beacon shellcode,从而通过模拟实现后渗透和横向移动。
 plackyhacker/cmdlinespoofer
如何在使用C#创建新进程时伪造命令行。
 codextf2/customc2channeltemplate
用于通过反射加载器应用IAT钩子开发Cobalt Strike自定义C2通道的模板。

 sh1n0g1/shinobot
RAT / 僵尸网络模拟器 用于 渗透测试 / 教育
 d4vinci/wormy
一些 Python3 函数,用于为任何 Python 后门添加传播功能。
 joelgmsec/kitsune
多态C2框架,具备图形界面、自动重连、载荷生成功能,并集成黑客工具,用于红队行动和渗透测试。
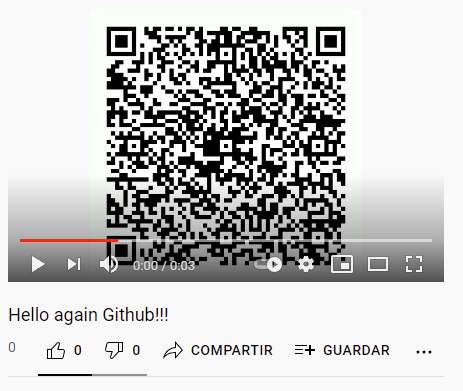 ricardojoserf/covert-tube
利用YouTube作为隐蔽信道——通过上传视频到YouTube远程控制系统并执行命令
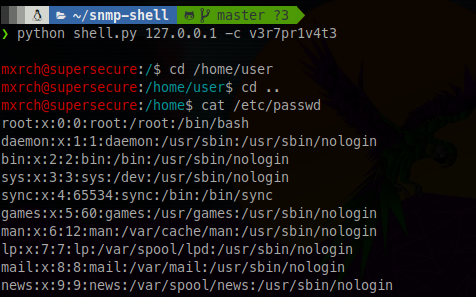
 aether-0/cve-2024-12986
扫描器及针对 CVE-2024-12986 的漏洞利用工具,该漏洞为 DrayTek 网关设备中的命令注入漏洞。包含一个 Bash 扫描器和一个 Python 交互式 Shell,用于在易受攻击的目标上执行任意命令。









