#1

 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 adityatelange/evil-winrm-py
使用 WinRM 协议在远程 Windows 机器上交互式执行命令(只是更快)
 cognis-digital/c2detect
C2 服务器指纹识别工具 — Cobalt Strike、Sliver、Mythic、Havoc、Brute Ratel
 sliverarmory/sliver-gui
跨平台 Electron GUI,用于 Sliver C2 框架,提供会话与 beacon 仪表盘、payload 生成、监听器、loot 以及云部署管理。
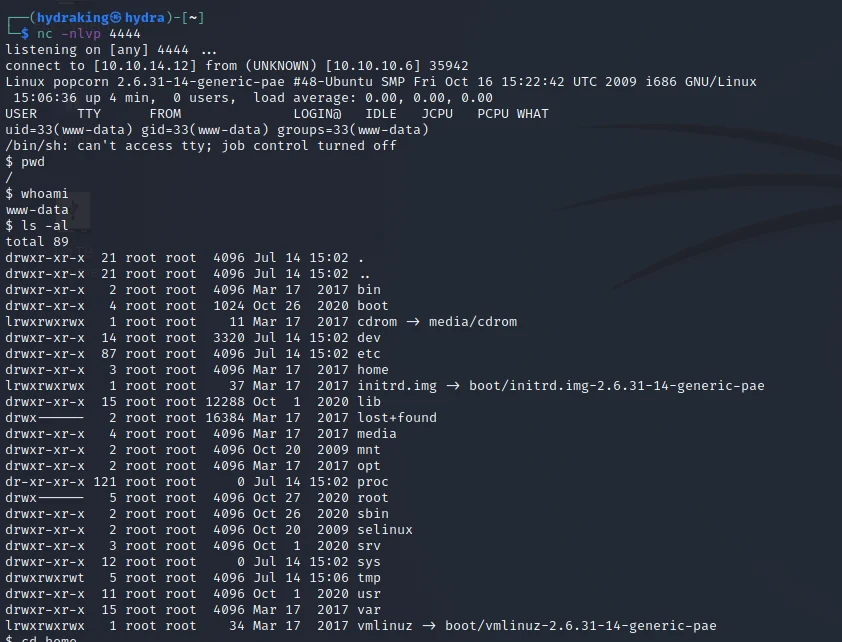 h3x0v3rl0rd/php_reverse_shell
简单的 PHP 反弹 Shell 脚本,用于在目标系统上建立远程命令执行。非常适合渗透测试和安全评估。
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 bc-security/empire
Empire 是一个后渗透与对手模拟框架,用于协助红队和渗透测试人员。
 mafifrizi/ares
自主红队交战平台,具备 MITRE ATT&CK 模块编排、DAG 攻击路径求解、OPSEC 控制、加密凭据保险库以及多格式报告功能。
 yaklang/yakit
集MITM代理、Web模糊测试、反向连接处理程序和插件系统于一体的渗透测试平台,用于自动化安全测试与利用。
 s1n6h/pentest-harness
面向授权渗透测试、漏洞赏金、安全实验室和 CTF 的自托管 AI 代理框架。基于插件,支持多提供商 LLM,并支持本地会话。
 rapid7/metasploit-payloads
Metasploit Framework 不同载荷的统一仓库
 rapid7/metasploit-framework
开源漏洞利用框架,具备模块化载荷、编码器和辅助系统,用于跨网络和应用的渗透测试、漏洞验证及安全研究。
 aipentest/cyberstrikeai
AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据转化为运营记忆,每一次操作都让下一次更完善。
 yasserbdj96/hiphp
基于PHP的后门工具,通过HTTP/HTTPS实现远程网站控制。支持文件管理、命令执行和Tor连接,并具有密码保护访问功能。
 undeadsec/socialfish
现代动态钓鱼工具包,适用于授权的红队演练。克隆登录页面,捕获凭据、Cookies和2FA验证码,配有实时操作面板和隧道支持。
 onyks-os/transparenttorproxy
一个Linux命令行实用工具,通过nftables透明地将所有系统流量路由至Tor网络。它支持快速IP轮换,并可轻松切换全局代理设置,以满足隐私任务需求。