#1
 pazhanivelmani/webp_android10_r33_cve-2023-1999
CVE-2023-1999的概念验证漏洞利用,针对Android 10 (r33)上的WebP编解码库。展示了libwebp库中的堆缓冲区溢出漏洞,可通过特制的WebP图像实现远程代码执行。
 sanupl/vehicle-service-management-system-category-list-stored-cross-site-scripting-xss
CVE-2021-46071 - Vehicle Service Management System 1.0 的登录面板中的类别列表部分存在存储型跨站脚本(XSS)漏洞。
 ztgrace/cve-2019-5418-rails3
Rails 3 中 CVE-2019-5418 的 PoC
 30579096/confluence-cve-2021-26084
OGNL 注入,影响 Confluence 服务器版本 < 7.12.5
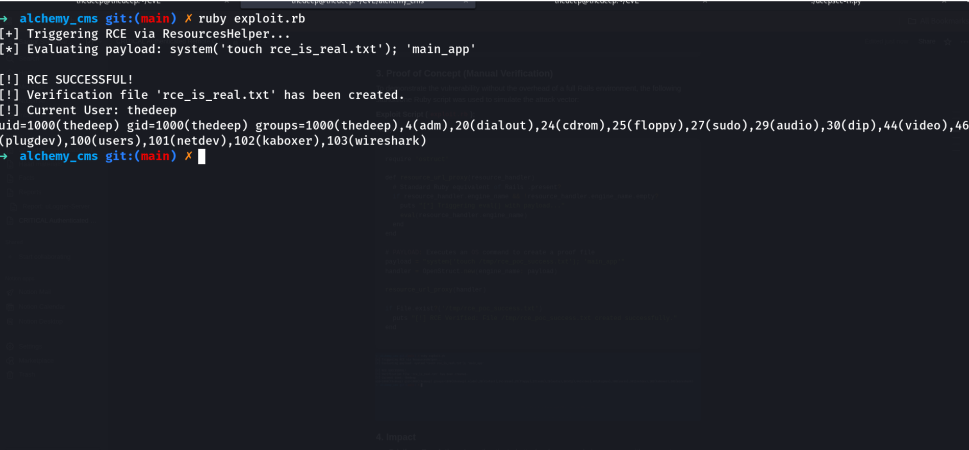 thedeepopc/cve-2026-23885
# CVE-2026-23885 的概念验证漏洞利用程序 针对 AlchemyCMS 中通过 eval() 注入实现认证远程代码执行(RCE)漏洞的概念验证利用程序,包含技术分析与修复指导。
 rooootdev/cve-2019-5784-poc
CVE-2019-5784 的概念验证
 shan0ar/cve-2025-32756
CVE-2025-32756 的概念验证漏洞利用程序,用于演示该漏洞,并为安全测试和修复验证提供基础。
 shoucheng3/apache__sling-org-apache-sling-xss_cve-2016-5394_1-0-8
提供 XSS 转义和过滤服务(XSSAPI、XSSFilter)的 Java 库,用于净化用户提交的内容并防止 Web 应用程序中的跨站脚本漏洞。
 r2c-cse/multer-sca-rule-test_cve-2025-7338
用于验证 CVE-2025-7338 的测试 https://semgrep.dev/orgs/-/advisories?f=CAAQGRoTCg1jdmUtMjAyNS03MzM4GgAiAA%3D%3D
 shoucheng3/dspace__dspace_cve-2022-31194_5-10
DSpace 仓库软件的安全补丁,修复了 CVE-2022-31194,这是基于 Java 的数字资产管理平台中的一个漏洞。
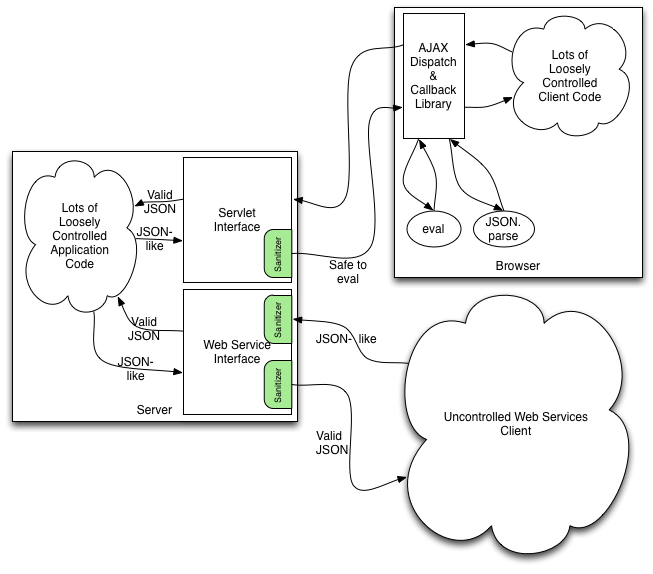 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Java 库,可将格式错误的类 JSON 内容转换为符合标准、安全的 JSON,防止代码注入,并确保在 HTML/XML 上下文中可嵌入。
 r3dkn33-zz/cve-2013-0156
任意反序列化,可用于触发SQL注入甚至代码执行
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0506
适用于 AOSP 10 r33 的 Android Settings 源代码,与 CVE-2021-0506 漏洞补丁相关。
 shoucheng3/dspace__dspace_cve-2022-31195_5-10
针对 CVE-2022-31195 修补过的 DSpace 仓库版本,提供安全的数字资产管理平台,并增强针对基于 Web 的机构知识库的漏洞缓解能力。
 harry1080/cve-2020-10673
CVE-2020-10673
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 用于 Coverity 分析