#1
 subc0ol/cve-2015-0235
基于Ruby的CVE-2015-0235(Ghost)漏洞利用,针对glibc gethostbyname缓冲区溢出漏洞,在易受攻击的系统上实现远程代码执行。
 shoucheng3/jeremylong__dependencycheck_cve-2018-12036_3-1-2
软件成分分析工具,通过CPE匹配检测项目依赖中已公开披露的漏洞,生成包含CVE链接的详细报告,用于CI/CD集成。
 rxerium/cve-2025-4427-cve-2025-4428
CVE-2025-4427 和 CVE-2025-4428 的检测
 shoucheng3/apache__sling-org-apache-sling-servlets-resolver_cve-2024-23673_2-10-0
针对CVE-2024-23673的分析和利用代码,这是Apache Sling Servlet Resolver中的一个漏洞,可对基于Sling的Web应用程序进行针对性安全测试。
 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
OWASP企业安全API库,为Java Web应用程序提供安全控制,包括身份验证、访问控制、输入验证、加密和编码,以降低漏洞风险。
 nayankadamm/cve-2022-24434_poc
针对 CVE-2022-24434 的概念验证漏洞利用,目标为 Dicer npm 包 v0.3.1。通过提供的服务器脚本和 PoC 载荷,演示服务端漏洞利用过程。
 shoucheng3/nahsra__antisamy_cve-2016-10006_1-5-3
快速、可配置的 HTML 净化库,用于防止来自不可信用户输入的 XSS 和恶意代码注入。提供策略驱动的 API,在持久化之前清理 HTML、CSS 和 JavaScript。
 kaylertee/computer-security-equifax-2017
对 CVE-2017-5638(Apache Struts2 远程代码执行漏洞)的动手模拟,展示漏洞利用重现、操作系统级命令执行以及输入清理和端点监控等缓解措施。基于 Python/Flask 构建,附带 Jupyter notebook 演示。
 r00t4dm/jenkins-cve-2015-8103
针对 Jenkins CVE-2015-8103 的漏洞利用工具,这是 Jenkins CLI 中的一个远程代码执行漏洞。允许已认证的攻击者在存在漏洞的 Jenkins 服务器上执行任意命令。
 uriyahav/tough-cookie-2.5.0-cve-2023-26136-fix
针对 tough-cookie 2.5.0 中 CVE-2023-26136 的安全补丁 - 具有向后兼容性的原型污染漏洞修复
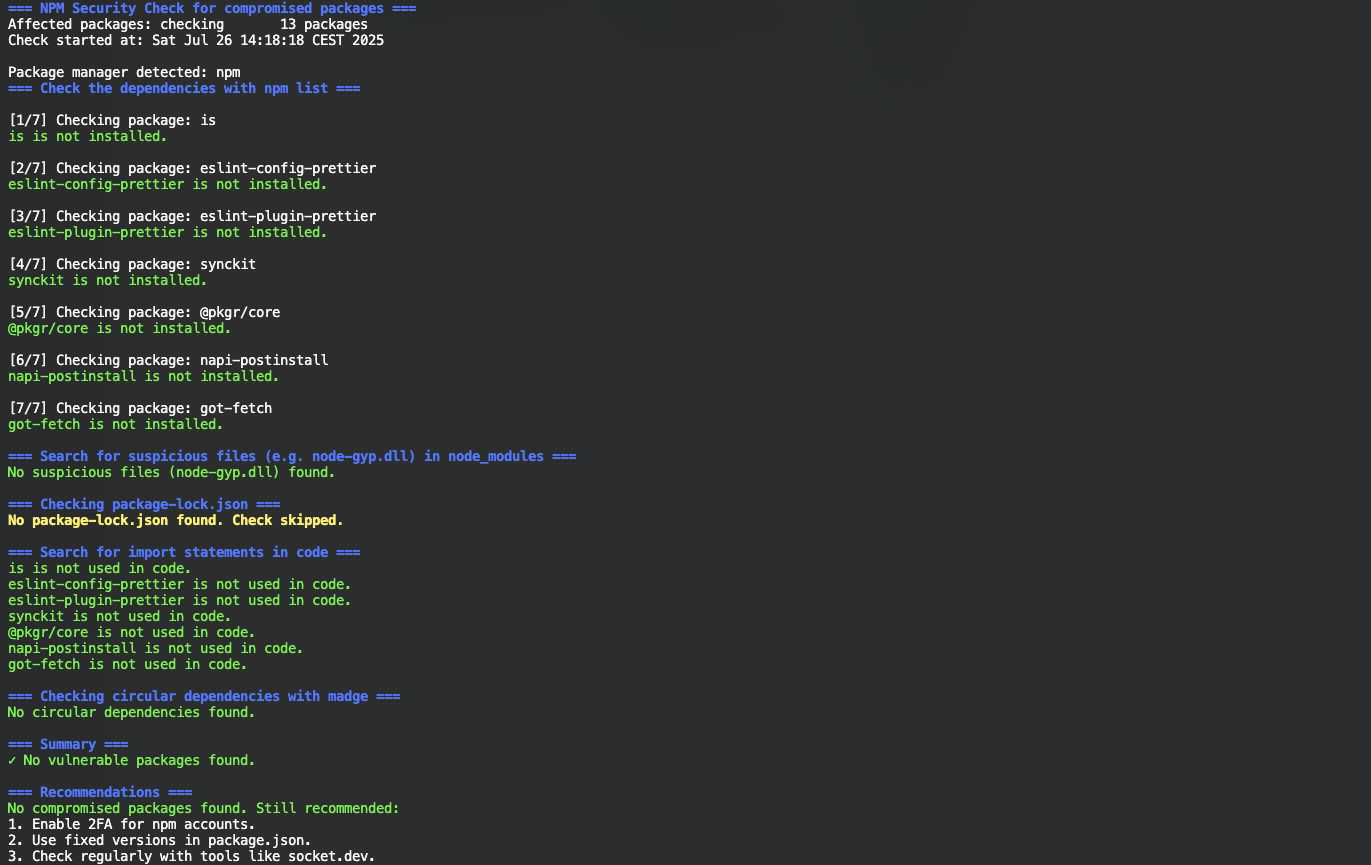 nihilor/cve-2025-54313
检查项目是否存在被入侵的包、可疑文件和导入语句。
 shaikusaf/external_v8_aosp10_r33_cve-2020-0240
针对 V8 JavaScript 引擎中 CVE-2020-0240 的研究仓库,提供源代码和分析以帮助理解漏洞和利用。
 s0/rsyslog-librelp-cve-2018-1000140-fixed
rsyslog 的 librelp 库中 CVE-2018-1000140 的补丁,修复了可靠事件日志协议实现中的一个远程代码执行漏洞。
 iris-sast/zip4j
CWE-Bench-Java CVE-2018-1002202 版本 1.3.2, 1.3.3
 gmh5225/malicious-code-detection-bugu
AI-based malicious code detection and obfuscation system with microservices for detection, packing, and code confusion, plus user and admin services.
 pierdipi/unicode-control-characters-action
一个 GitHub Action,使用 Red Hat 诊断工具 https://access.redhat.com/security/vulnerabilities/RHSB-2021-007 来查找 Unicode 控制字符,以检测 RHSB-2021-007…
 njawalkar/apache-commons-lang2
Apache的commons-lang2 v2.6,包含一个针对CVE-2025-48924的向后移植修复