
 #1
 lauxjpn/corruptqueryaccessworkaround
针对随 CVE-2019-1402 引入的“查询已损坏”错误的最新解决方法
 oscar-collado/langflow-cve-2026-17633-poc
针对 CVE-2026-17633 的 PoC —— 通过 custom_component 端点在 IBM Langflow OSS 1.0.0–1.10.3 中实现经过身份验证的 RCE。包含 CVE-2026-17632 AST 扫描器绕过研究。
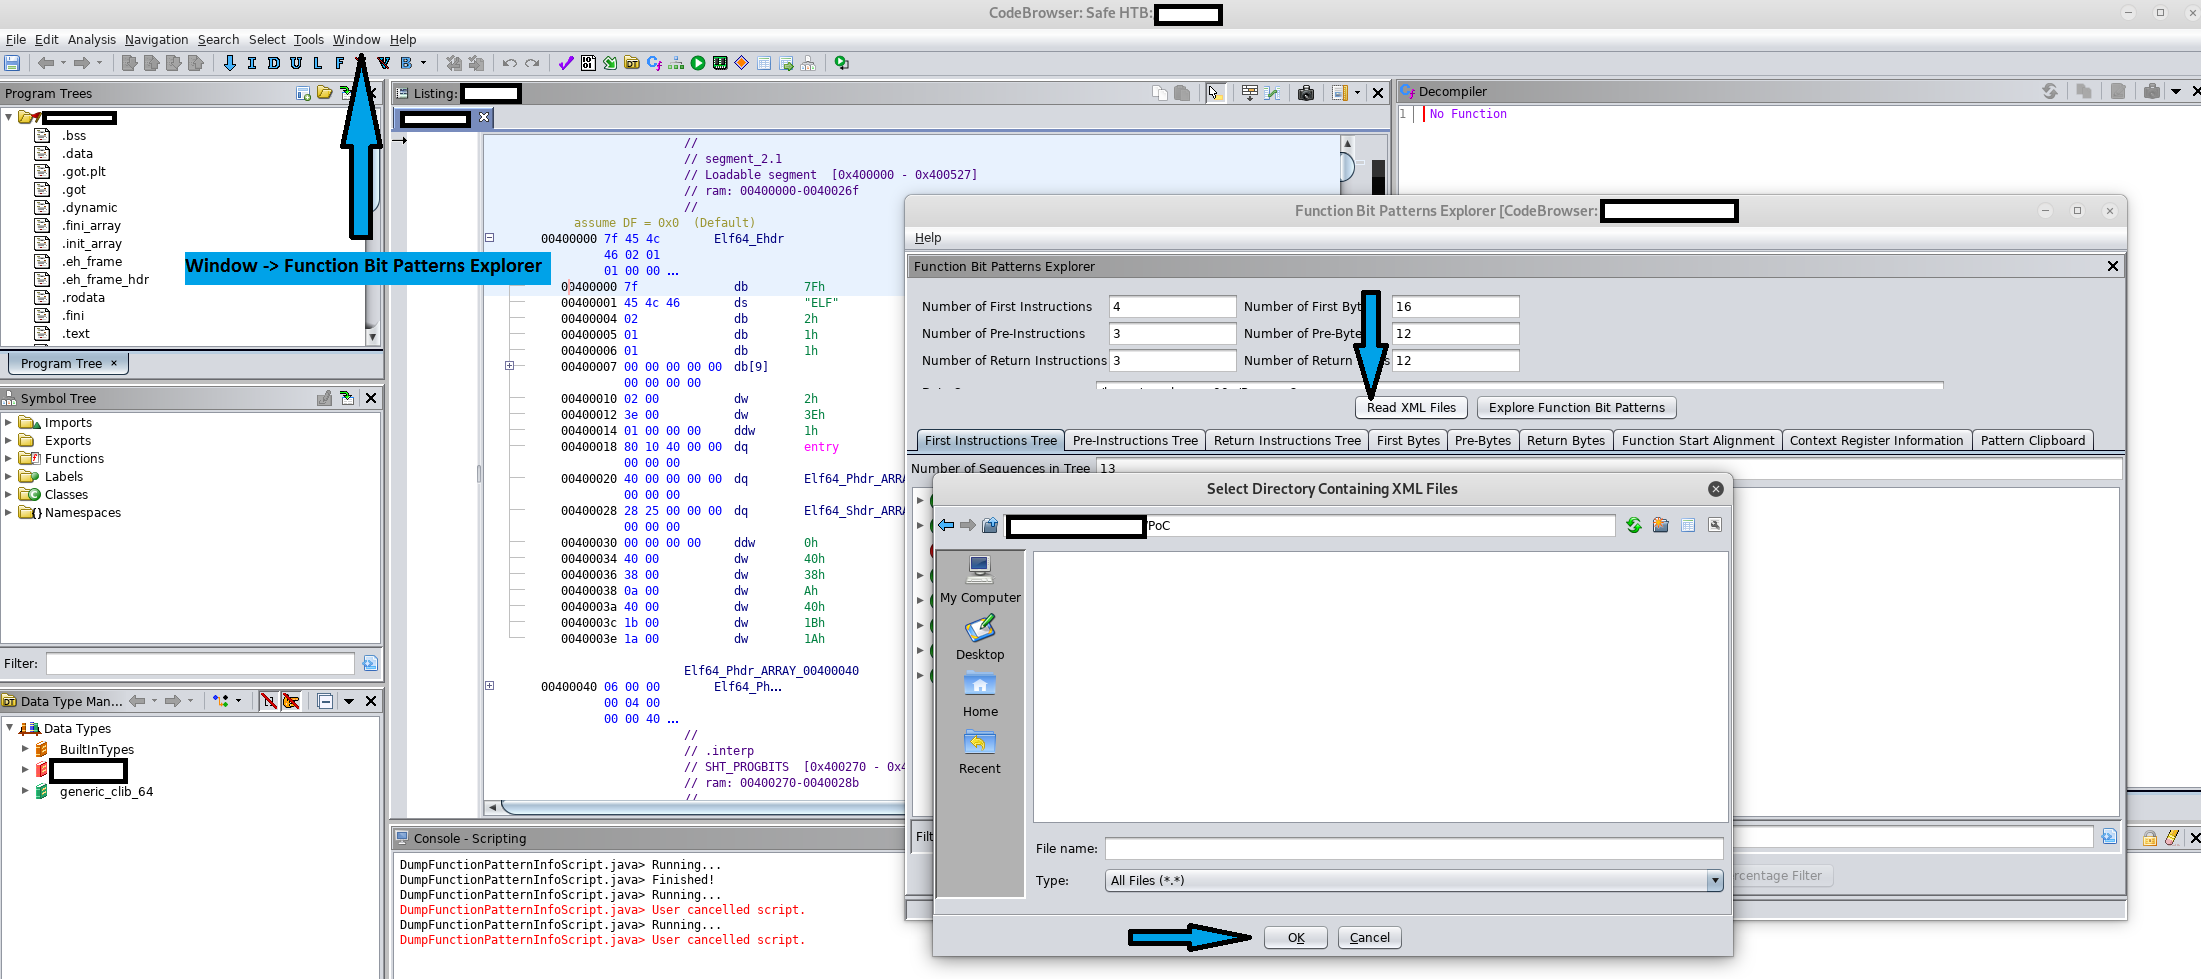 purpleracc00n/cve-2019-16941
CVE-2019-16941 的 PoC
 hunthubspace/cve-2024-3105-poc
针对CVE-2024-3105的PoC漏洞利用程序 - Woody code snippets – 用于WordPress的Insert Header Footer Code和AdSense Ads插件远程代码执行(RCE)
 kxisxr/bash-script-cve-2018-16763
FUEL CMS 1.4.1 允许通过 pages/select/ 筛选参数或 preview/ 数据参数进行 PHP 代码执行。这可能导致预认证远程代码执行。
 0xmrma/cve-2026-14361
Consul Template 的 writeToFile 助手直接打开操作者提供的目标路径,并跟随链接的路径组件,从而允许渲染输出逃逸预期目录并覆盖已存在的文件。
 gavmor/x86-cpp-reversing-skill
用于逆向工程32位小端x86 C++二进制文件(虚表、RTTI、继承关系恢复)的Claude Code技能
 mrmtwoj/fix-cve-2026-60137-cve-2026-63030-in-wordpress
CVE-2026-60137针对CVE-2026-60137和CVE-2026-63030 (wp2shell)的临时紧急缓解措施
 dottak/cve-2025-22783
CVE-2025-22783 的概念验证
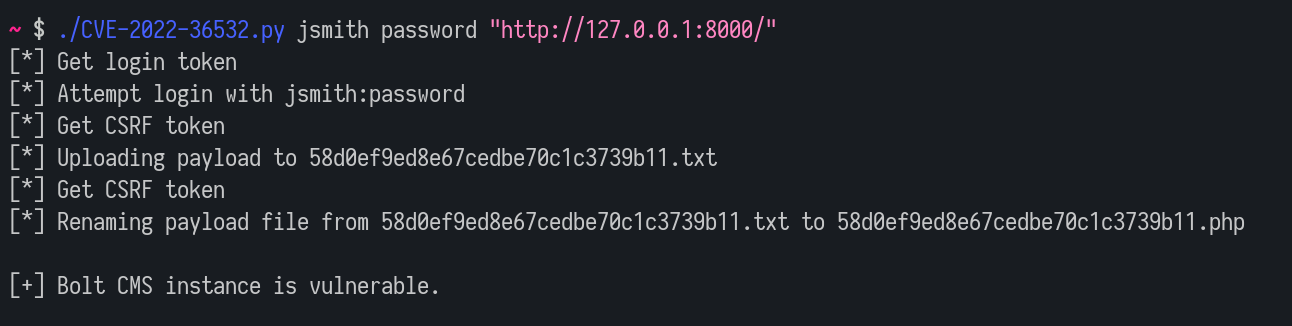 lutrasecurity/cve-2022-36532
CVE-2022-36532 的概念验证利用脚本,可通过 Bolt CMS 5.1.12 及更低版本中的文件上传实现经过身份验证的远程代码执行。
 iamsanjay/cve-2022-42899
CVE-2022-42899 的概念验证漏洞利用,演示了通过 StringSubstitutor 插值配合 script:javascript 载荷,在 Apache Commons Text 1.5-1.9 中实现远程代码执行。
 geraldoalcantara/cve-2023-50071
在 Customer Support System 1.0 的 /customer_support/ajax.php?action=save_department 中存在多个SQL注入漏洞,允许经过身份验证的攻击者通过 id 或 name 参数执行任意SQL命令。
 shakun8/cve-2017-9805
CVE-2017-9805 POC
 al1ex/cve-2020-14195
这是对 FasterXML jackson-databind 的简单测试。
 niffyhunt/codeguard-copilot
AI 驱动的安全副驾驶,在您编码时捕捉漏洞。为开发者提供实时安全扫描、教学式解释和自动修复。
 rh-rahulshetty/log4shell-cve-2021-44228
用于在 ShieldOps 中测试 Log4Shell (CVE-2021-44228) 检测、代码影响分类和修复指导的故意存在漏洞的 Java/Maven 测试夹具。
 ridhinva/npm-tar-path-traversal-scanner
扫描器:CVE-2026-31802 npm tar 路径遍历 — 用于检测通过 npm pack 进行任意文件写入的 Python 检查器









