
 #1
静态和动态代码分析、SAST、DAST 和代码审查工具。
Kitploit 推荐
 geraldoalcantara/cve-2023-50071
在 Customer Support System 1.0 的 /customer_support/ajax.php?action=save_department 中存在多个SQL注入漏洞,允许经过身份验证的攻击者通过 id 或 name 参数执行任意SQL命令。
 shakun8/cve-2017-9805
CVE-2017-9805 POC
 al1ex/cve-2020-14195
这是对 FasterXML jackson-databind 的简单测试。
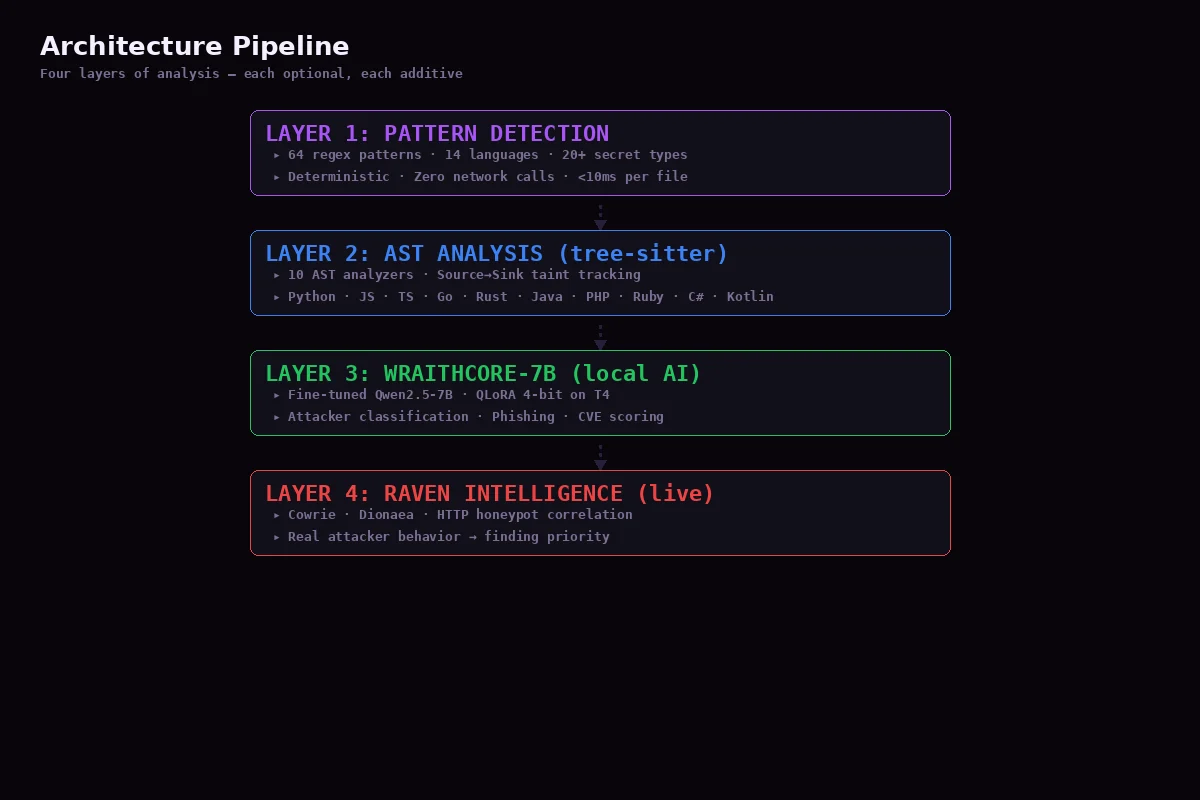 niffyhunt/codeguard-copilot
AI 驱动的安全副驾驶,在您编码时捕捉漏洞。为开发者提供实时安全扫描、教学式解释和自动修复。
 rh-rahulshetty/log4shell-cve-2021-44228
用于在 ShieldOps 中测试 Log4Shell (CVE-2021-44228) 检测、代码影响分类和修复指导的故意存在漏洞的 Java/Maven 测试夹具。
 ridhinva/npm-tar-path-traversal-scanner
扫描器:CVE-2026-31802 npm tar 路径遍历 — 用于检测通过 npm pack 进行任意文件写入的 Python 检查器
 josh-blythe/bordair-detector
两阶段提示注入与越狱检测器:正则表达式门控加量化 DeBERTa-v3 ONNX 分类器,支持图像、文档和音频。基于 Bordair/bordair-multimodal 训练,并针对真实红队攻防演练中的实际攻击进行了测试。
 secoba/djvul_stringagg
Django StringAgg SQL注入 (CVE-2020-7471)
 gduma-phdata/patch-cve-2026-10520
用于 Apache Struts OGNL 注入漏洞(CVE-2026-10520)的补丁,目前正在审查中并已部署到生产环境。
 artwiderobo/cve-2026-13934
针对 Chrome Dawn WebGPU CWE-20 漏洞的结构化漏洞研究仓库:根因分析、补丁差异、静态验证、严重性审查与安全教训。
 theopaid/cve-2026-66753-http-header-injection-via-unvalidated-cr-and-lf-in-header-values-tiny_http-
安全公告:通过未经验证的 CR 和 LF 在标头值中实现 HTTP 标头注入(tiny_http)
 csinexus/mcpshield
针对未修补的MCP STDIO命令注入漏洞(CVE-2026-30623系列)的即插即用修复方案
 fevar54/cve-2026-72530-trueconf-sandbox-escape-
该仓库包含针对 **CVE-2026-72530** 的缓解与检测教育演示,这是 TrueConf Server 中一个严重的 **代码注入与沙箱逃逸** 漏洞。
 theopaid/cve-2026-66751-insufficient-access-controls-allow-for-unauthorized-room-deletion-let-s-chat-
安全公告:访问控制不足导致未经授权的房间删除(Let's Chat)
 theopaid/cve-2026-66749-unchecked-room-lookup-leads-to-server-crash-let-s-chat-
安全公告:未检查的房间查找导致服务器崩溃(Let's Chat)
 horkimhab/cve-2022-31626-cve-2024-2961-cve-2019-6977
CVE-2022-31626、CVE-2024-2961、CVE-2019-6977、PHP 安全研究
 theopaid/cve-2026-66746-http-response-splitting-via-unvalidated-response-header-values-rouille-
安全公告:通过未经验证的响应头值实现 HTTP 响应拆分(rouille)
 jenkinsci-cert/security-3430
一个Java代理,用于转换易受攻击的类以阻止Jenkins控制器中CVE-2024-43044的利用,可选择在失败时强制关闭。








