#1

 ilhomjonr/cve-2026-67598
CVE-2026-67598 — Emlog Pro:AI 助手中禁用了 TLS 证书验证(MITM → API 密钥窃取)。CWE-295,CVSS 9.1。由 @IlhomjonR 报告。
 theopaid/cve-2026-66730-infinite-loop-dos-in-facil.io-mime-parser
安全公告:facil.io MIME 解析器中的无限循环拒绝服务(部分边界)
 biitts/cve-2026-52887-nocobase-sqli-rce
CVE-2026-52887 — NocoBase SQL 注入 -> PostgreSQL 超级用户 RCE (myInAppChannels:list 过滤器, CVSS 10.0). 作者 PoC + 源码分析 + docker 实验环境.
 oscerd/cve-2026-46455
CVE-2026-46455 复现工具 — Apache Camel camel-keycloak 缺少 TokenVerifier.IS_ACTIVE 检查(过期的访问令牌被接受)
 toanln-cov/cve-2026-66917
JoomGallery 中因对象级授权失效导致的 IDOR + 存储型 XSS
 romain-deperne/cve-2026-48017
通过 loadReader 端点中的 functionName 注入在 DbGate 中实现远程代码执行 — CVSS 8.8
 20000419/cve-2026-39113
针对 SQLite SQLAR 堆缓冲区溢出的安全通告与 AddressSanitizer 复现器,该漏洞由精心构造的 SZ 值触发,导致分配被截断并引发 zlib 越界写入。
 kx00007/cve-2026-39902
Cacti ≤1.2.30 中经身份验证的 OS 命令注入(CWE-78)的概念验证漏洞利用,可实现远程代码执行,CVSS 评分为 7.2。
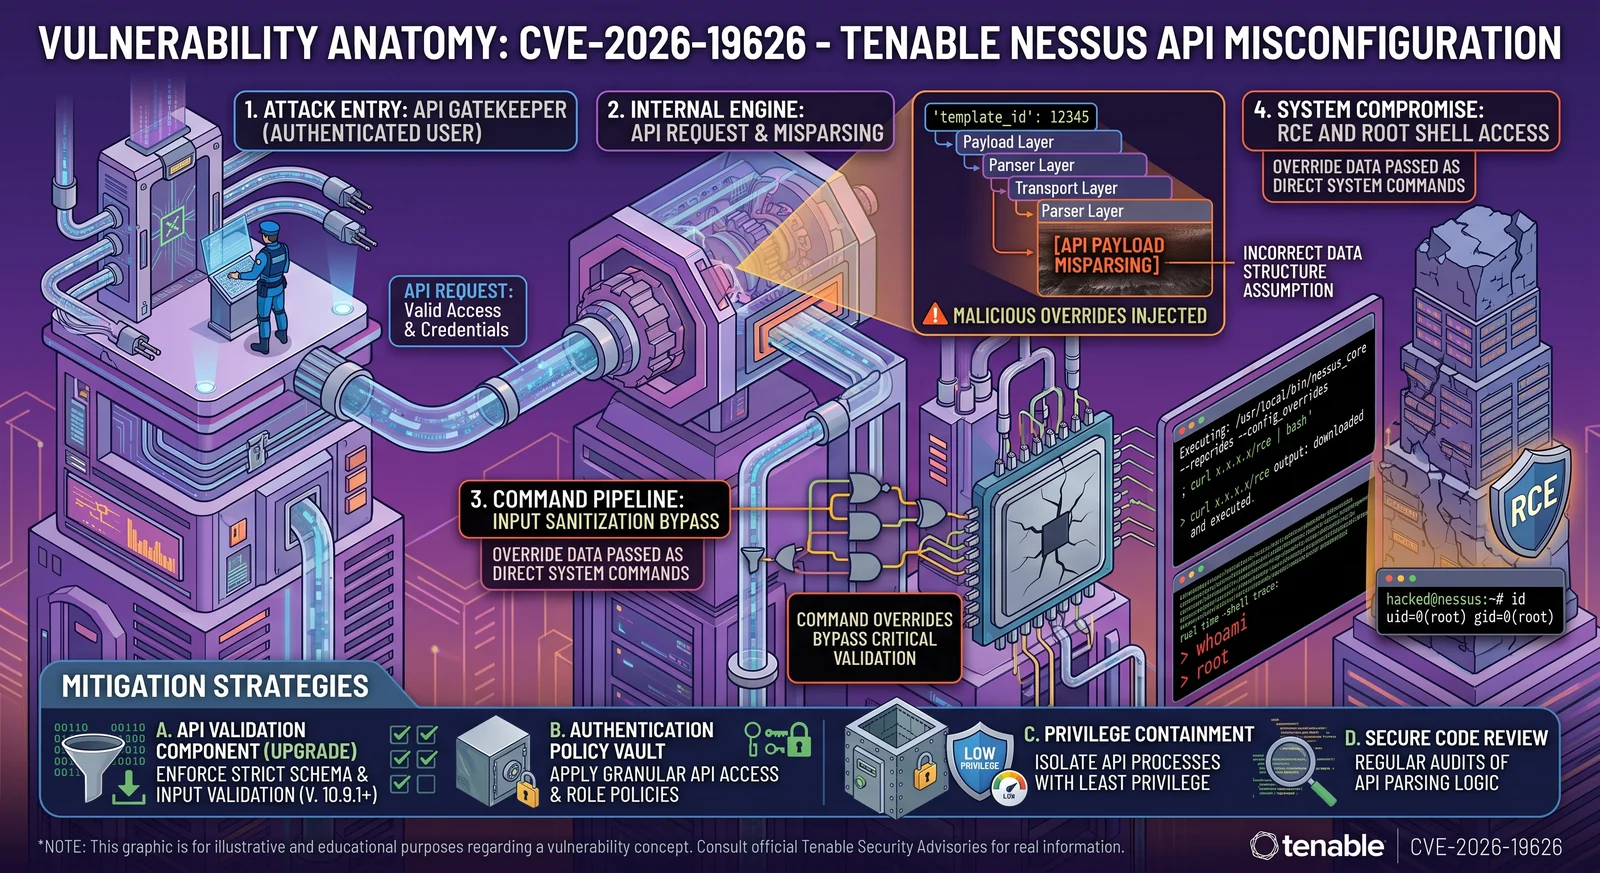 h00die/poc-cve-2026-19626
针对CVE-2026-19626的概念验证漏洞利用,该漏洞是SecurityCenter报告生成中的经过身份验证的远程代码执行漏洞,演示了通过组名注入和PHP eval实现的非管理员链。
 theopaid/cve-2026-66731-negative-chunk-size-parsing-causes-memory-corruption-leading-to-server-crash
针对 CVE-2026-66731 的安全公告,包含根本原因分析、PoC 漏洞利用代码以及针对 facil.io HTTP/1.1 分块编码解析器漏洞的修复建议。
 mehdichyhab/cve-2025-64512-exploit
CVE-2025-64512 - pdfminer.six 远程代码执行漏洞利用
 oscerd/cve-2026-46590
CVE-2026-46590 的复现工具:Apache Camel camel-pqc 密钥生命周期不安全反序列化(FileBasedKeyLifecycleManager 通过 ObjectInputStream 进行旧版 .key 迁移),对 CVE-2026-40048 的修复不完整(已在…
 razureink/cve-2024-50330-ivanti_epm_sqli_reproduction
CVE 复现:cve-2024-50330-ivanti_epm_sqli_reproduction
 oscerd/cve-2026-46457
CVE-2026-46457 复现工具 — Apache Camel camel-nats 入站标头注入(通过 NATS 发布者进行 Camel 控制标头注入;CamelHttpUri -> SSRF)
 p4x1s/cve-2023-33829-poc
SCM Manager XSS
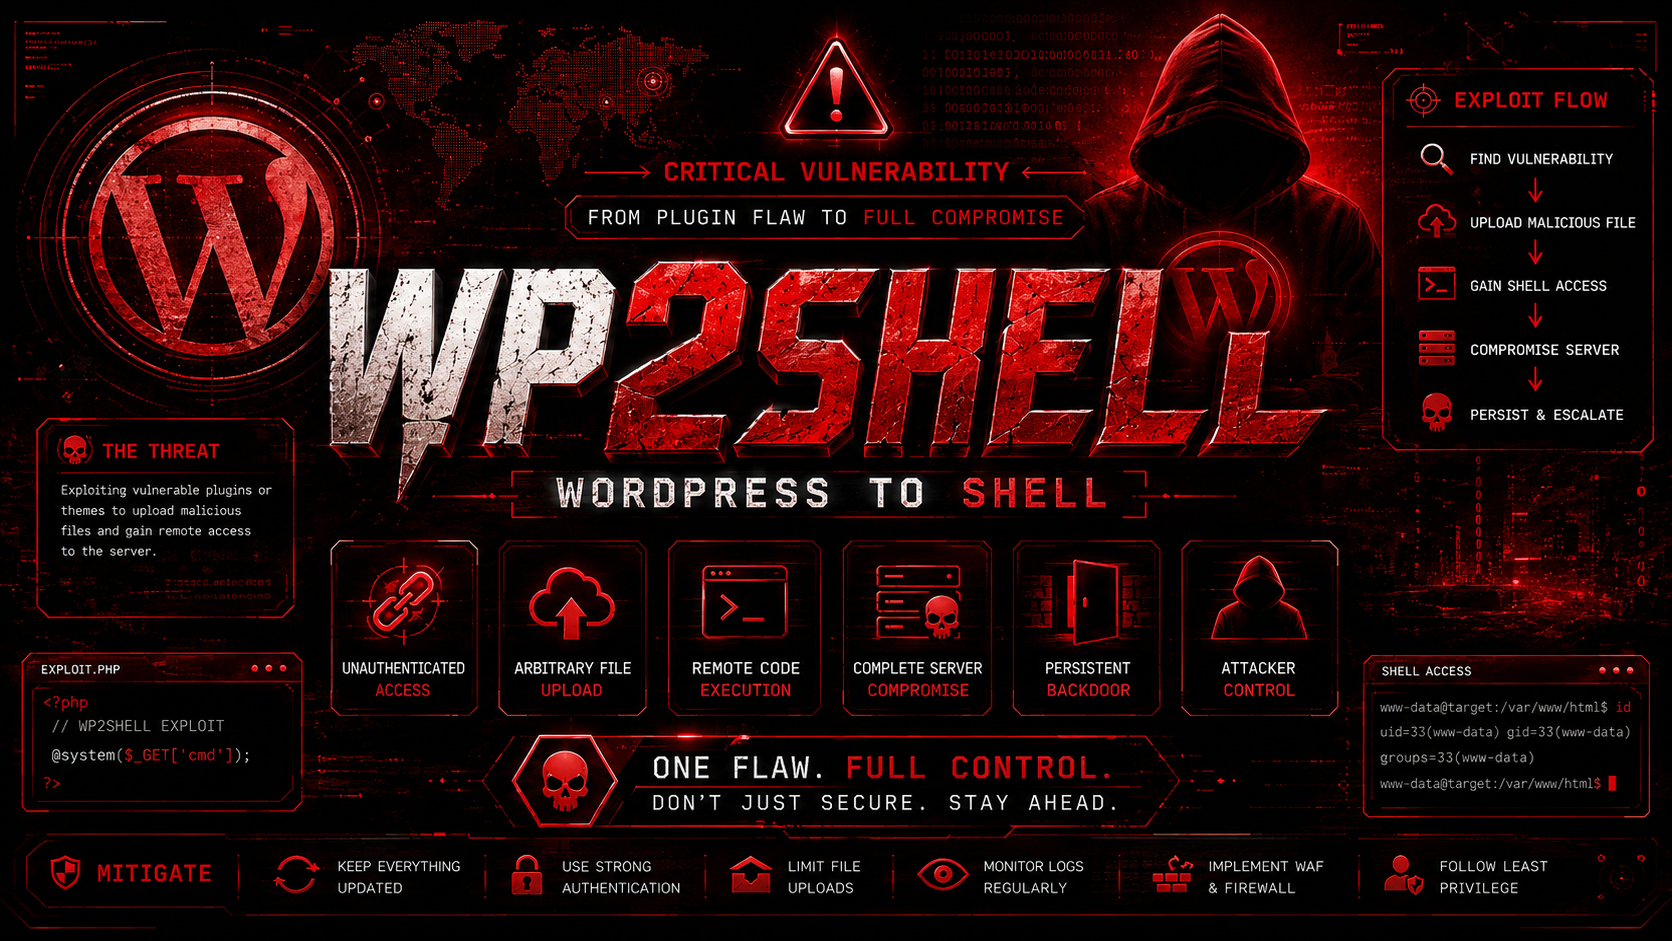 lucifer0xf/wp2shell-wordpress-town
WordPress 核心中的未认证远程代码执行(RCE)漏洞允许攻击者通过串联 CVE-2026-63030 和 CVE-2026-60137,无需登录即可执行任意代码,可能导致网站完全沦陷。
 boreas37/cve-2026-71963-poc
CVE-2026-71963 - Hermes Agent 0.18.2-0.21.0 通过仓库投递的 .git/config(core.fsmonitor)实现 RCE。仅使用标准库的 Python,已在真实的 0.21.0 上验证,并在修复后的构建上进行了干净的阴性对照。