#1
 oscerd/cve-2026-49098
用于 CVE-2026-49098(Apache Camel camel-kafka)的 PoC 复现工具:非 Camel 前缀的 kafka.OVERRIDE_TOPIC 头可绕过上游 HTTP 头过滤器,覆盖生产者配置的主题,将攻击者伪造的记录注入到特权 Kafka 主题(跨主题注入)。已在…
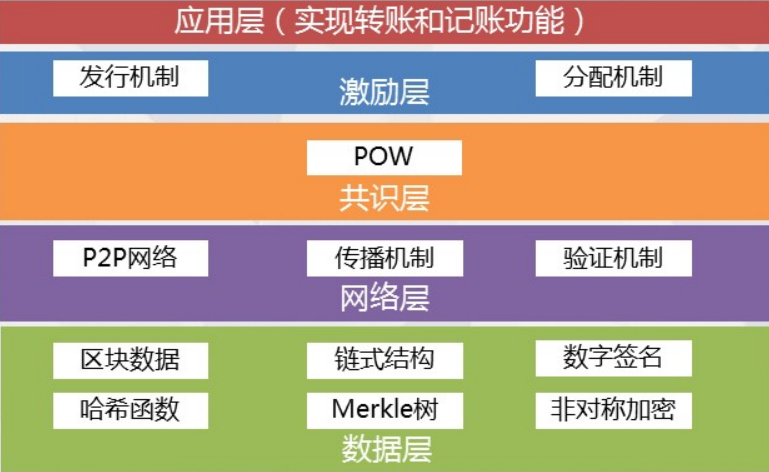 al1ex/blockchainconstruction
区块链安全建设
 trachinus/cve-2026-4813
针对 Lutece Core 中通过 XSLT 注入实现认证远程代码执行的概念验证漏洞利用,演示如何通过精心构造的 XSL 样式表执行命令。
 razureink/cve-2026-63030_60137-wordpress_rce_reproduction
CVE复现:cve-2026-63030_60137-wordpress_rce_reproduction
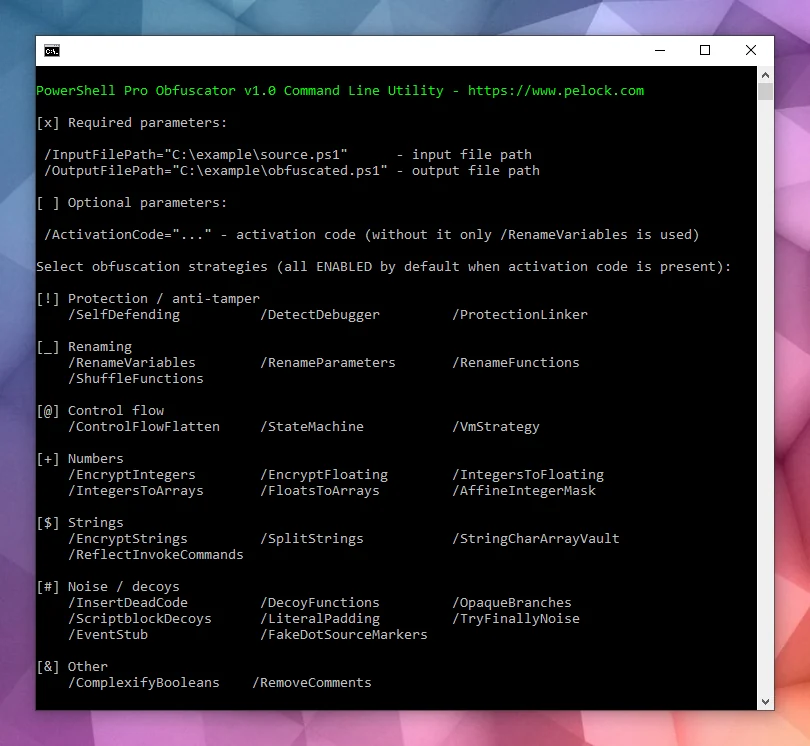 pelock/powershell-pro-obfuscator-python
自动化 PowerShell 脚本源代码混淆与虚拟化,并提供灵活的 Web API 供 Python 使用(pip 包)。
 romain-deperne/cve-2026-77262
针对 mcp-atlassian 中通过 confluence_upload_attachment 路径遍历实现任意文件读取的概念验证漏洞利用,附分析与复现脚本。
 ilhomjonr/cve-2026-67598
CVE-2026-67598 — Emlog Pro:AI 助手中禁用了 TLS 证书验证(MITM → API 密钥窃取)。CWE-295,CVSS 9.1。由 @IlhomjonR 报告。
 theopaid/cve-2026-66730-infinite-loop-dos-in-facil.io-mime-parser
安全公告:facil.io MIME 解析器中的无限循环拒绝服务(部分边界)
 biitts/cve-2026-52887-nocobase-sqli-rce
CVE-2026-52887 — NocoBase SQL 注入 -> PostgreSQL 超级用户 RCE (myInAppChannels:list 过滤器, CVSS 10.0). 作者 PoC + 源码分析 + docker 实验环境.
 oscerd/cve-2026-46455
CVE-2026-46455 复现工具 — Apache Camel camel-keycloak 缺少 TokenVerifier.IS_ACTIVE 检查(过期的访问令牌被接受)
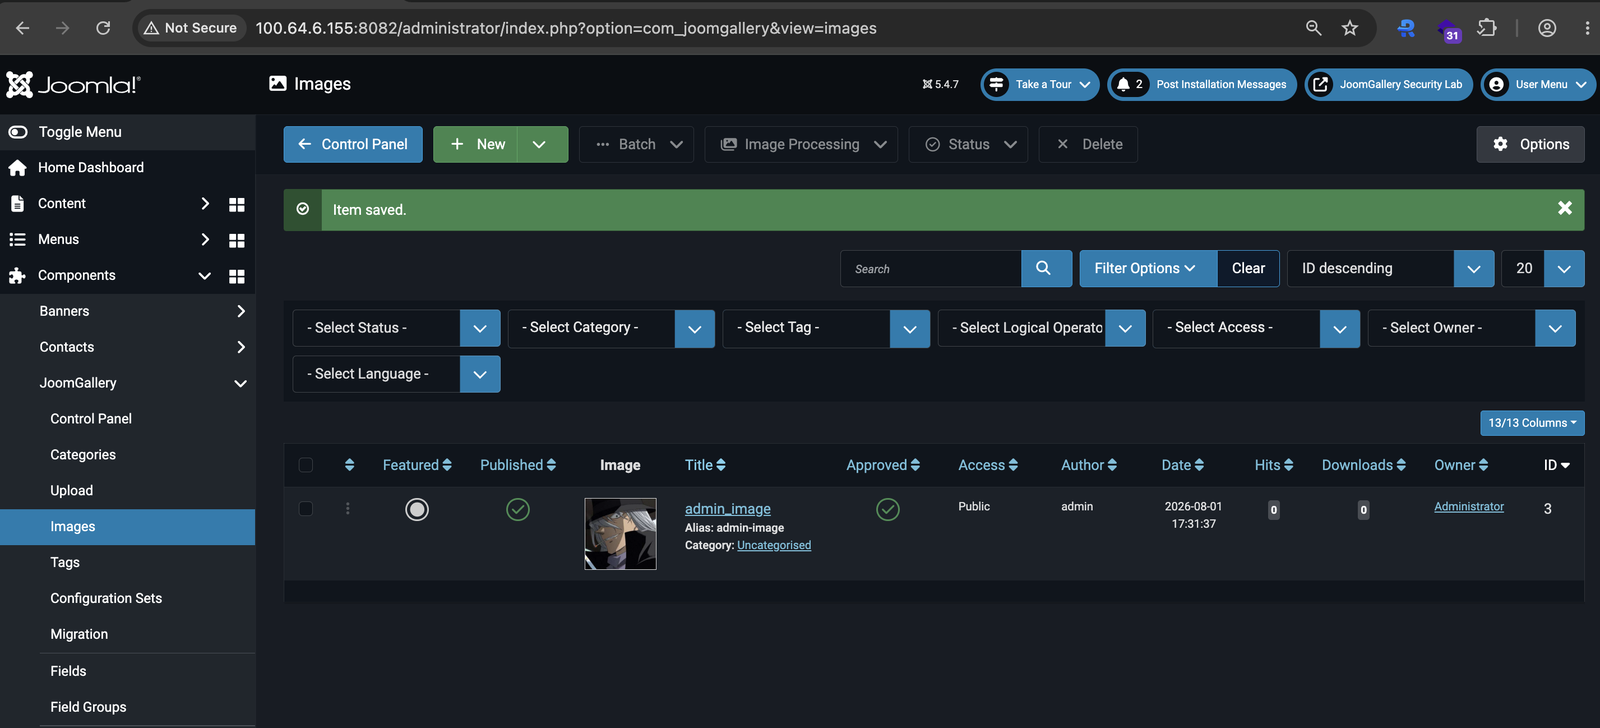 toanln-cov/cve-2026-66917
JoomGallery 中因对象级授权失效导致的 IDOR + 存储型 XSS
 romain-deperne/cve-2026-48017
通过 loadReader 端点中的 functionName 注入在 DbGate 中实现远程代码执行 — CVSS 8.8
 20000419/cve-2026-39113
针对 SQLite SQLAR 堆缓冲区溢出的安全通告与 AddressSanitizer 复现器,该漏洞由精心构造的 SZ 值触发,导致分配被截断并引发 zlib 越界写入。
 kx00007/cve-2026-39902
Cacti ≤1.2.30 中经身份验证的 OS 命令注入(CWE-78)的概念验证漏洞利用,可实现远程代码执行,CVSS 评分为 7.2。
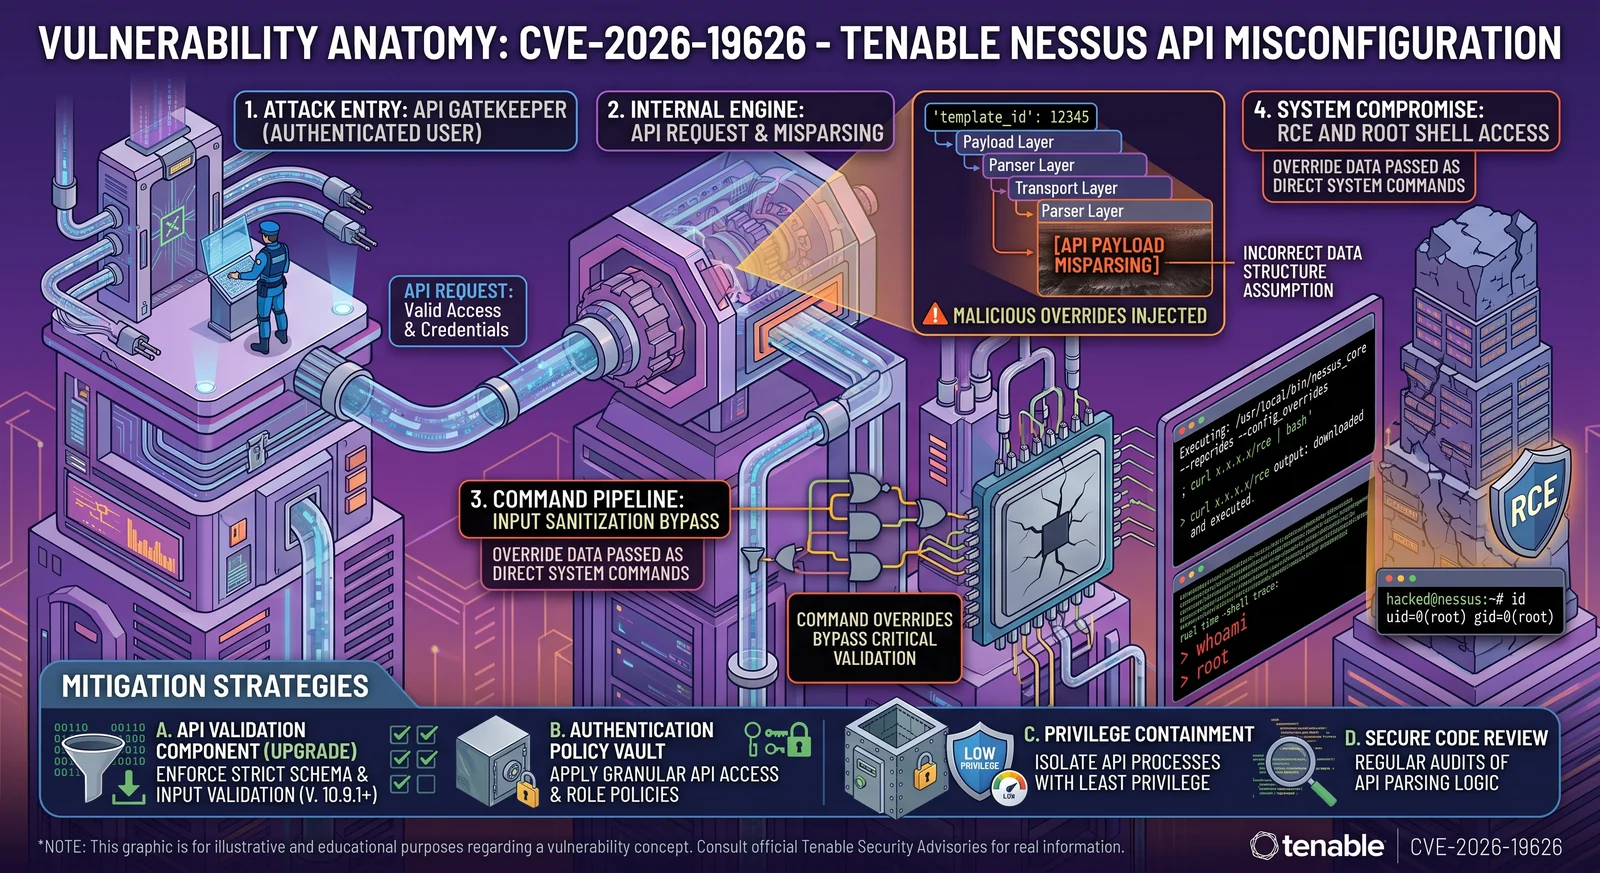 h00die/poc-cve-2026-19626
针对CVE-2026-19626的概念验证漏洞利用,该漏洞是SecurityCenter报告生成中的经过身份验证的远程代码执行漏洞,演示了通过组名注入和PHP eval实现的非管理员链。
 george0papasotiriou/cve-2026-1337-ai-coding-assistant-prompt-injection-to-sandbox-escape
代码审查机器人中的提示注入,该机器人会在沙箱中执行 AI 生成的修复内容。沙箱使用黑名单来阻止危险命令,但一个 polyglot 载荷绕过了过滤器并实现了远程代码执行。
 theopaid/cve-2026-66731-negative-chunk-size-parsing-causes-memory-corruption-leading-to-server-crash
针对 CVE-2026-66731 的安全公告,包含根本原因分析、PoC 漏洞利用代码以及针对 facil.io HTTP/1.1 分块编码解析器漏洞的修复建议。