
 #1

 nyameeeain/cve-2022-28171-poc
Python 漏洞利用程序,针对 CVE-2022-28171,攻击 Hikvision Hybrid SAN 设备,自动化盲注 SQL 注入和命令注入,以实现远程代码执行。
 murataydemir/cve-2020-0688
[CVE-2020-0688] Microsoft Exchange Server 固定加密密钥远程代码执行 (RCE)
 motikan2010/cve-2023-6553-poc
Python概念验证漏洞利用程序,针对CVE-2023-6553,演示了通过Backup Migration WordPress插件中的PHP过滤器链实现未经身份验证的远程代码执行。
 barrersoftware/opencode-secure
OpenCode 的安全加固分支 - 修复了上游拒绝修补的 CVE-2026-22812(CVSS 8.8 远程代码执行漏洞)

 iiictech/-cve-2020-0601-ecc---exploit
CurveBall (CVE-2020-0601) - PoC CVE-2020-0601,通常称为 CurveBall,是一个漏洞,其中使用椭圆曲线密码学 (ECC) 的证书签名未被正确验证。攻击者可以提供自制生成器,从而绕过验证、杀毒软件及所有非防护措施。
 vighnesh91/-logicsentry-ai
离线 SAST/DAST 分诊引擎,解析源代码并重放 HAR 流量,以检测业务逻辑缺陷、BOLA、竞态条件和权限问题,并支持本地 LLM 分诊。
 pqcworld/pqaudit
扫描代码库中易受量子攻击的加密算法。在Q-Day之前检测RSA、ECDSA、Ed25519、ECDH。输出CycloneDX CBOM和SARIF格式。
 bob11vrdp/cve-2022-39425
CVE-2022-39425 PoC
 randomrobbiebf/cve-2024-9932
Wux Blog Editor <= 3.0.0 - 未认证任意文件上传
 smileostrich/text4shell-scanner
用于 CVE-2022-42889 (Text4Shell) 的漏洞扫描器
 zoly-zoly/cve-2025-3248
# CVE-2025-3248 的教育性分析与概念验证利用 针对 Langflow 中一个严重的未认证代码注入漏洞(CVE-2025-3248)的教育性分析与概念验证利用,包含缓解措施指南。
 suhanmen/sew
在LLM生成的Python、Java和C++代码中嵌入并检测基于键控、基于风格的水印,通过CST重写实现,保持功能正确性并抵御代码编辑攻击。
 nulldreams/cve-2017-16082
NodeJS + Postgres(远程代码执行)🛰
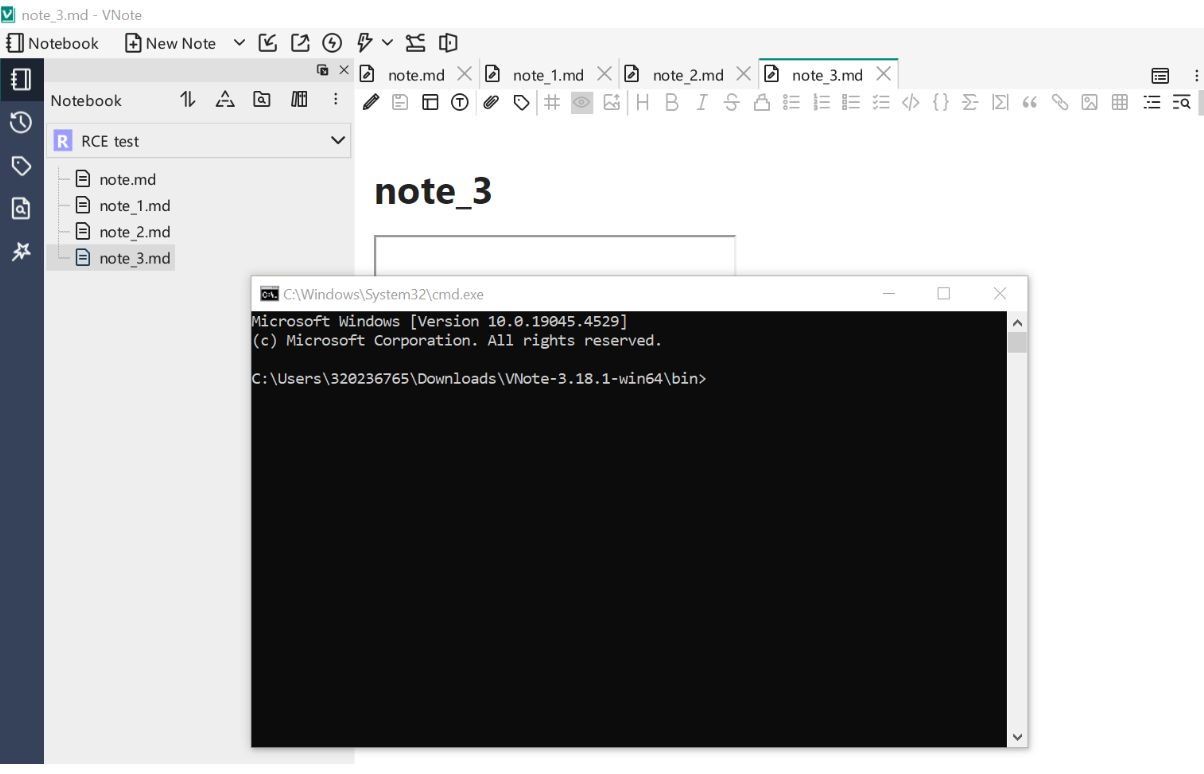 sh3bu/cve-2024-41662
VNote 版本 <=3.18.1 中的 Markdown XSS 可导致 RCE
 rvzsec/cve-2023-46818
CVE-2023-46818 - ISPConfig PHP 代码注入 PoC 漏洞利用 (Bash)
 novysodope/cve-2020-26217-xstream-rce-poc
CVE-2020-26217 XStream RCE POC









