#1

 ludy-dev/phpunit_eval-stdin_rce
(CVE-2017-9841) PHPUnit_eval-stdin_php 远程代码执行
 zihxs/check-react-rce-cve-2025-55182
用于检测 React Server Components (RSC) 项目中 CVE-2025-55182 与 CVE-2025-66478 漏洞的安全扫描器
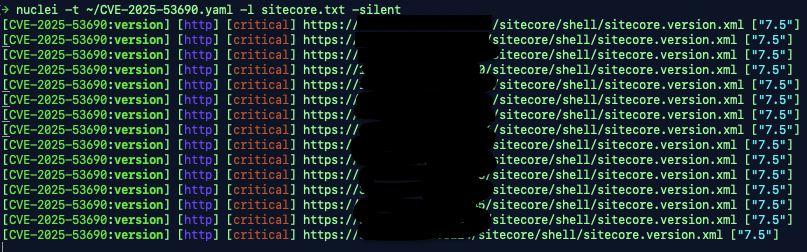 rxerium/cve-2025-53690
CVE-2025-53690 的检测
 d0rb/cve-2023-49606
Tinyproxy中发现了一个严重的使用后释放(use-after-free)漏洞。
 reputati0n/cve-2026-95149
针对 CVE-2026-95149 的概念验证与根本原因分析:该漏洞是 MoviePilot 的 FormatParser 中通过 episode_offset 的 eval() 注入实现的一个经过身份验证的 RCE,包含 HTTP PoC 和修复细节。
 ghostinexile/cve-2026-63030-wp2shell
WordPress REST API SQLi 到 RCE PoC (CVE-2026-63030 & CVE-2026-60137)
 biitts/cve-2026-44789-n8n-prototypepollution-rce
CVE-2026-44789 — n8n <1.123.43 HTTP 请求分页中的原型污染导致远程代码执行(NODE_OPTIONS runner-spawn gadget)。实验室 + 自动化 PoC,端到端验证。
 mbennett-labs/crypto-scanner
用于扫描代码库中量子脆弱密码学的CLI工具。
 rippsec/cve-2025-49132-php-pear
CVE-2025-49132_PHP_PEAR_METHOD
 biitts/cve-2026-53753-crawl4ai-rce
CVE-2026-53753 — Crawl4AI <0.8.7 未经身份验证的RCE(通过gi_frame.f_back的AST沙箱逃逸)。实验室+PoC,已验证端到端。
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530
 al1ex/cve-2020-26217
CVE-2020-26217 && XStream RCE
 piyush-bhor/cve-2024-11393
CVE-2024-11393 的技术细节与漏洞利用
 edoardottt/openhands-disclosure
openhands <0.62.0 中存在多个命令注入漏洞,攻击者可借此执行任意系统命令。
 ejfkdev/jd
Go CLI,用于反混淆 javascript-obfuscator (obfuscator.io) 的输出,并通过 AST 转换、静态解码和 goja 沙箱回退来反压缩 JavaScript。
 matesz44/cve-2025-64512
CVE-2025-64512:pdfminer.six pickle反序列化远程代码执行;.pickle.gz + 带有自定义载荷的pdf生成器