#1
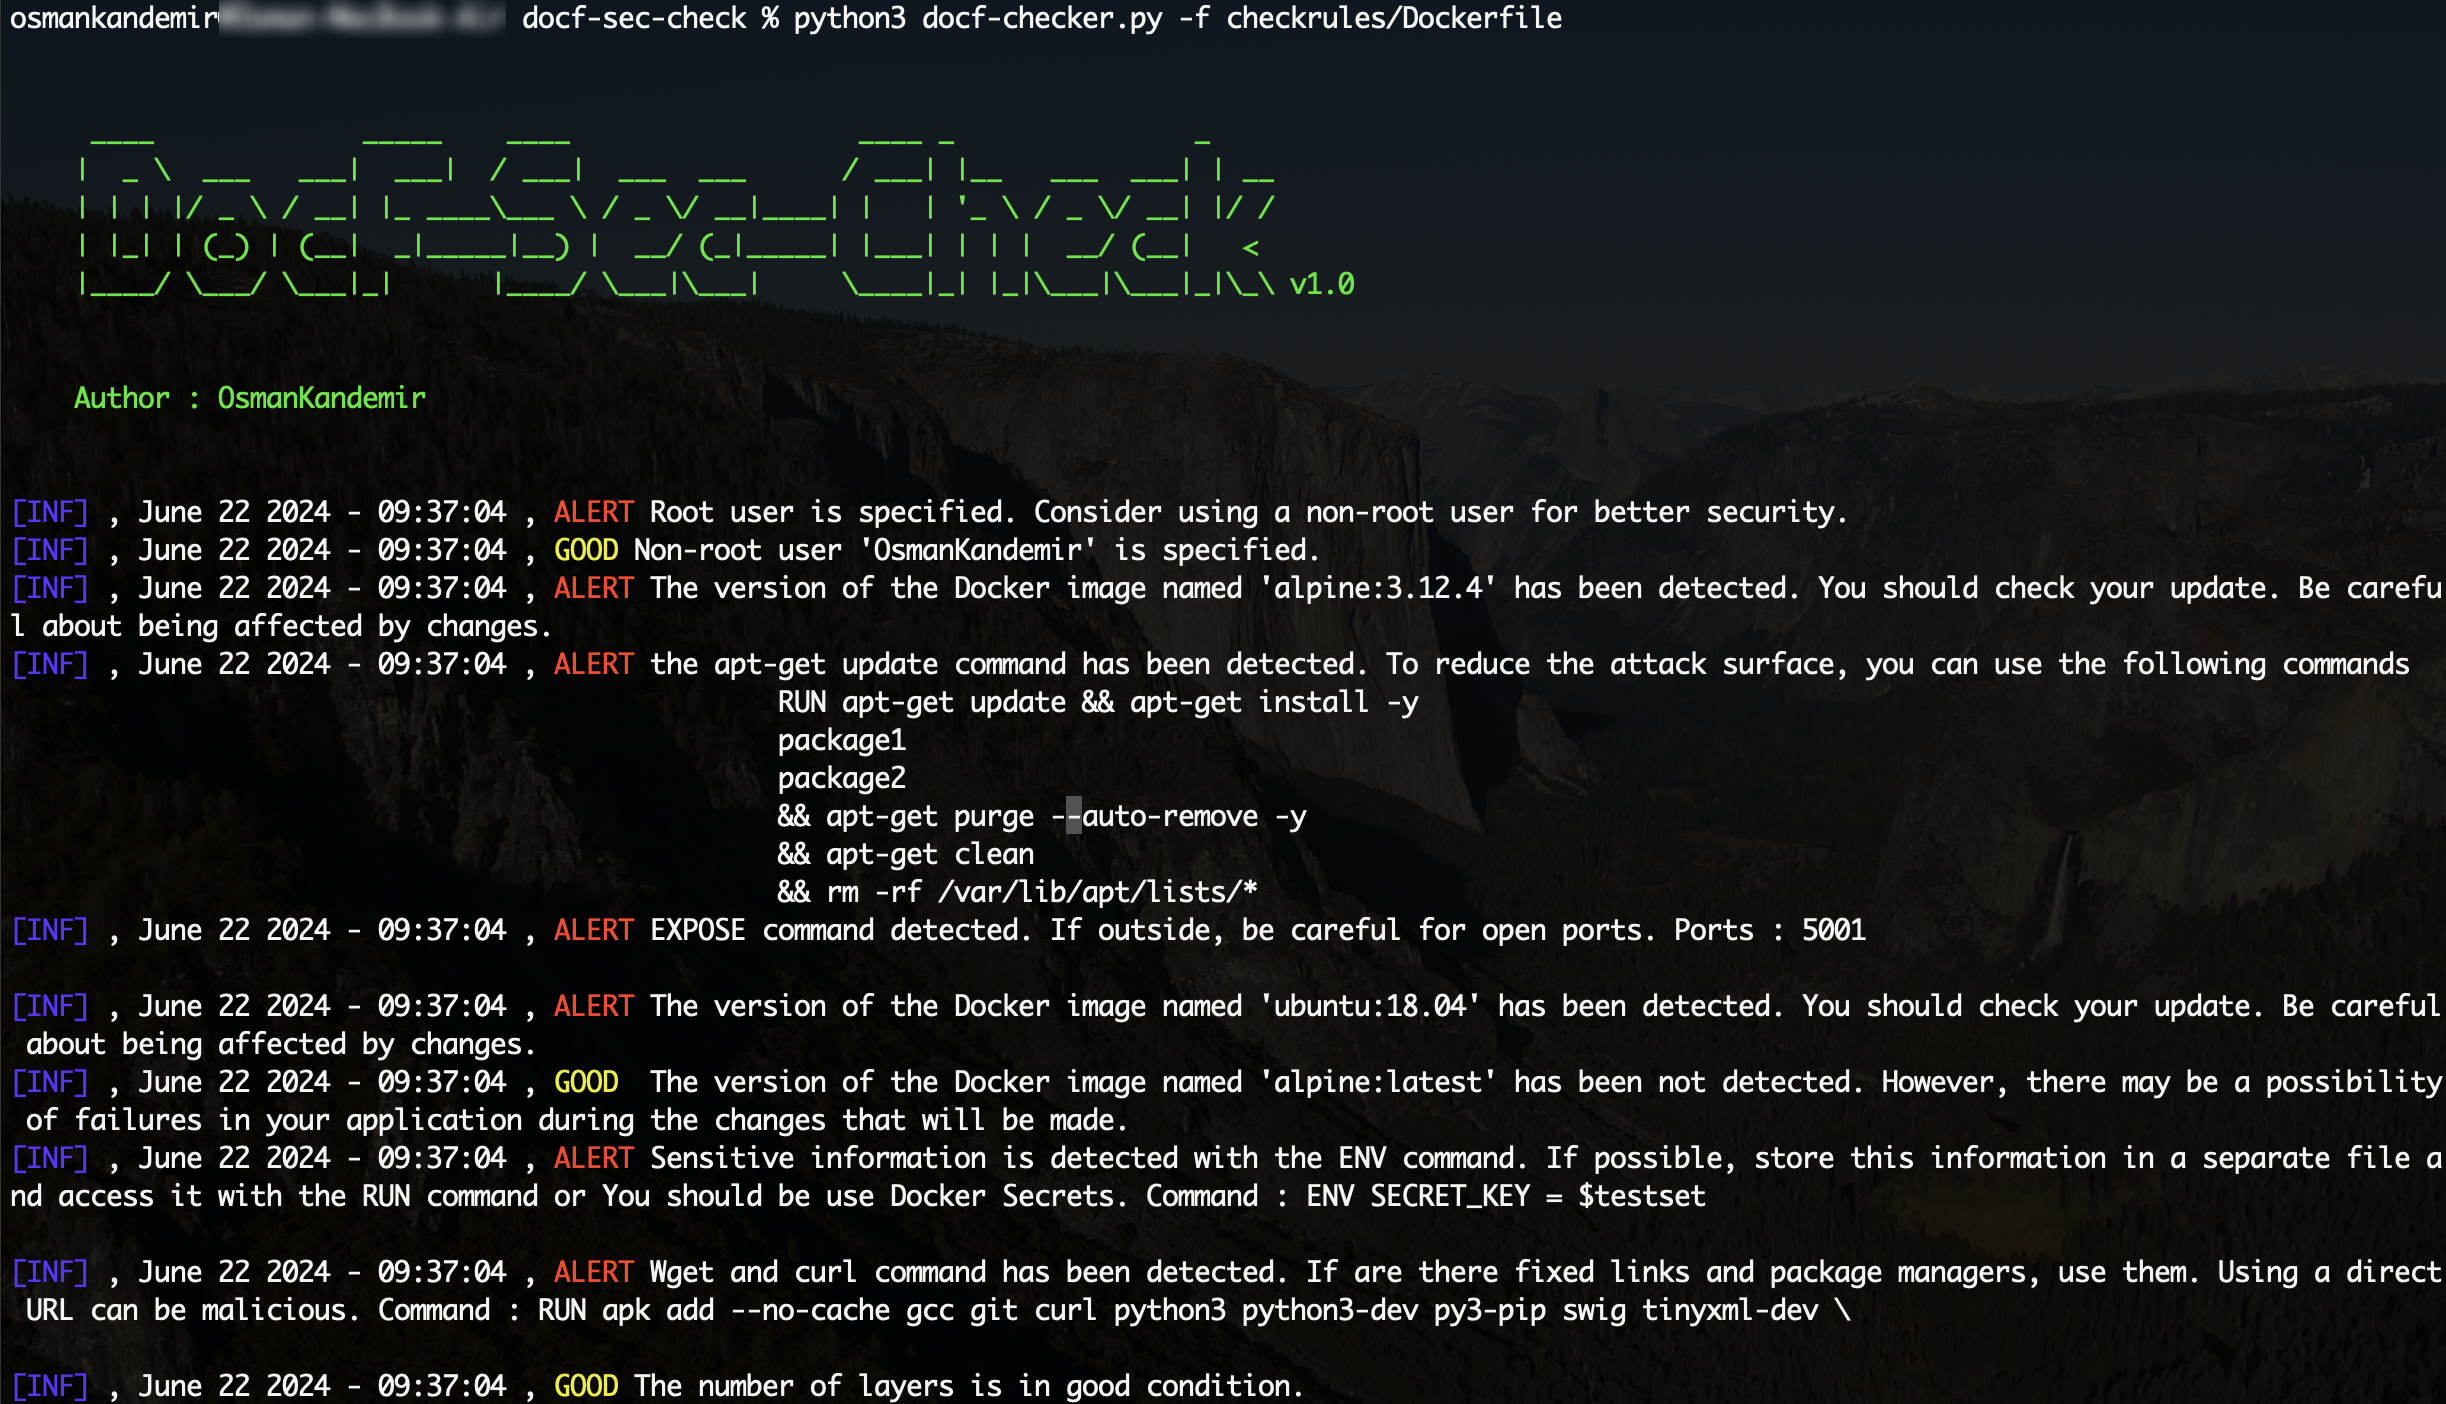
 osmankandemir/docf-sec-check
静态分析工具,扫描Dockerfile中的不安全命令和配置问题,提供可操作的安全通知以强化容器构建。
 0x00-0x00/cve-2016-10033
PHPMailer < 5.2.18 远程代码执行漏洞利用
 studiomeyer-io/mcp-stdio-shellguard
Defense-in-depth bundle for MCP stdio servers: drop-in guardExec/guardSpawn wrappers, AST audit CLI, reference MCP server. Closes the Ox-Security…
 hatoan/cve-2016-2173
概念验证漏洞利用 CVE-2016-2173,演示了在 Spring AMQP 中通过不安全反序列化实现远程代码执行,使用了 Commons Collection gadget 链。
 jacklosingheart/cve-2024-55875
CVE-2024-55875 | GHSA-7mj5-hjjj-8rgw | http4k首个CVE
 martinhaunschmid/cve-2024-52301-research
围绕 CVE-2024-52301 的一些研究
 mallo-m/cve-2024-47051
Mautic < 5.2.3 认证远程代码执行
 0nion1/cve-2021-3129
CVE-2021-3129-Laravel 调试模式
 jujubooom/cve-2025-6335
CVE-2025-6335 概念验证利用程序,针对 dedeCMS 5.7 sp2 中的模板注入命令执行漏洞,可通过后台接口实现任意命令执行。
 joshuaprovoste/deserializer
基于AST的静态代码分析器,配备由Agentic LLM驱动的关系映射,可在AI、LLM、机器人、数据科学、机器学习以及任何类型的Python源代码中发现Python RCE路径和深层反序列化链。
 vulnz/sast
面向CI/CD的免费离线SAST引擎:AST与跨文件污点分析、带实时验证的密钥检测、SCA/CVE、IaC配置错误以及Web-shell扫描,支持SARIF输出。
 ghostoverflow/cve-2024-28397-command-execution-poc
该漏洞源于 js2py 中不完善的沙箱机制,精心构造的 JavaScript 能够遍历 Python 的内部对象模型并访问危险的类(如 subprocess.Popen),从而导致任意命令执行。
 alsaut1/react2shell-lab
CVE-2025-55182 React2Shell PoC 实验室
 fazilbaig1/cve-2020-28458
此软件包的受影响版本容易受到原型污染攻击。
 kai6u/tribell_edge_sandbox_escape
Tribell Edge Sandbox Escape - 关于Edge遗留漏洞BadgeUpdateManager / TileFlyoutUpdateManager / ToastNotificationManager的PoC,利用跨边界XmlDocument共享并逃逸Edge的LPAC沙箱…
 thestingr/reactoops-writeup
Hack The Box 退役挑战 ReactOOPS 的 Writeup——CVE-2025-55182/CVE-2025-66478(React2Shell RCE)的完整解决方案与教学指南。包含详细的漏洞分析、利用技术与团队学习资料。
 golab-arch/synaptic-sentinel
氛围编码安全哨兵。Apache-2.0 智能体安全工具包,专为 AI 辅助项目打造:5 个确定性侦察器 + LLM 大脑层(自带密钥 Anthropic),适用于 IDE 和 CI 环境。