#1
 eqstlab/cve-2026-33017
Langflow 远程代码执行
 parasimpaticki/awesome-appsec-interview
一份经过精选的资源、练习题和学习材料列表,旨在帮助你准备应用安全(AppSec)面试。
 manuelz120/cve-2022-23940
CVE-2022-23940 的 PoC
 bio/vue-template-compiler-patched
已修补的 Vue 2.7.16 模板编译器,包含针对 CVE‑2024‑6783 和 CVE-2024-9506 的修复
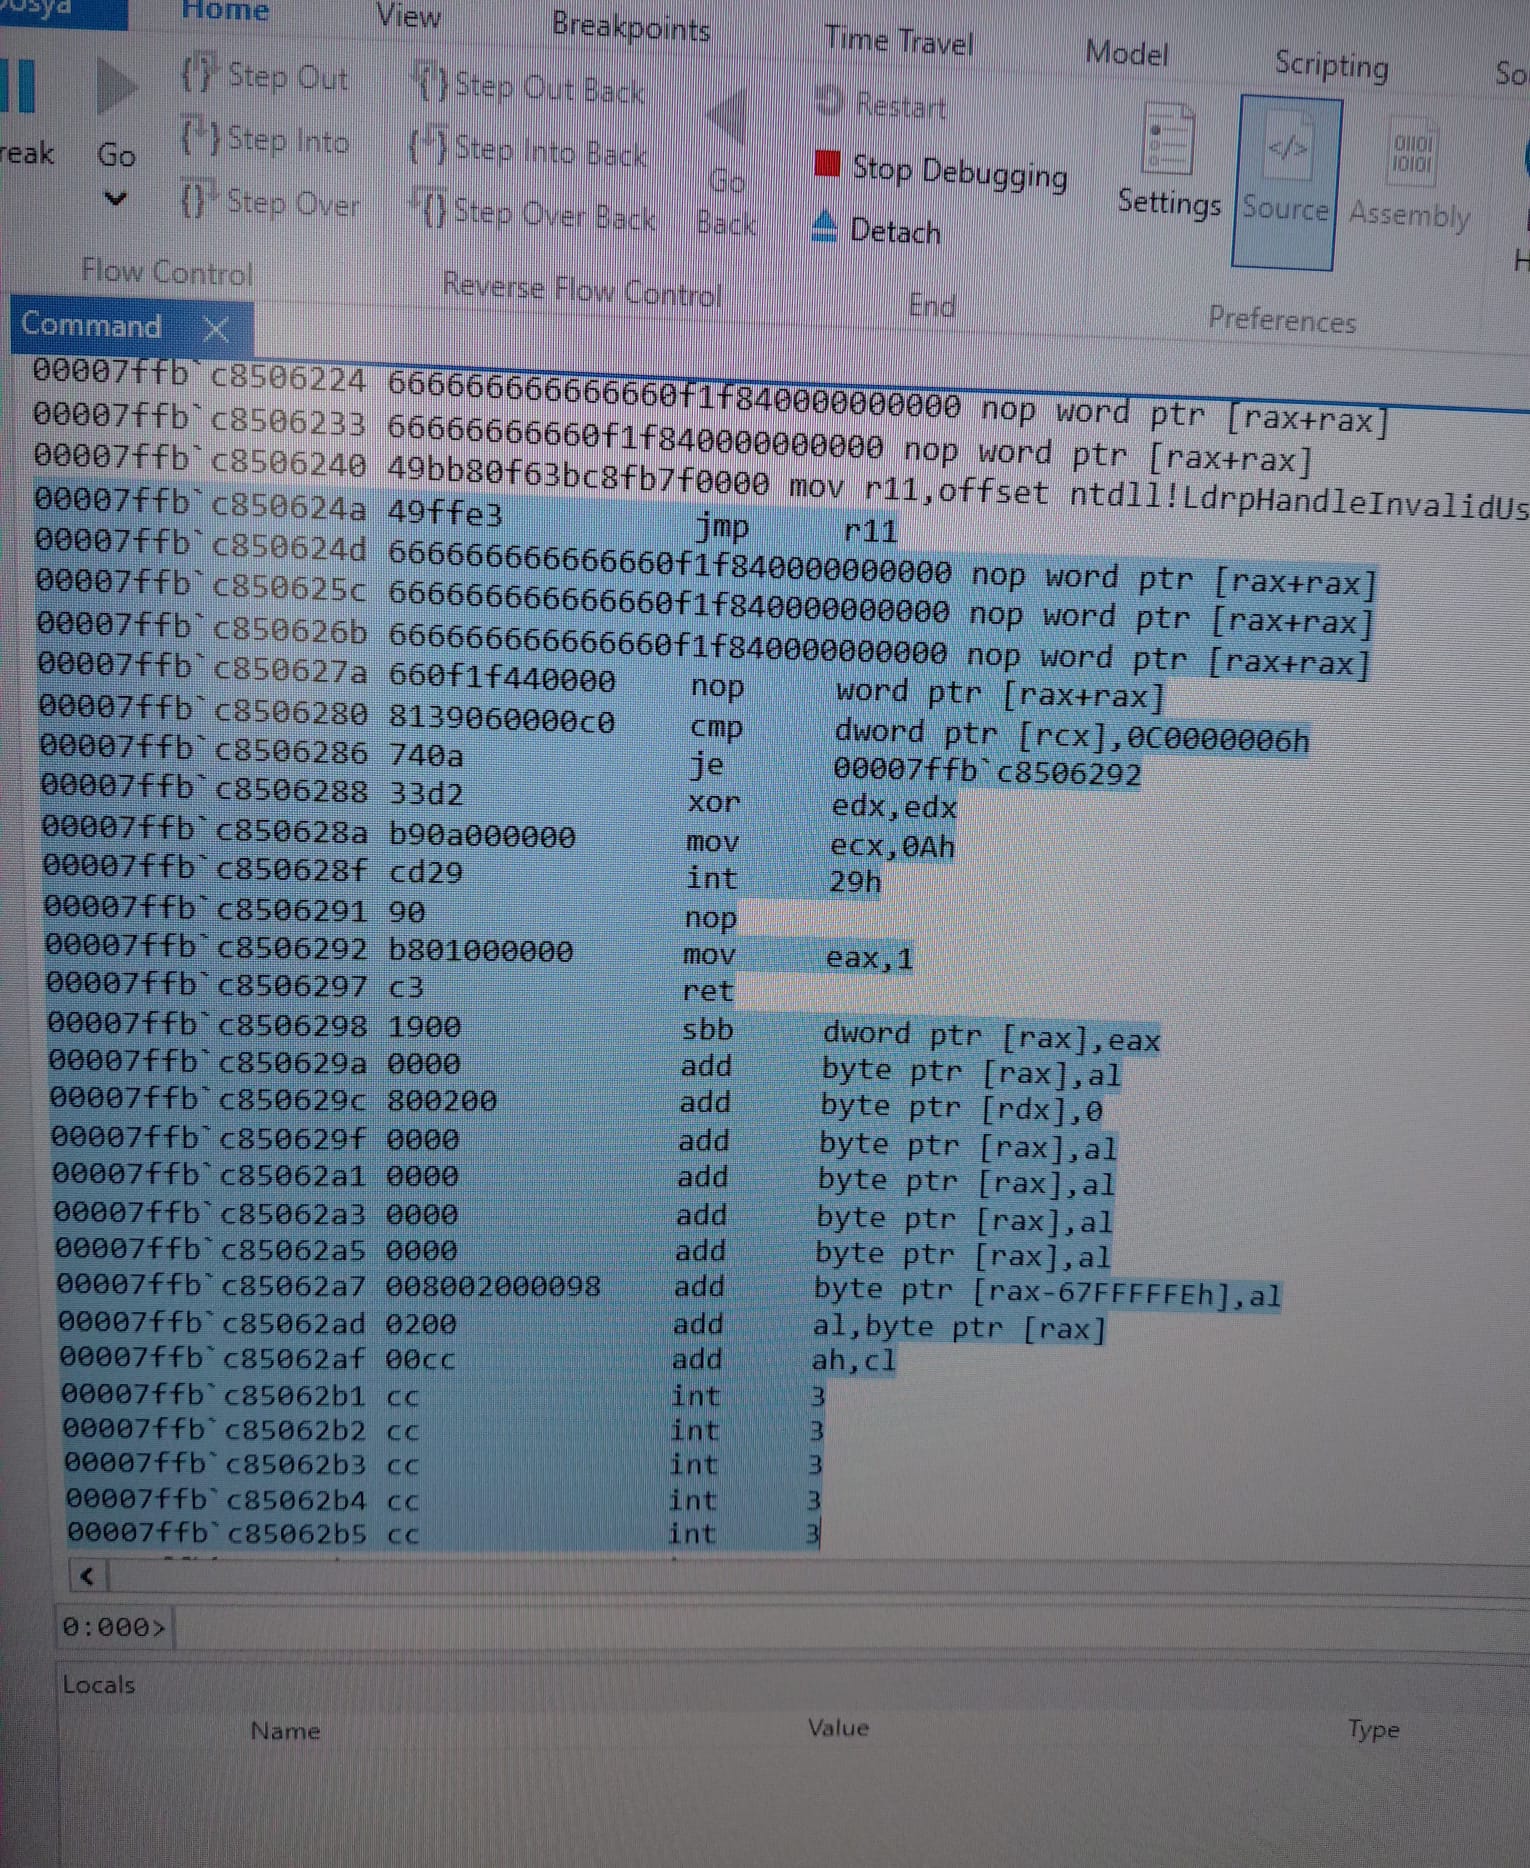 kaandemir993/advanced-loader-reverse-engineering
针对Shellhost.exe、amsi.dll、mstscax.dll和clbcatq.dll的高级多阶段加载程序的深入逆向工程分析,使用了模块踩踏、CFG绕过、COM劫持和降级攻击。
 murataydemir/cve-2017-9822
[CVE-2017-9822] DotNetNuke Cookie 反序列化远程代码执行 (RCE)
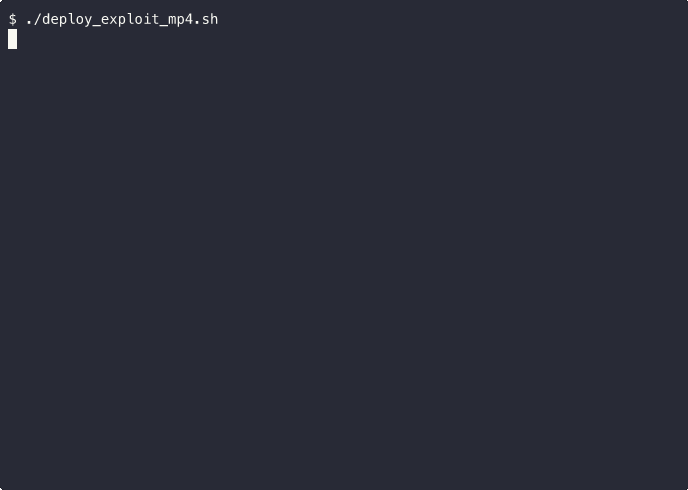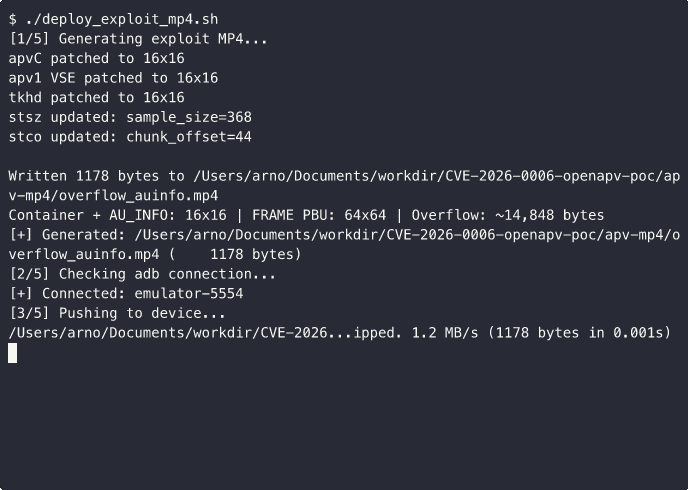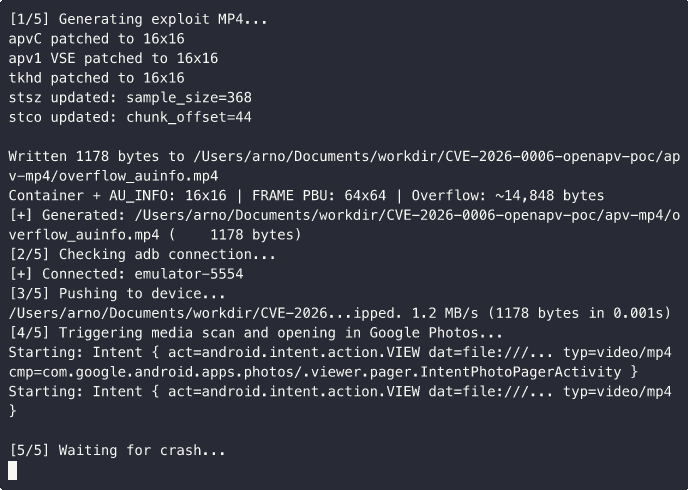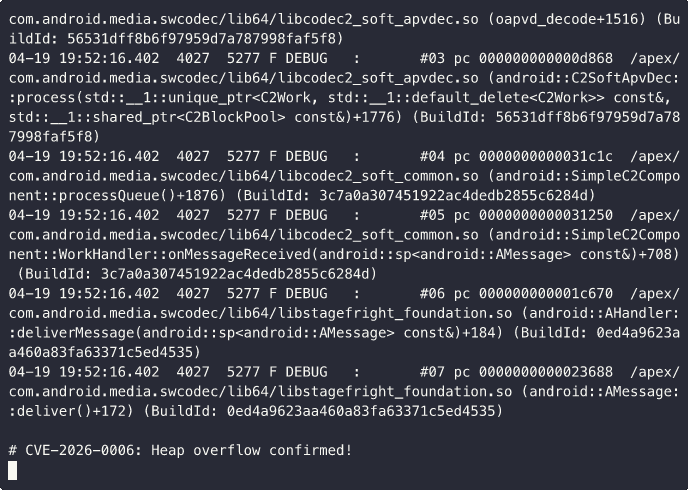 mobilehackinglab/cve-2026-0006-openapv-poc
CVE-2026-0006:libopenapv(Android APV 编解码器)堆缓冲区溢出 PoC - CVSS 9.8
 kh4sh3i/spring-cve
这包括CVE-2022-22963,一个Spring SpEL / 表达式资源访问漏洞,以及CVE-2022-22965,即被称为"SpringShell"的spring-webmvc/spring-webflux RCE。
 ioncodes/curveball
CVE-2020-0601 的 PoC - CryptoAPI 漏洞利用
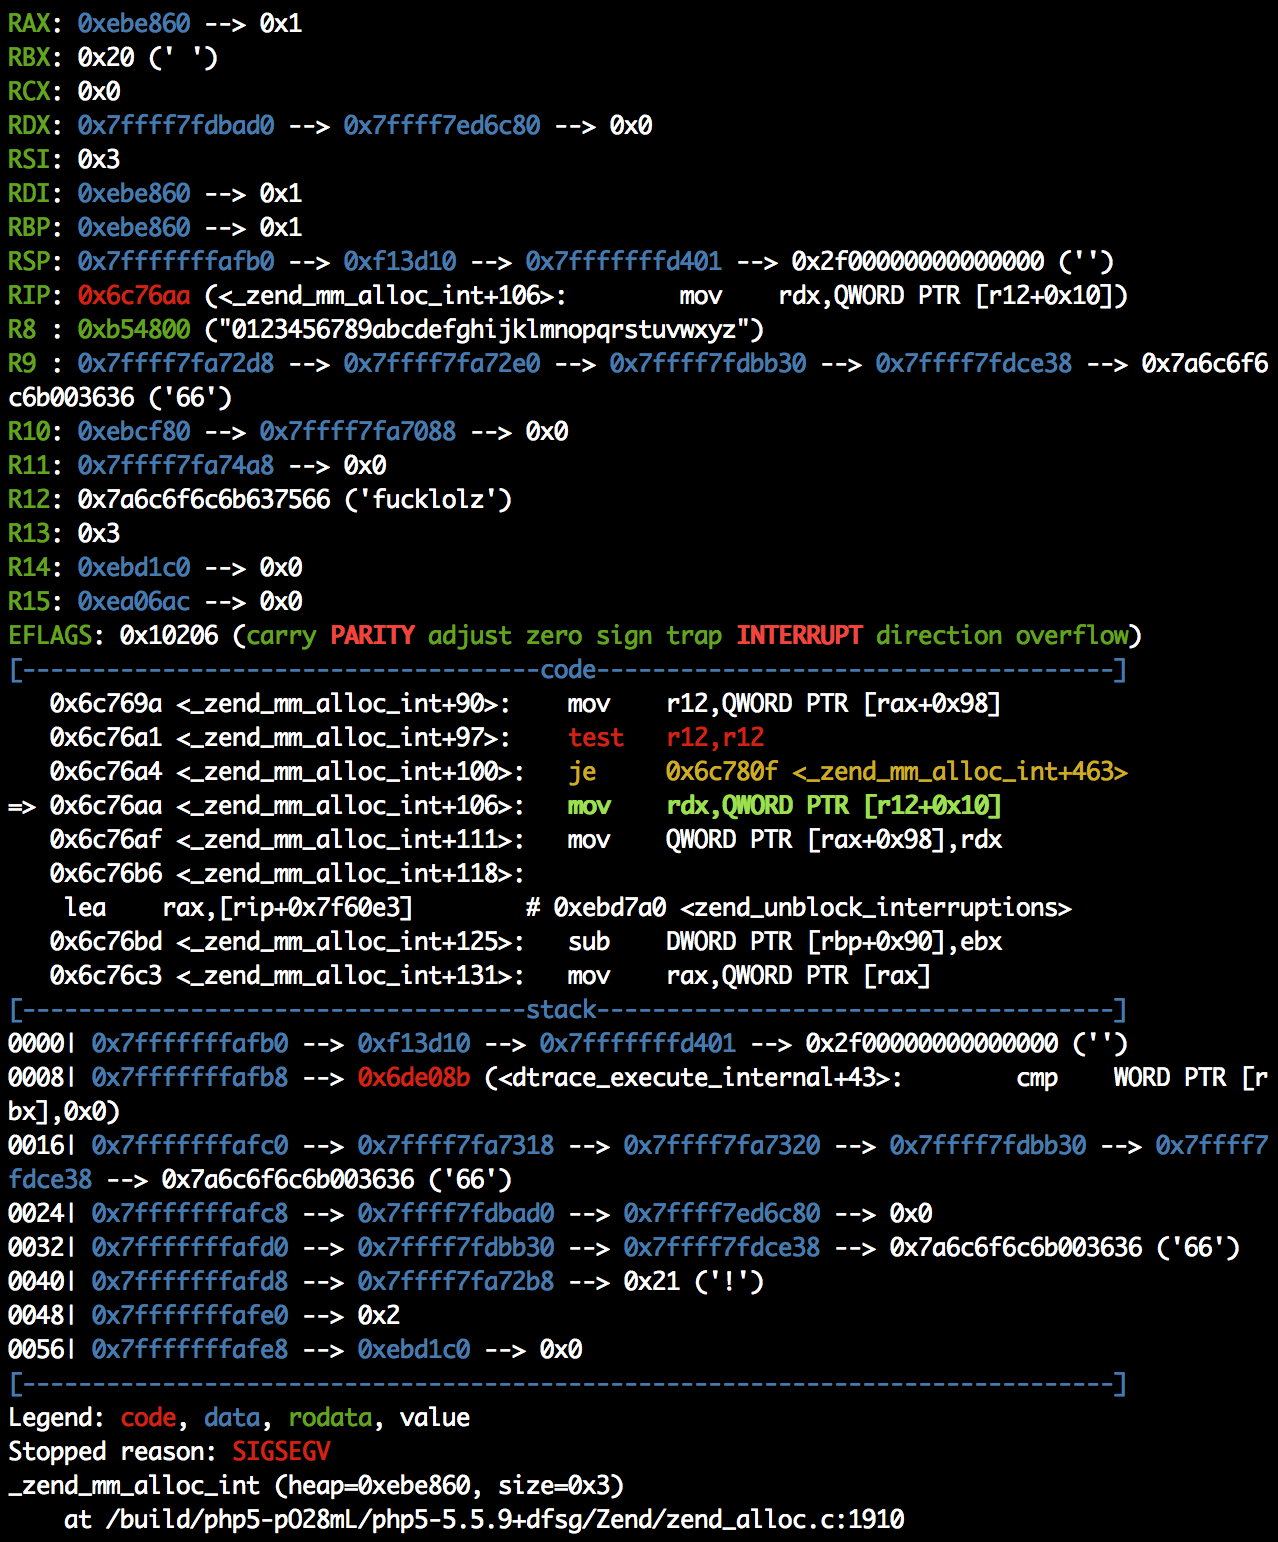 peternguyen93/cve-2016-3141
CVE-2016-3141
 magiczer0/jackson_rce-cve-2019-12384
CVE-2019-12384 漏洞测试环境
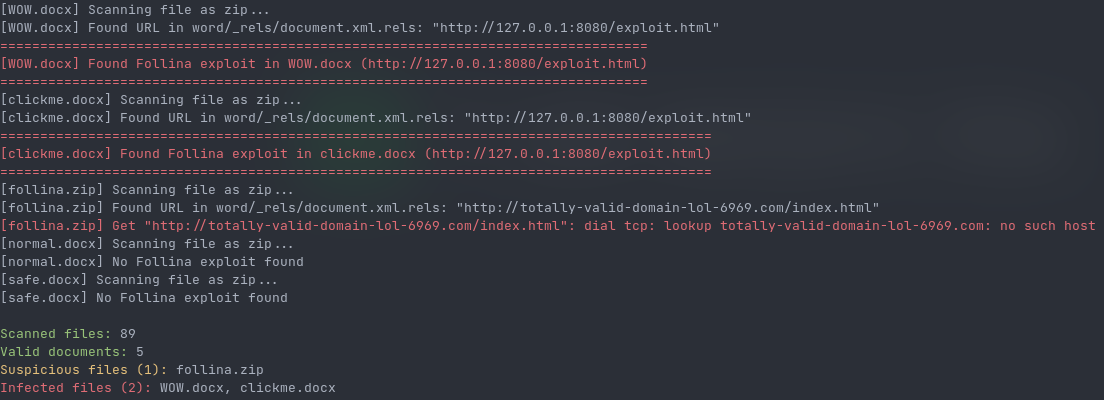 errornointernet/follinascanner
一款用Go编写的工具,用于扫描文件和目录以检测Follina漏洞利用(CVE-2022-30190)。
 maximilianfeix/hexvero
Know what changed inside your Electron release: diff two builds for IPC, preload, windows, fuses and hosts, with file:line. CLI, CI gate, MCP server.
 sunnypatell/basalt
全球首款用于 NVIDIA Blackwell (sm_120) 的冒险检查器,其汇编器和调度器与官方编译器逐字节匹配。这是他们从未发布的那项检查。
 aelmokhtar/cve-2024-34716
CVE-2024-34716 的概念验证漏洞利用程序,该漏洞是 PrestaShop 8.1.5 中由 PNG 驱动的 XSS 到 RCE 攻击链,可通过精心构造的图像上传实现远程代码执行。
 nyamort/cve-2024-52301
CVE-2024-52301 的概念验证漏洞利用程序,演示了如何通过注入的 URL 参数在 Laravel 中进行环境操纵,并附有详细的代码分析和复现步骤。