#1
 fairyming/cve-2020-9548
CVE-2020-9548:FasterXML/jackson-databind 远程代码执行漏洞
 brut-security/cve-2024-4879
CVE-2024-4879 - ServiceNow 中的 Jelly 模板注入漏洞
 agentsid-dev/agentsid-scanner
MCP 服务器安全扫描器。评估身份验证、权限、注入风险及工具安全性。代理安全的灯塔。
 safeagent-beihang/clawguard
企业级 AI 智能体安全工具包,通过 SKILL.md 驱动的模块提供预检审计、配置加固、运行时威胁检测,以及针对提示注入和意图漂移的主动防御。
 mattijsmoens/intentshield
AI代理的执行前意图验证。审计你的AI即将执行的操作,而非其说辞。零依赖,确定性,哈希密封。
 cookiengineer/exocomp
面向 Go 的自托管多智能体环境,配备由 LLM 驱动的渗透测试智能体(exploiter、reverser、threathunter、webscanner),通过受监督的任务队列自动化漏洞发现、漏洞利用开发与代码分析。
 owasp/abap-code-scanner
ABAP 代码分析器
 kano92-dir/binkeep
免费的在线反汇编与二进制分析工具。在浏览器中逆向分析 PE、ELF 和 Mach-O 文件。无需上传任何内容。
 adamsjack711-ux/pkgxray
为AI代理、npm包和MCP服务器提供安装前安全检测。零依赖本地静态分析;常规扫描绝不执行包代码。
 ntanwir10/guardscan
100% Free & Open Source • Privacy-First Security Scanning and AI Code Review CLI
 bauh0lz/cve-2023-0297_pre-auth_rce_in_pyload
CVE-2023-0297:在 pyLoad 中发现预认证 RCE 的故事
 0xbigshaq/apatchy
Apache HTTPD 服务器模块的模糊测试框架

 murphysecurity/libwebp-checker
一个用于查找存在漏洞的libwebp(CVE-2023-4863)的工具。
 k8gege/cve-2019-11043
针对 CVE-2019-11043(PHP-FPM 远程代码执行)的概念验证漏洞利用模块,具备批量扫描易受攻击的 Nginx 配置的能力。
 afine-com/glassworm-hunter
通过扫描 VS Code 扩展、npm/PyPI 包和 Git 仓库中的不可见 Unicode 载荷、解码器模式、C2 标记以及已知恶意 IOC,检测 GlassWorm 供应链攻击载荷。
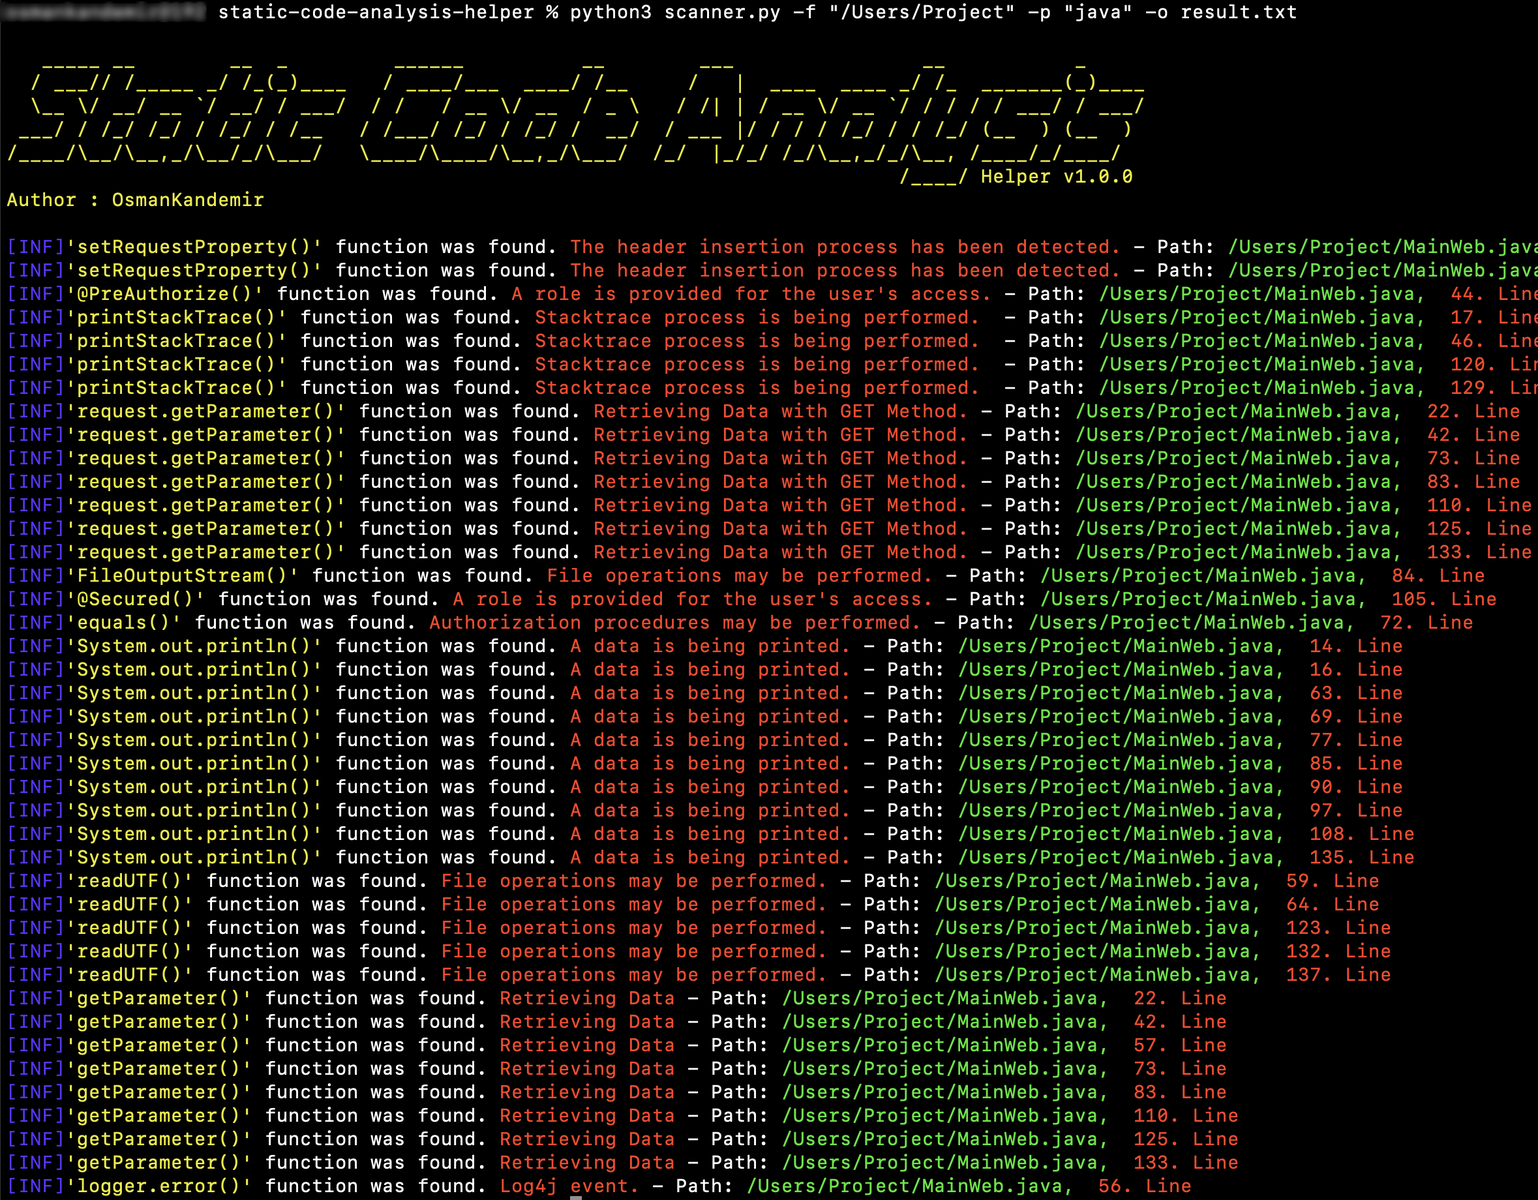 osmankandemir/static-code-analysis-helper
扫描涵盖16种语言的工程项目源代码,标记与SQLi、XSS、SSRF、命令注入、弱加密及其他Web攻击类别相关的危险函数。