#1
 lintsinghua/deepaudit
DeepAudit:人人拥有的 AI 黑客战队,让漏洞挖掘触手可及。国内首个开源的代码漏洞挖掘多智能体系统。小白一键部署运行,自主协作审计 + 自动化沙箱 PoC 验证。支持 Ollama 私有部署 ,一键生成报告。支持中转站。让安全不再昂贵,让审计不再复杂。
 mandiant/capa
基于规则的静态和动态分析工具,可识别PE、ELF、.NET和shellcode文件中的功能,并将其映射到MITRE ATT&CK技术,用于恶意软件分类。

 pydantic/monty
一个用 Rust 编写的安全 Python 沙箱,用于运行 AI 编写的代码。
 ossf/scorecard
OpenSSF Scorecard - 开源项目的安全健康指标
 snyk/cli
Snyk CLI 扫描并监控您的项目是否存在安全漏洞。
 pycqa/bandit
Bandit 是一款用于发现 Python 代码中常见安全问题的工具。
 lirantal/awesome-nodejs-security
- 精选的 Node.js 安全工具目录,包含静态分析器、漏洞扫描器以及涵盖 OWASP Top 10、供应链安全和安全编码实践的教育资源。
 owasp/asvs
Application Security Verification Standard
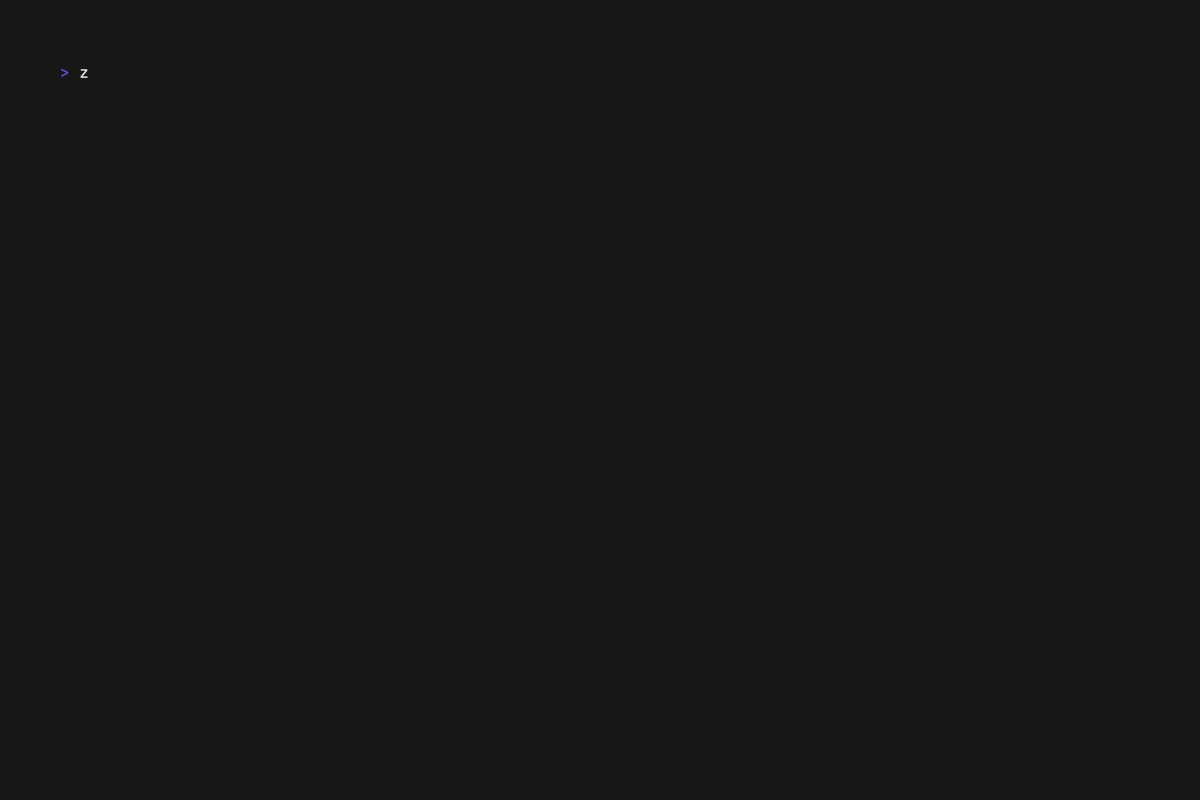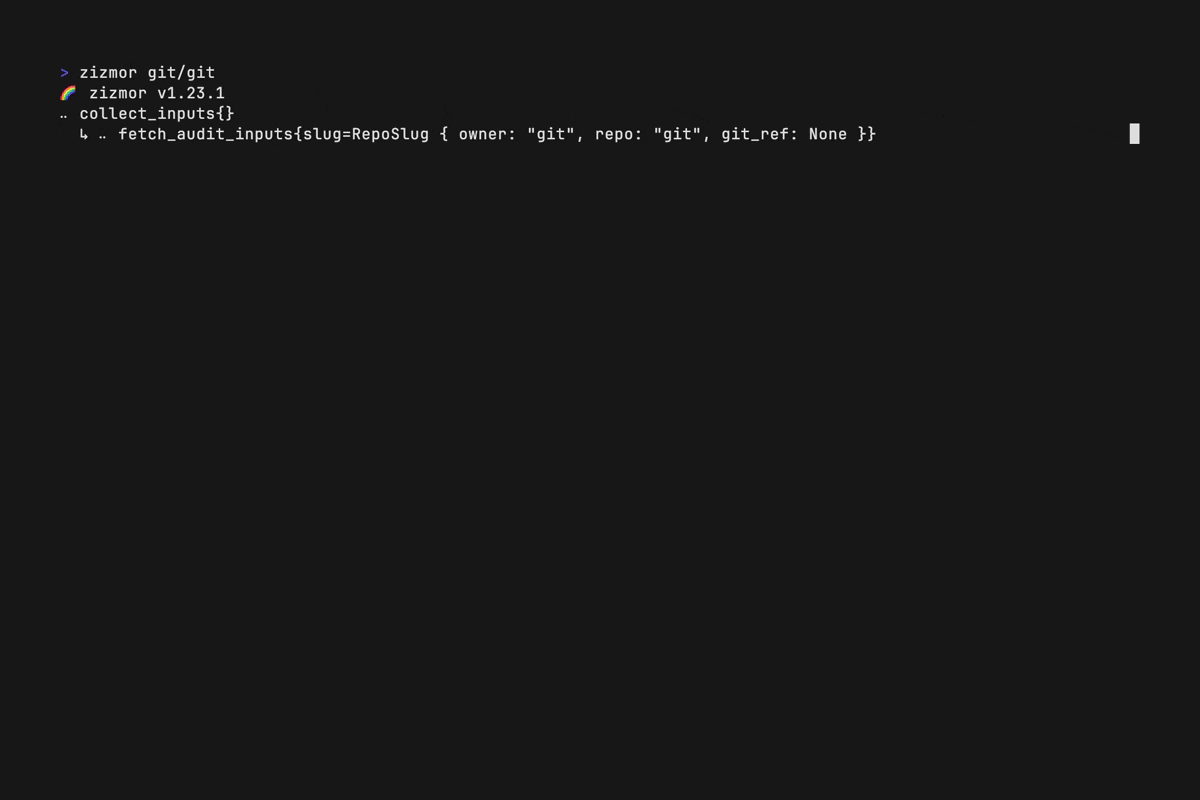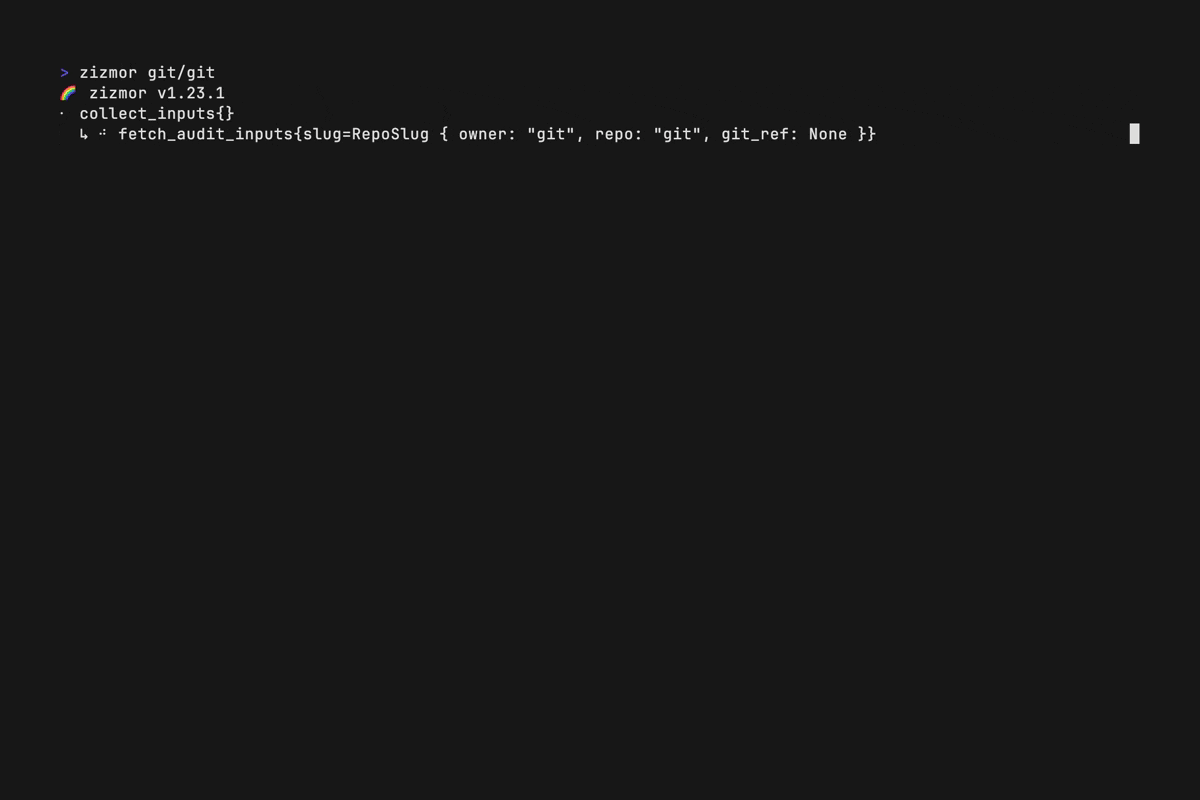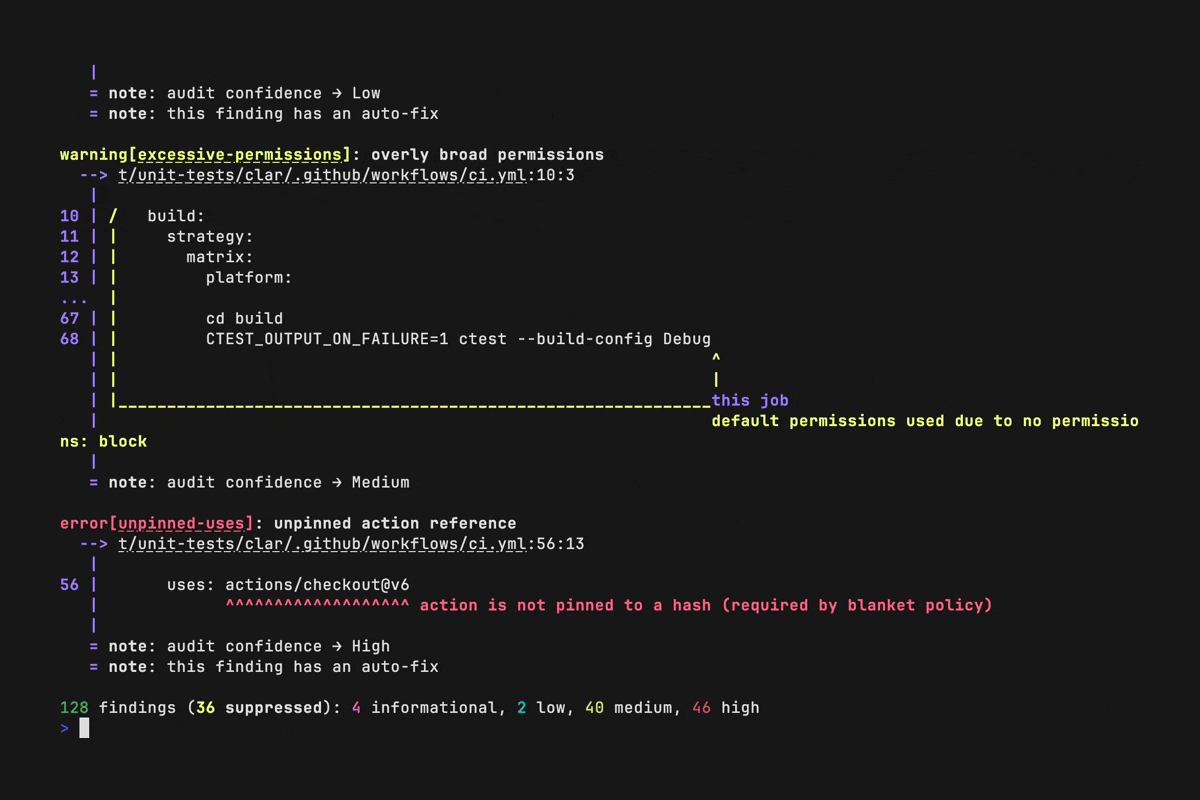 zizmorcore/zizmor
静态分析工具,用于CI/CD系统,检测并修复GitHub Actions、Dependabot和pre-commit配置中的安全问题,包括模板注入、凭证泄露和权限错误配置。
 burrowers/garble
通过包装 Go 工具链来混淆 Go 构建,将标识符、包路径和位置数据替换为哈希值,并剥离调试和构建信息。
 dynamorio/dynamorio
用于构建动态分析工具的运行时插桩框架:支持 Windows、Linux、Android 和 ARM 平台上的跟踪、性能剖析、代码覆盖率、内存调试、模糊测试和反汇编。
 anthropics/oss-scanner
在隔离的离线虚拟机中构建已注册的开源仓库,并扫描其安全漏洞,通过电子邮件发送包含复现步骤和建议补丁的发现结果的服务。