
 #1

 trailofbits/skills
Trail of Bits Claude Code skills for security research, vulnerability detection, and audit workflows
 github/codeql
CodeQL:为全球安全研究人员提供支持,以及GitHub高级安全中代码扫描功能的库和查询。
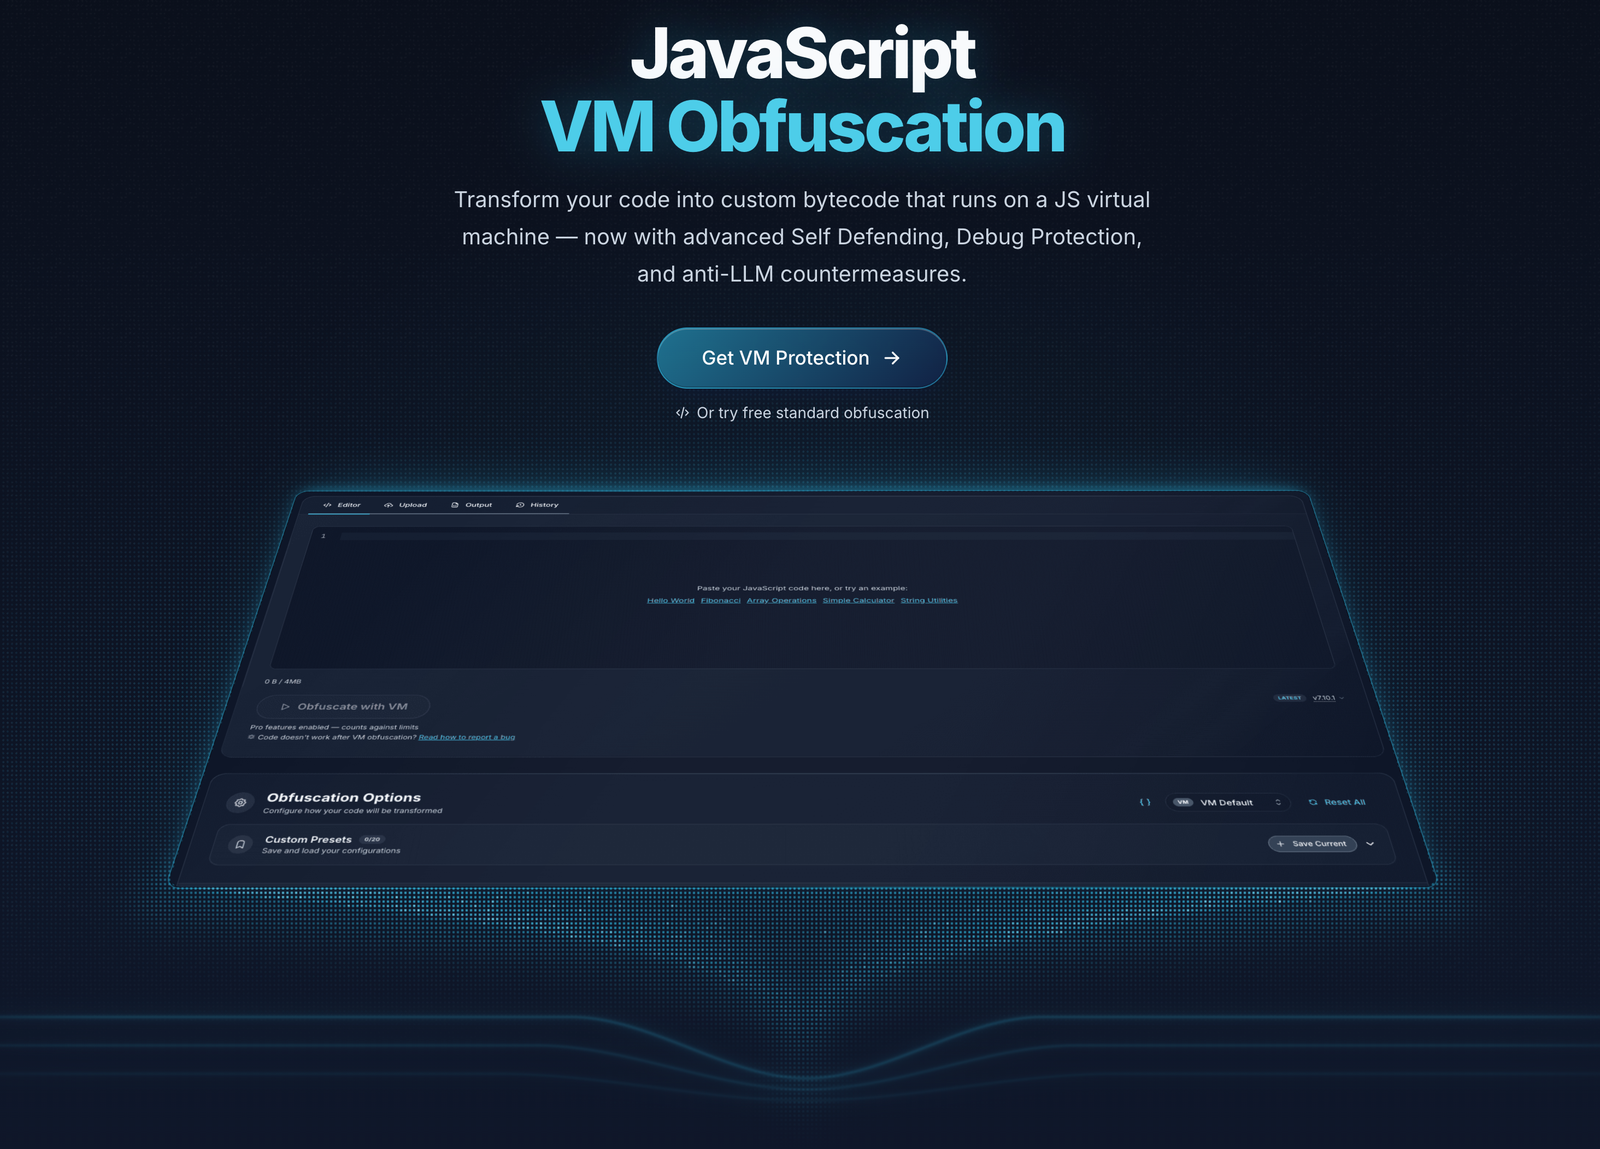 javascript-obfuscator/javascript-obfuscator
混淆JavaScript和Node.js代码,通过变量重命名、字符串加密、控制流扁平化和反调试技术,保护源代码免受逆向工程。
 mrexodia/ida-pro-mcp
AI驱动的逆向工程助手,通过MCP将IDA Pro与语言模型连接起来。
 vercel-labs/deepsec
基于智能体的漏洞扫描器,专为大型代码库设计。利用LLM通过正则匹配器和AI调查发现难以检测的安全问题,支持CI/PR集成和分布式执行。
 cure53/dompurify
DOMPurify —— 一个仅基于 DOM、超快、高容错的 XSS 过滤器,适用于 HTML、MathML 和 SVG。DOMPurify 默认安全,但提供大量可配置项和钩子。演示:

 sonarsource/sonarqube
代码质量与静态分析平台,具备质量门禁、多语言扫描以及以安全为核心的规则,可在CI/CD工作流中检测漏洞和可维护性问题。
 dnspyex/dnspy
知名 .NET 调试器和程序集编辑器 dnSpy 的非官方复兴版
 google/osv-scanner
用 Go 编写的漏洞扫描器,使用 https://osv.dev 提供的数据
 meta-llama/purplellama
用于评估和改进LLM安全性的一组工具。
 bridgecrewio/checkov
基础设施即代码的静态分析工具,可在构建时检测跨Terraform、Kubernetes、CloudFormation和容器镜像的云配置错误、漏洞和机密信息。
 pyca/cryptography
cryptography 是一个旨在向 Python 开发者提供加密原语和加密配方的软件包。
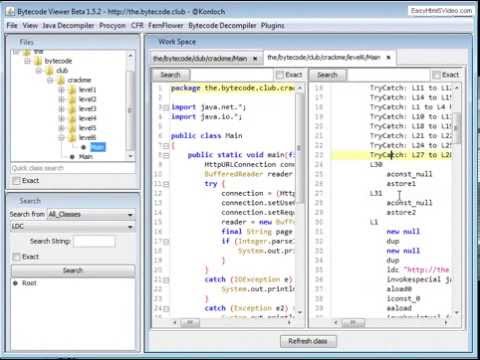 konloch/bytecode-viewer
一个 Java 8+ Jar 和 Android APK 逆向工程套件(反编译、编辑、调试等功能)
 anthropics/defending-code-reference-harness
威胁建模、扫描、分类、修补的技能,外加一个可自行/customize的自主扫描工具集






