
 #1

 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 semgrep/semgrep-rules
用于跨多种语言检测安全漏洞、危险代码模式和配置问题的静态分析规则包;可集成到 CI/CD 扫描工作流中。
 ezyang/htmlpurifier
符合标准的 PHP HTML 过滤器
 checkmarx/kics
用于基础设施即代码的静态分析扫描工具,可检测Terraform、Kubernetes、CloudFormation以及20多个IaC平台中的安全漏洞、合规违规和错误配置。
 c2sp/wycheproof
Project Wycheproof tests crypto libraries against known attacks.
 revng/revng
基于 LLVM 和 QEMU 构建的开源二进制分析框架与反编译器,可将二进制文件提升为可读的中间表示,用于逆向工程。
 microsoft/applicationinspector
一款源代码分析器,旨在快速通过静态分析并结合基于JSON的规则引擎,突出显示感兴趣的特征及其他特性,以回答'代码中有什么?'这一问题。非常适合在使用前扫描组件或检测特性级别的变化。
 snyk/agent-scan
AI代理、MCP服务器和代理技能的安全扫描器。

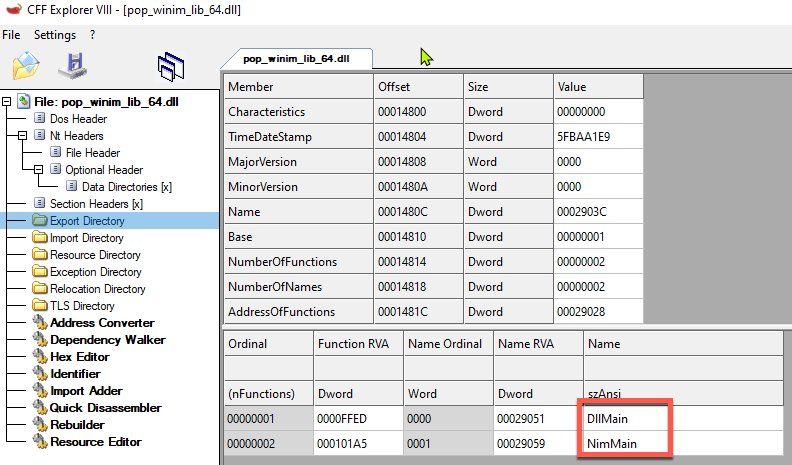 byt3bl33d3r/offensivenim
我在武器化 Nim (https://nim-lang.org/) 方面的实验
 patriksimek/vm2
用于 Node.js 的隔离 JavaScript 沙箱,通过基于 Proxy 的拦截来限制对内置模块和主机资源的访问,从而运行不受信任的代码。
 dman95/sasm
SASM - 用于 NASM、MASM、GAS 和 FASM 汇编语言的简单跨平台 IDE
 huhusmang/awesome-llms-for-vulnerability-detection
社区最全面、持续更新的关于大语言模型用于软件漏洞检测的研究索引——涵盖函数级、仓库级、智能体及智能合约检测的论文,以及数据集、基准测试和综述。
 zinja-coder/jadx-ai-mcp
用于集成 MCP 服务器的 JADX 插件
 cisco-ai-defense/skill-scanner
Security Scanner for Agent Skills









