
 #1

 coffeeandsecurity/dakshscra
框架感知的静态代码分析工具,用于自动化源代码审查,支持平台特定规则、污点分析、工作量估算和抑制基线。
 lijiejie/log4j2_vul_local_scanner
Log4j 漏洞本地检测脚本。扫描主机上的所有 Java 进程,以检查其是否受 log4j2 远程代码执行漏洞(CVE-2021-45046)影响。
 bi-zone/cve-2024-7965
此仓库包含 CVE-2024-7965 的 PoC。这是 V8 中的一个漏洞,仅发生在 ARM64 架构中。
 owasp/agent-security-regression-harness
面向智能体应用和 MCP 集成系统的可执行安全回归测试。
 nccgroup/cq
专为专家手动安全代码审查而设计的快速代码安全扫描器。将带行号引用的发现结果输出到文本文件,便于轻松过滤和分类处理。

 dmdhrumilmistry/security-harness
面向 AI 编码代理的多代理静态应用安全审查框架:映射代码库、搜寻漏洞类别、串联并验证发现结果,并输出 SARIF、JSON 和 PDF 报告。
 llvmparty/striga
实验性 x86-64 到 LLVM IR 的 Python 提升器,可将机器码转换为可分析的 IR,用于逆向工程、优化和 VM 处理程序分析。
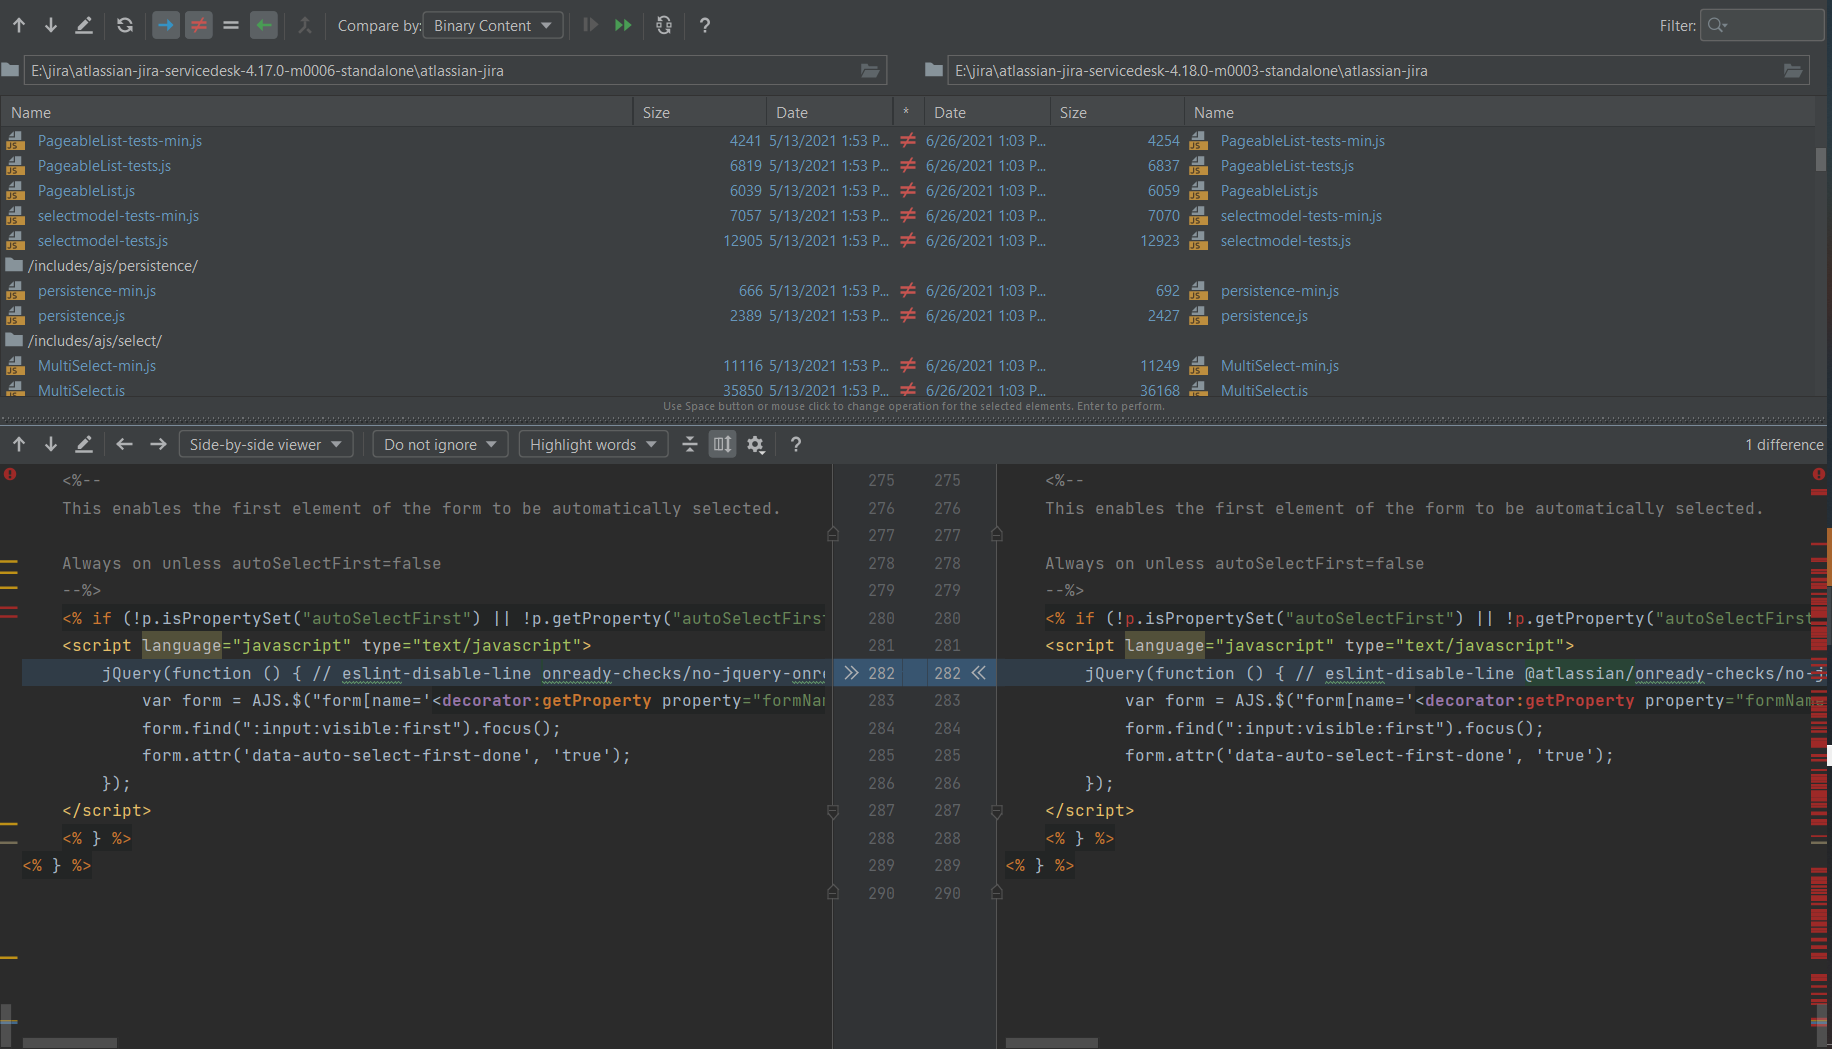 petrusviet/cve-2021-39115
电子邮件模板中的模板注入导致Jira Service Management Server上的代码执行

 momenbasel/vulnhawk
AI驱动的SAST扫描器,能发现Semgrep/CodeQL遗漏的身份验证绕过、IDOR和逻辑漏洞。免费的GitHub Action。支持Python、JS/TS、Go、PHP、Ruby。
 preflightsh/preflight
基于 Go 的 CLI 工具,可扫描代码库以评估上线就绪状态,在生产部署之前检测缺失配置、安全卫生问题、密钥泄露和集成缺口。
 jas502n/jackson-cve-2020-8840
FasterXML/jackson-databind 远程代码执行漏洞
 brianwrf/wordpress_4.9.8_rce_poc
WordPress RCE(作者权限)的简单PoC,参考CVE-2019-8942和CVE-2019-8943。
 owasp/cwe-tool
基于OWASP/CAPSEC通用弱点枚举数据库的命令行CWE发现工具。
 adam-atlassoftware/kraken
基于 Ghidra 反编译器构建的逆向工程工作台,采用原生无 Java 引擎,具备 AI 辅助函数分析、字节修补、沙箱模拟以及 CLI/MCP 自动化功能。
 seifreed/yaraast
一个强大的Python库和CLI工具,用于通过抽象语法树(AST)表示来解析、分析和操作YARA规则。









