
 #1

 rbmm/ntdetours
仅使用 ntdll 导入的 Detours 实现(x64/x86)
 jas502n/cve-2019-12384
Jackson Rce 针对 CVE-2019-12384
 gach0ng/agentstalker
面向 LLM 代理的端到端安全审计框架:静态 AST 与污点建模、攻击合成、Docker 沙箱重放,以及带 MCP 审计的确定性判定报告。
 codewhitesec/unmarshalpwn
CVE-2018-0824的POC
 agrawalsmart7/scodescanner
命令行静态分析扫描器,使用自定义 semgrep 规则检测 PHP 和 YAML 源码中的关键漏洞,并集成 Jira 和 Slack 以用于 CI/CD 管道。
 c53elyas/cve-2023-33733
CVE-2023-33733 的详细技术分析与概念验证(PoC)漏洞利用代码,该漏洞是 Reportlab Python 库在 HTML 转 PDF 处理过程中因沙箱绕过而导致的远程代码执行漏洞。
 firelock-ai/kin
基于语义图的AI编写代码版本控制。跟踪实体和关系而非文件差异,支持爆炸半径分析、影子合并审查以及MCP驱动的代理上下文,以实现可信的AI生成软件。
 masahiro331/cve-2019-10758
CVE-2019-10758的概念验证利用程序,展示通过构造文档注入在mongo-express中实现远程代码执行。包含curl和基于脚本的payload。
 oscarsantanaarias/ida-ghidra-bridge
面向 IDA Pro 和 Ghidra 的 TCP JSON 桥接服务器,将反编译、交叉引用、符号、虚函数表、RTTI 和内存补丁功能暴露给外部脚本和自动化流水线。

 67-6f-64/antioreans-codedevirtualizer
IDA 6.8 插件,用于对 Themida 的 FISH 虚拟机(2.2.5.0-2.2.7.0)进行去虚拟化,从受保护的二进制文件中恢复原生代码,以供逆向工程研究使用。
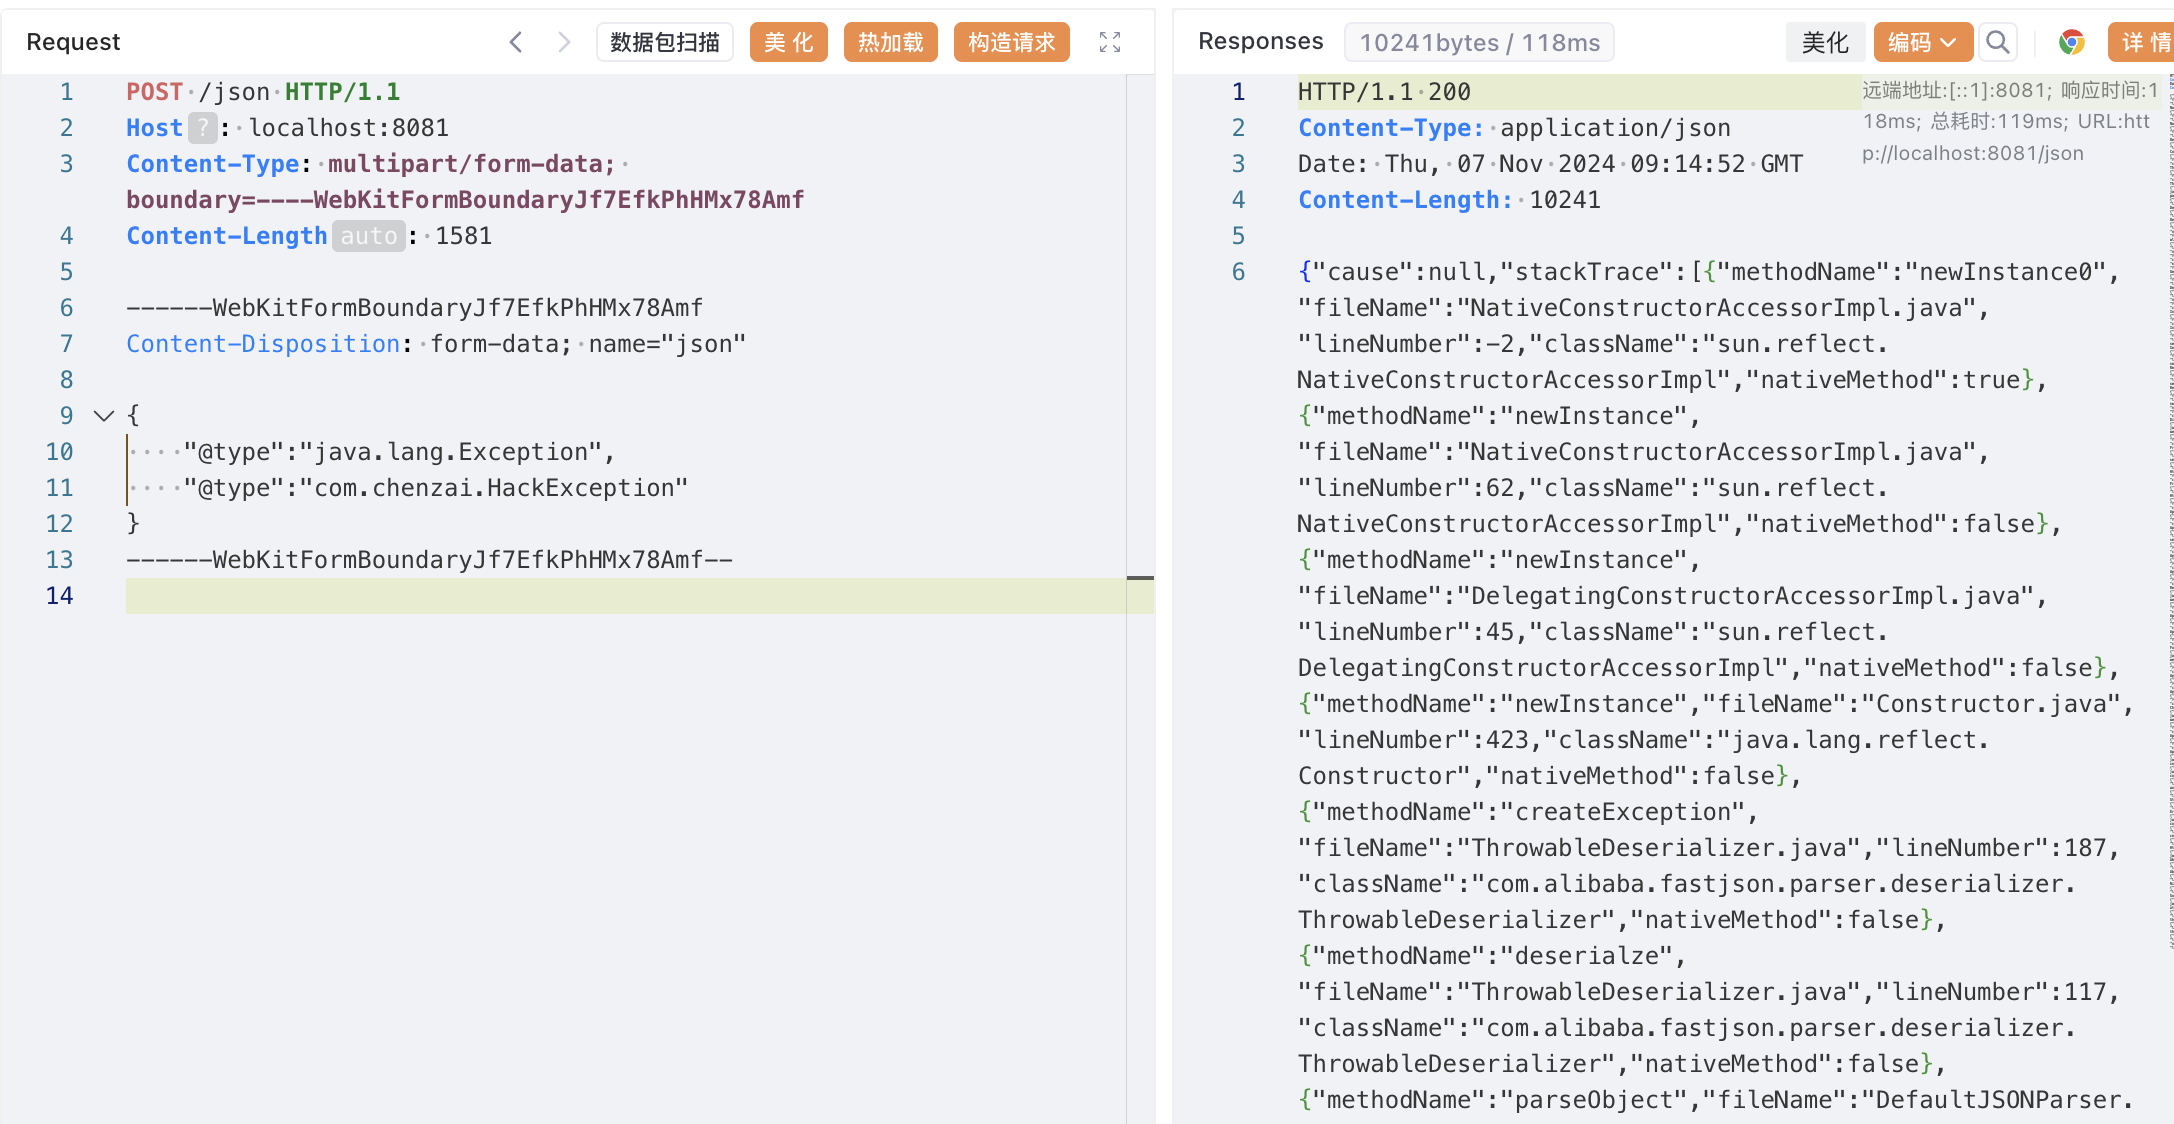 luelueking/cve-2022-25845-in-spring
CVE-2022-25845(fastjson 1.2.80)针对Spring环境的exploit,包含逐步PoC、文件读取,以及通过Jackson/commons-io反序列化链实现任意文件写入。
 chrilleweb/dotenv-diff
验证代码库中环境变量的使用
 nccgroup/ccs
基于正则表达式的扫描器,用于检测代码库中的硬编码凭据,专为CI/CD集成设计,支持抑制注释和低误报率。
 sqlsure/sqlsure
SQL语义检查器——在查询运行前捕获扇出重复计数、可加性违规、错误连接键和策略违规。在BIRD/Spider text-to-SQL基准测试中发现了实际错误。
 r00tkitsmm/pishi
Pishi 是一款适用于 macOS 的代码覆盖率工具,类似于 kcov。









