
 #1
 nova-hunting/nova-tracer
NOVA - Claude代码保护系统,用于防范提示注入攻击
 trailofbits/ruzzy
一个针对纯Ruby代码和Ruby C扩展的覆盖率引导模糊测试器
 synacktiv/depfuzzer
扫描项目依赖项,以发现依赖混淆漏洞,并跨多个注册源(npm、PyPI 等)检查包所有者电子邮件接管风险。
 gadievron/honeyslop
用于快速筛查幻觉(‘劣质’)漏洞报告的代码金丝雀
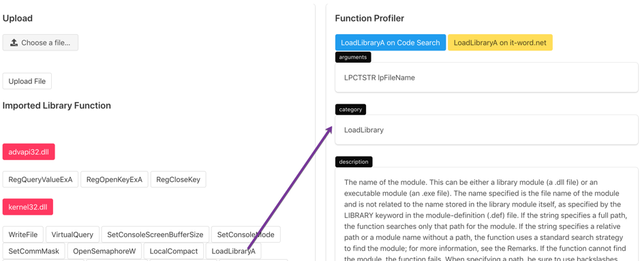 mohitdabas/malwinx
只是一个普通的Flask Web应用,通过代码片段和参考资料来理解win32api。
 advanced-threat-research/creosote
Creosote 是我们用于查找 CVE-2007-4559 所描述的 tarfile 漏洞的解决方案。
 use-tusk/tusk-cli
自动化测试套件,支持实时流量记录与重放
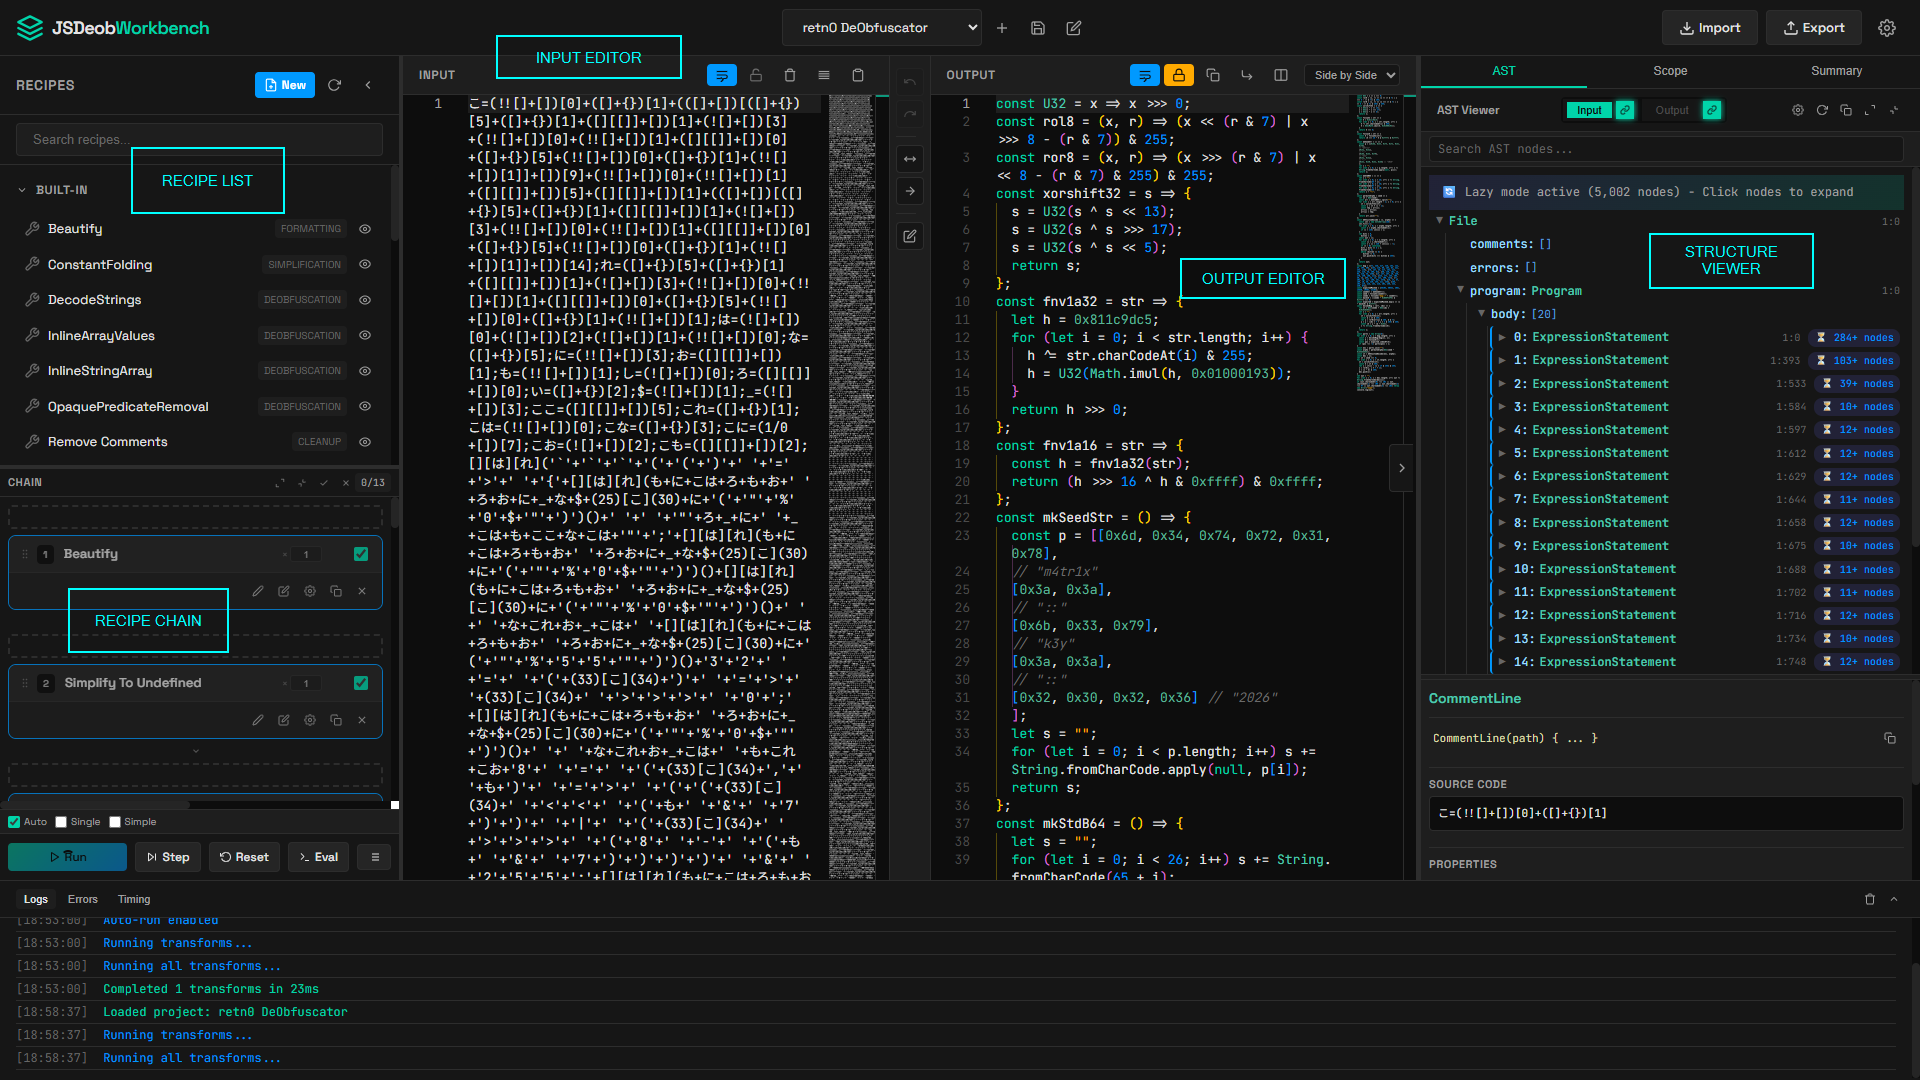 owl4444/jsdeob-workbench
以可视化方式逆向混淆的JavaScript。链式转换,检查AST变化,编写可重用的反混淆插件。
 password123456/certverify
一个用 Python 编写的扫描器,用于检测带有被泄露或不可信代码签名证书的文件。
 hosch3n/fastjsonvulns
针对 Fastjson 1.2.80 CVE-2022-25845 的漏洞利用,可通过 AspectJ 文件读取和 Groovy 远程类加载实现 RCE。
 nccgroup/ghostrings
用于恢复 Go 二进制文件中字符串定义的 Ghidra 脚本
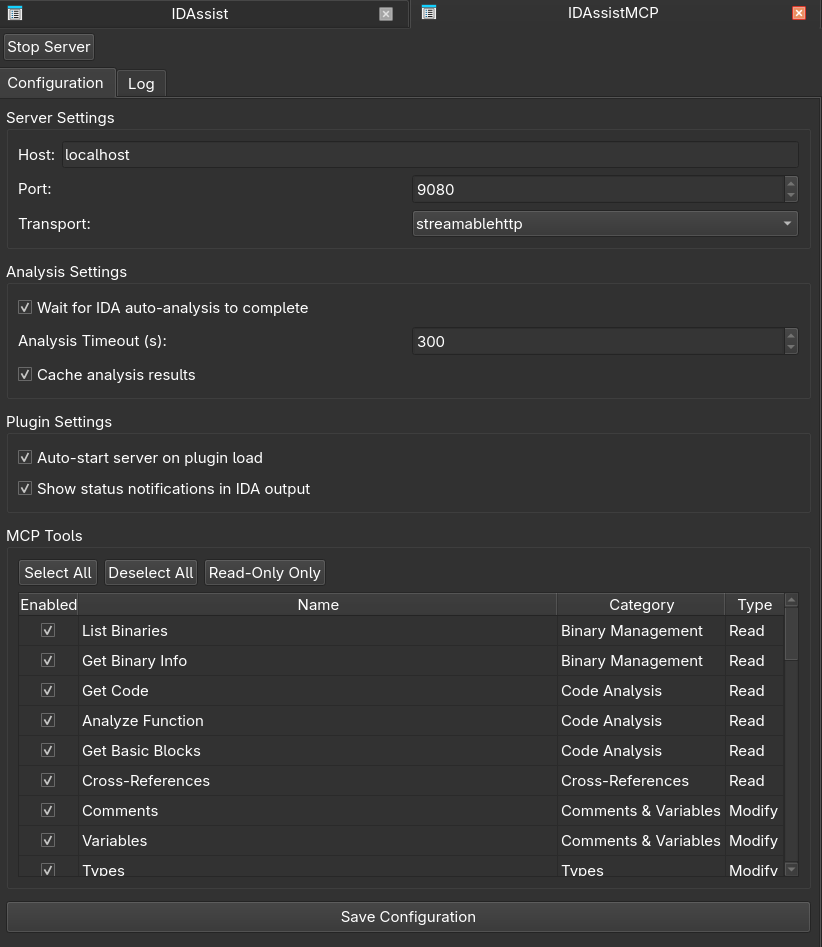 symgraph/idassistmcp
IDA Pro 的独立 MCP 服务器插件。
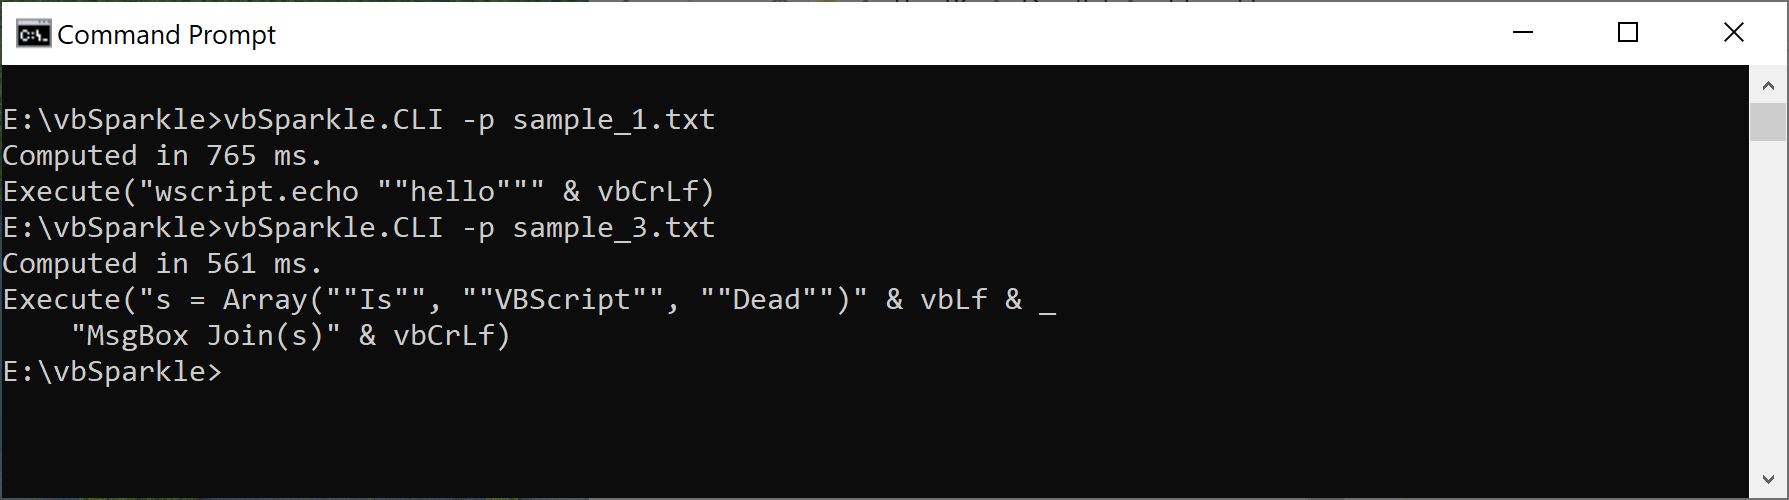 airbus-cert/vbsparkle
VBScript 与 VBA 的源代码到源代码反混淆器,支持部分求值
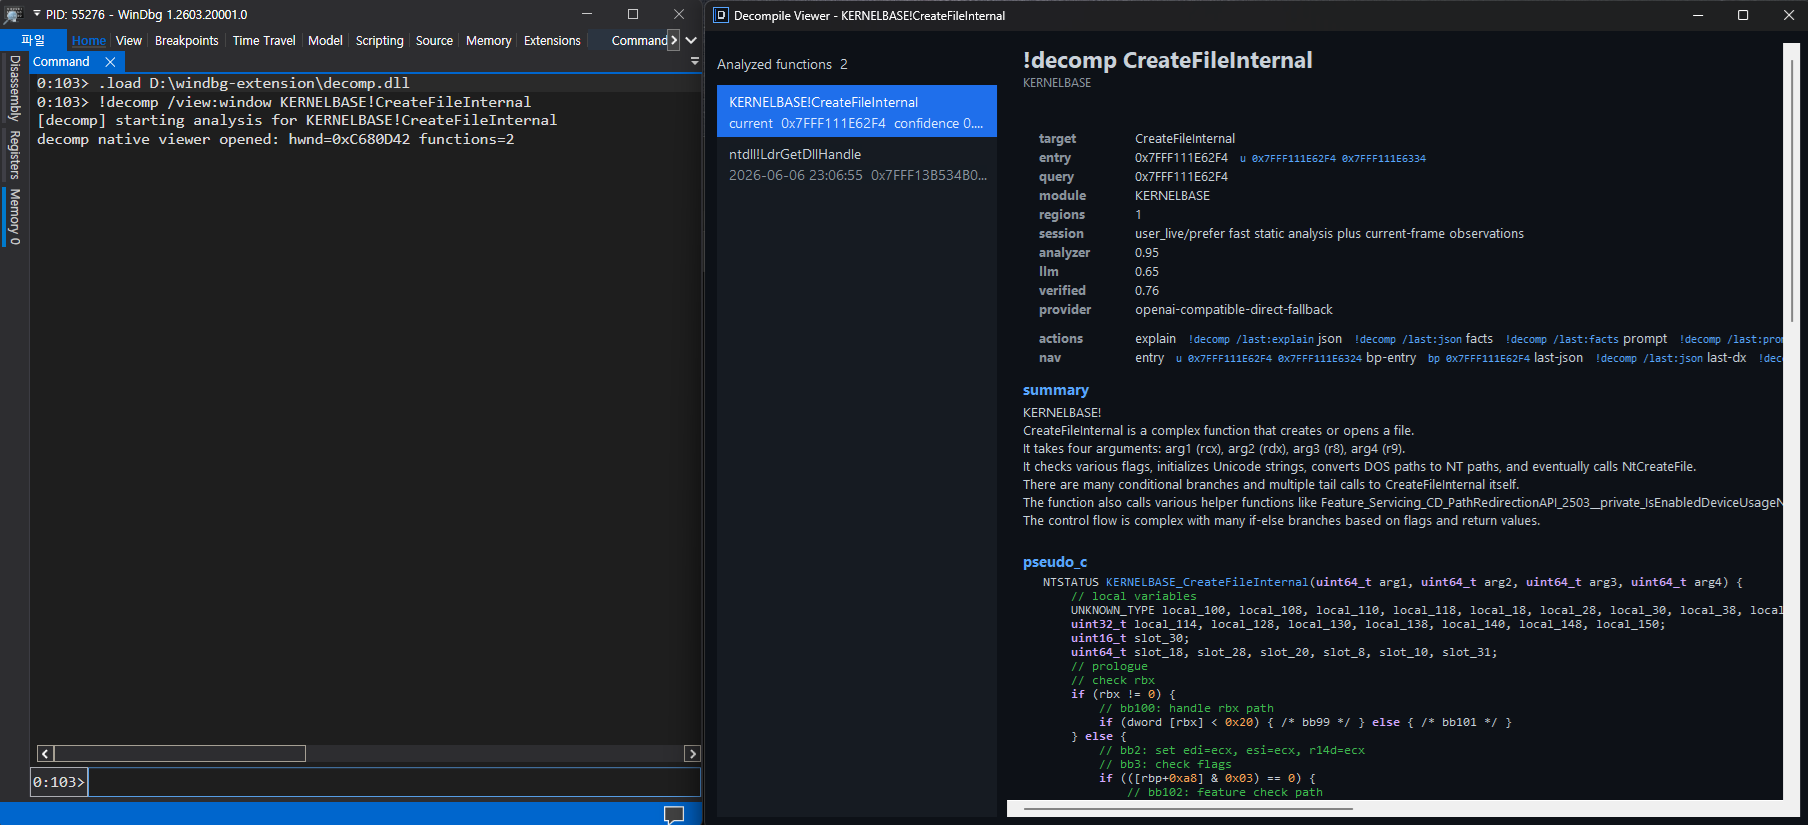 kernullist/windbg-decompile-ext
WinDbg x64扩展,用于反汇编活动函数,并使用LLM生成经过验证的伪代码。
 jpiechowka/jenkins-cve-2016-0792
Jenkins序列化漏洞利用工具 - CVE-2016-0792









