#1
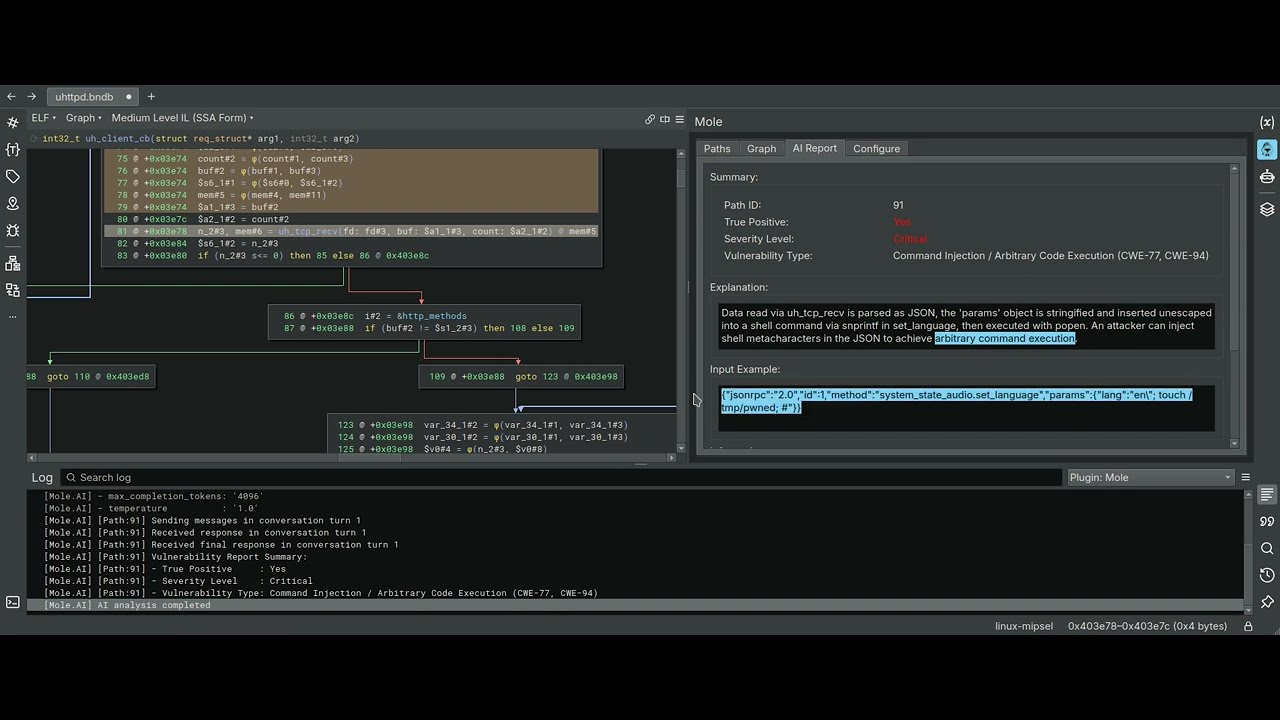
 cyber-defence-campus/mole
一个使用变量反向切片作为静态污点分析驱动的Binary Ninja插件。
 shubhamshubhankar/autosource
自动化静态代码分析框架,与 SonarQube 集成,通过扫描所有平台上的 Git 仓库,在源代码中实现早期漏洞检测。
 codewhitesec/httpremotingobjrefleak
用于通过 HTTP .NET Remoting 泄露和利用 ObjRefs 的附加资源(CVE-2024-29059)
 wolfssl/wolfcose
一个快速、便携且轻量级的COSE + CBOR实现,适用于嵌入式系统。支持PQC、FIPS 140-3、DO-178和MISRA C。由wolfSSL提供技术支持。
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier
 quarkslab/qsynthesis
面向汇编指令去混淆的灰盒合成器。
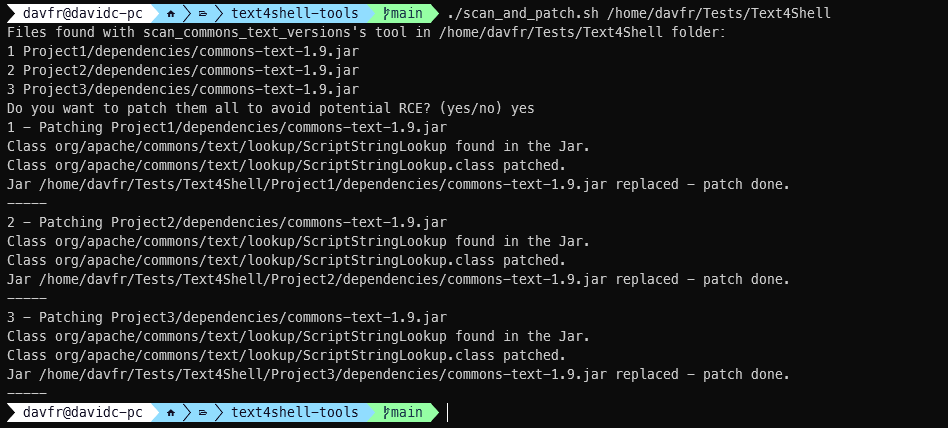 jfrog/text4shell-tools
检测并修补 Java JAR/WAR 工件中存在漏洞的 Apache Commons Text;对类进行指纹识别,并扫描字节码以查找 CVE-2022-42889 (Text4Shell) 调用点。
 disruptops/cred_scanner
一个简单的基于文件的扫描器,用于查找文件中潜在的AWS访问密钥和秘密密钥。
 rbmm/ntdetours
仅使用 ntdll 导入的 Detours 实现(x64/x86)
 owasp/sedated
SEDATED® 项目 (敏感企业数据分析器以消除泄露)
 jas502n/cve-2019-12384
Jackson Rce 针对 CVE-2019-12384
 gach0ng/agentstalker
面向 LLM 代理的端到端安全审计框架:静态 AST 与污点建模、攻击合成、Docker 沙箱重放,以及带 MCP 审计的确定性判定报告。
 codewhitesec/unmarshalpwn
CVE-2018-0824的POC
 agrawalsmart7/scodescanner
命令行静态分析扫描器,使用自定义 semgrep 规则检测 PHP 和 YAML 源码中的关键漏洞,并集成 Jira 和 Slack 以用于 CI/CD 管道。