#1
 mpast/mobileaudit
Django 应用程序,用于对 Android APK 执行 SAST 和恶意软件分析。
 trailofbits/testing-handbook
Trail of Bits 测试手册 - appsec.guide
 kudelskisecurity/chainoffools
针对 CVE-2020-0601 Windows CryptoAPI 欺骗漏洞的概念验证漏洞利用,演示利用椭圆曲线密钥操纵生成恶意 CA 证书。
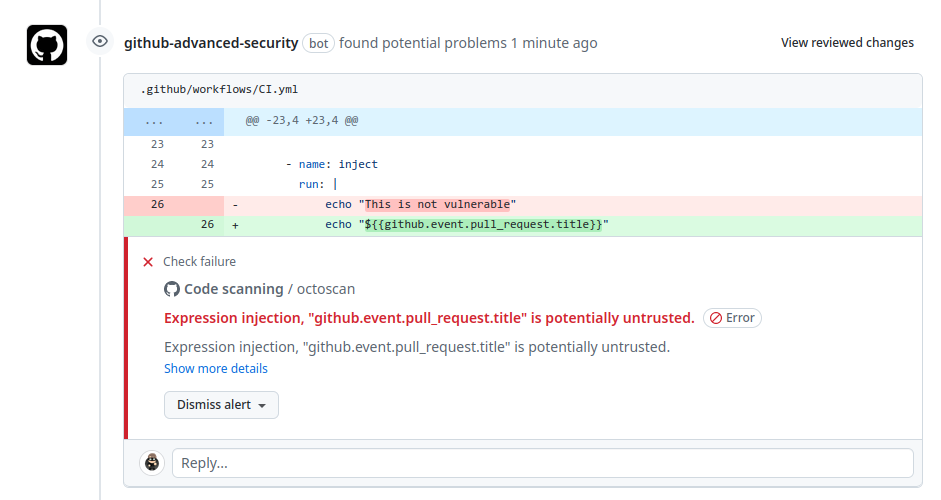 synacktiv/octoscan
Octoscan 是一个用于 GitHub 操作工作流的静态漏洞扫描器。
 sslmate/go-pkcs12
用于编码和解码 PKCS#12 文件的 Go 库
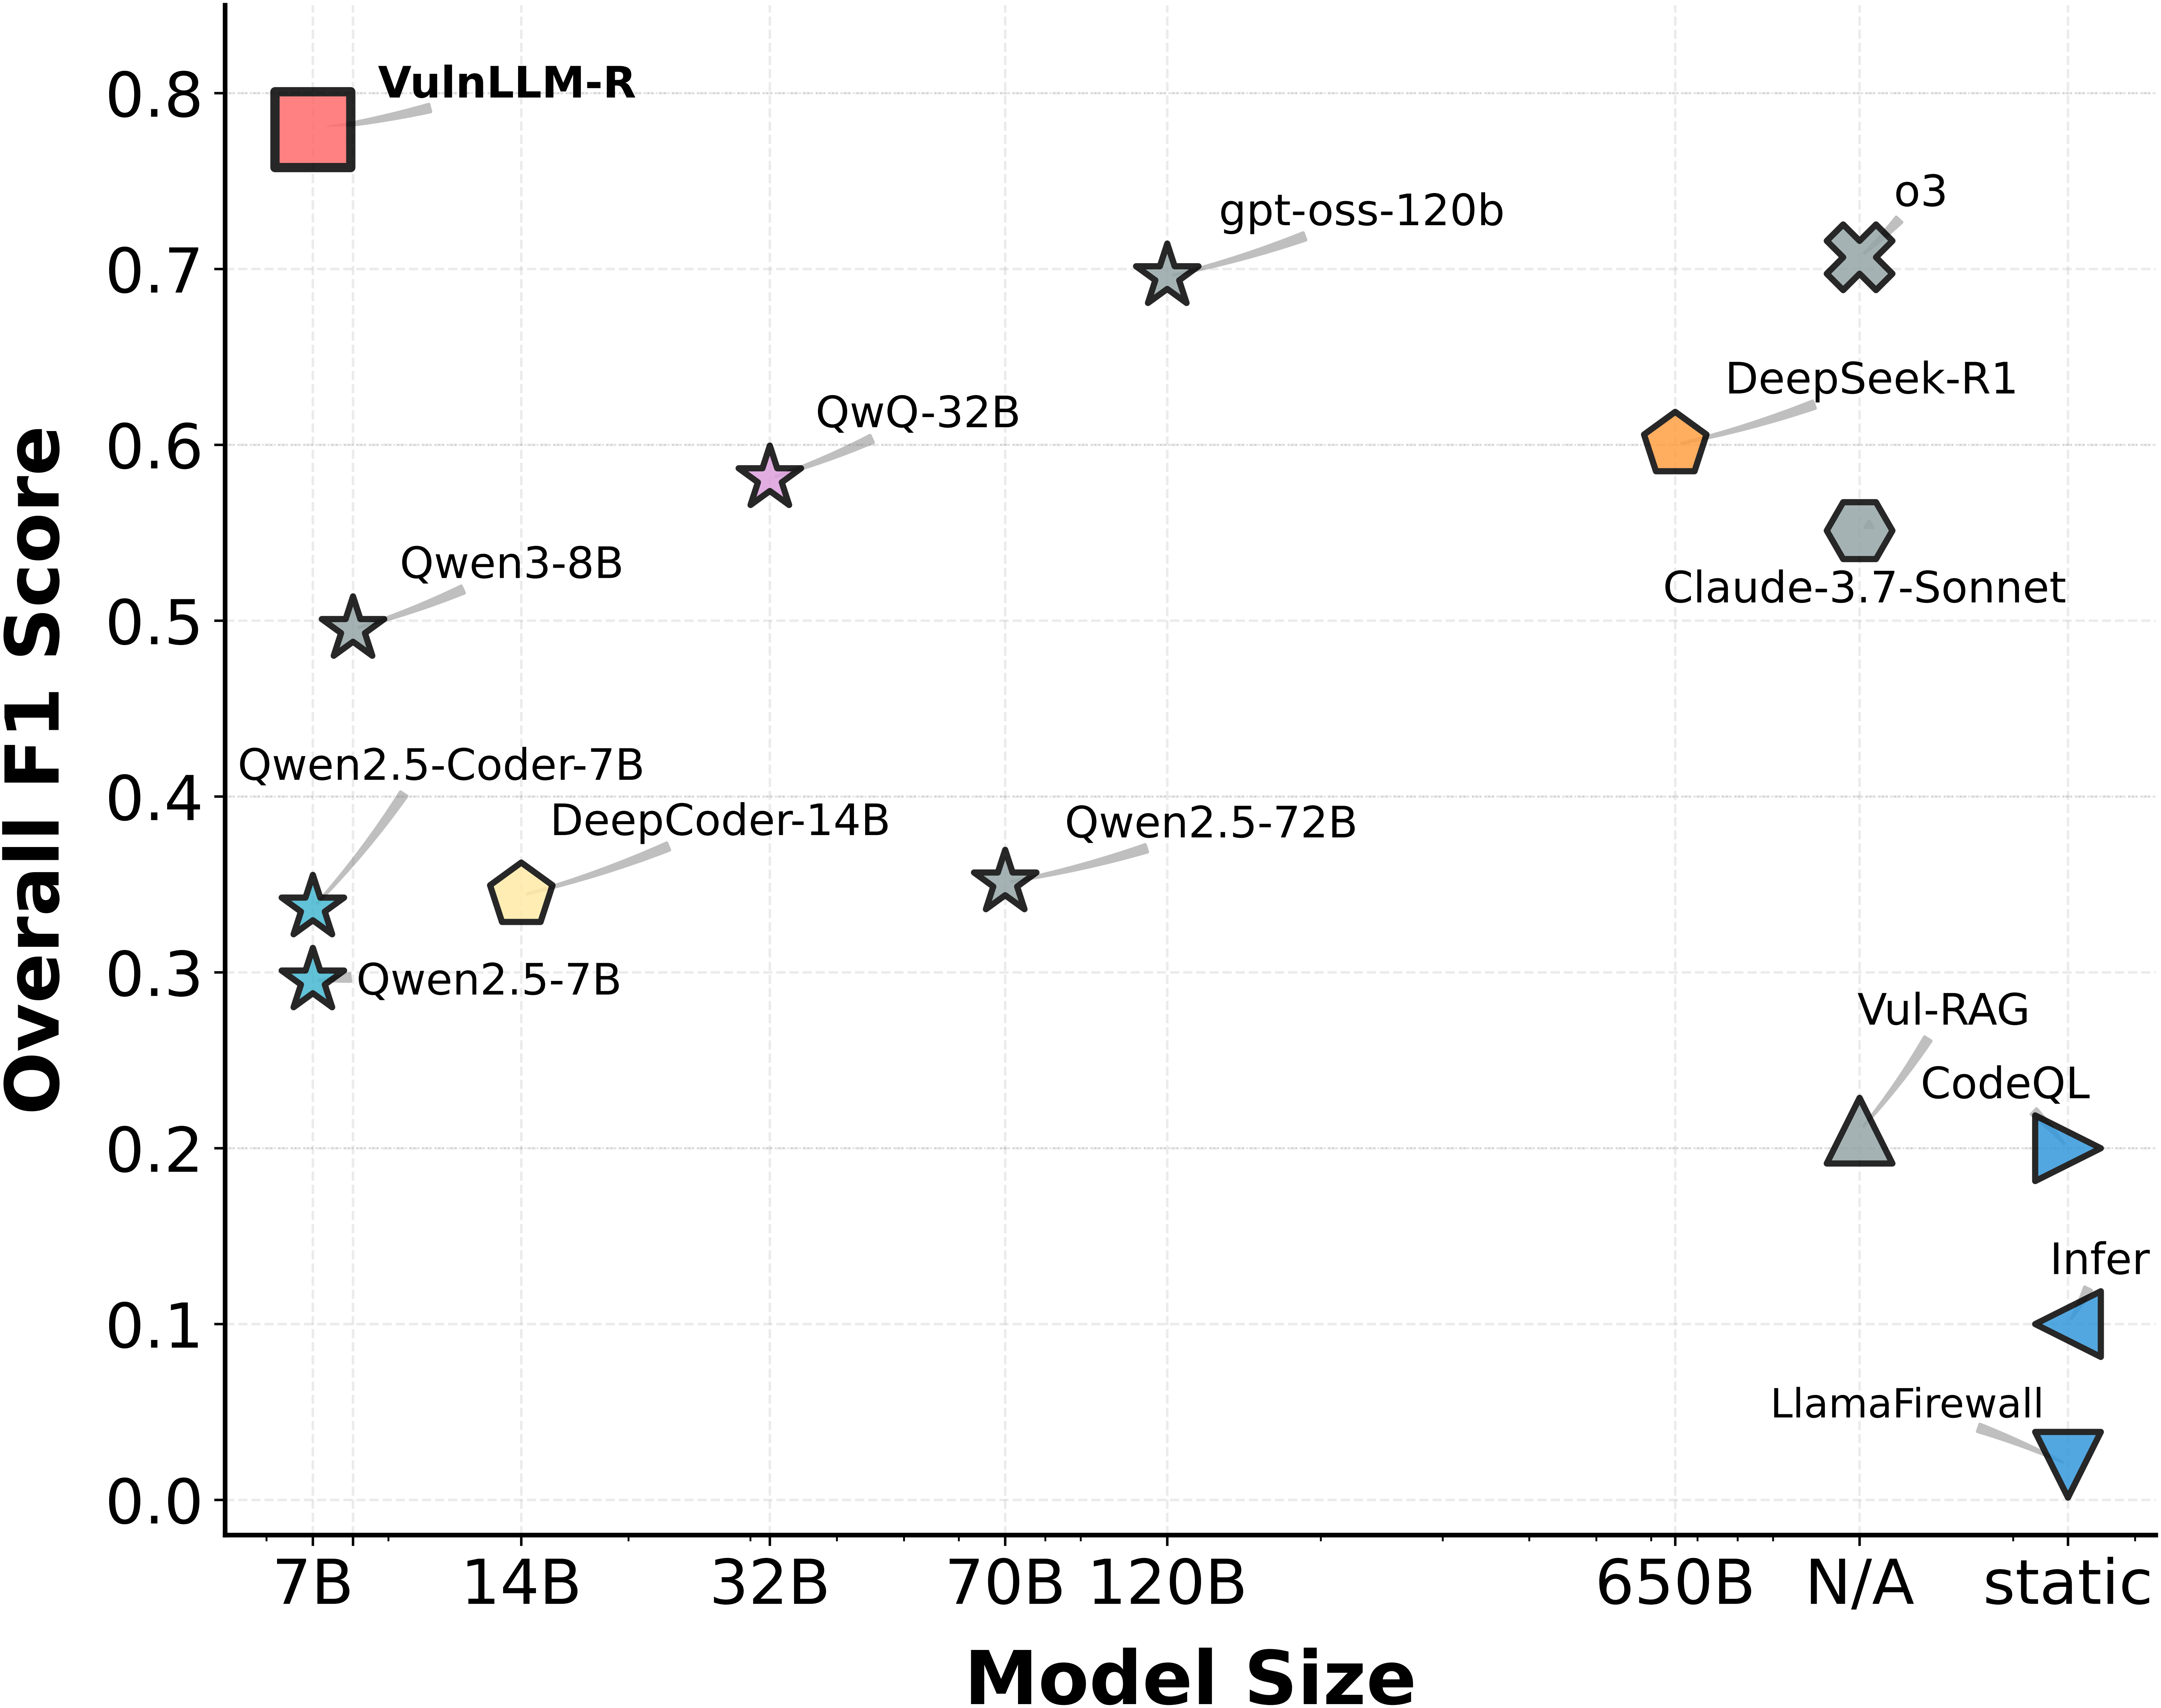 ucsb-mlsec/vulnllm-r
专用推理 LLM,用于 C/C++ 和 Python 源代码漏洞检测,包含数据集构建、SFT/DPO 训练以及结果复现脚本。
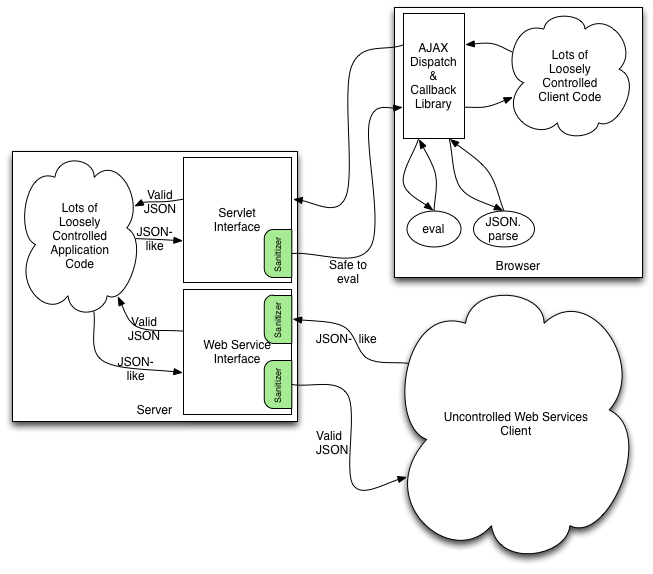 owasp/json-sanitizer
给定类似 JSON 的内容,JSON Sanitizer 会将其转换为有效的 JSON。
 elttam/semgrep-rules
静态分析安全规则,用于跨 Java、Go、Python、C#、Kotlin、PHP、Kubernetes 和 GitHub Actions 的漏洞检测与以审计为重点的代码审查。
 jjyg/metasm
这是 metasm 的主仓库,metasm 是一个用 Ruby 编写的免费汇编器 / 反汇编器 / 编译器。
 corgea/sighthound
基于Tree-sitter的静态漏洞扫描器,支持模式匹配和污点流分析,适用于多语言源代码。输出结果支持文本、JSON、CSV或SARIF格式,可集成CI/CD。
 fox-it/log4j-finder
扫描磁盘上以及 Java 归档文件中的易受攻击的 Log4j2 版本(Log4Shell CVE-2021-44228、CVE-2021-45046、CVE-2021-45105)
 check-spelling/check-spelling
拼写检查操作,用于检查仓库/拉取请求/提交中的拼写错误
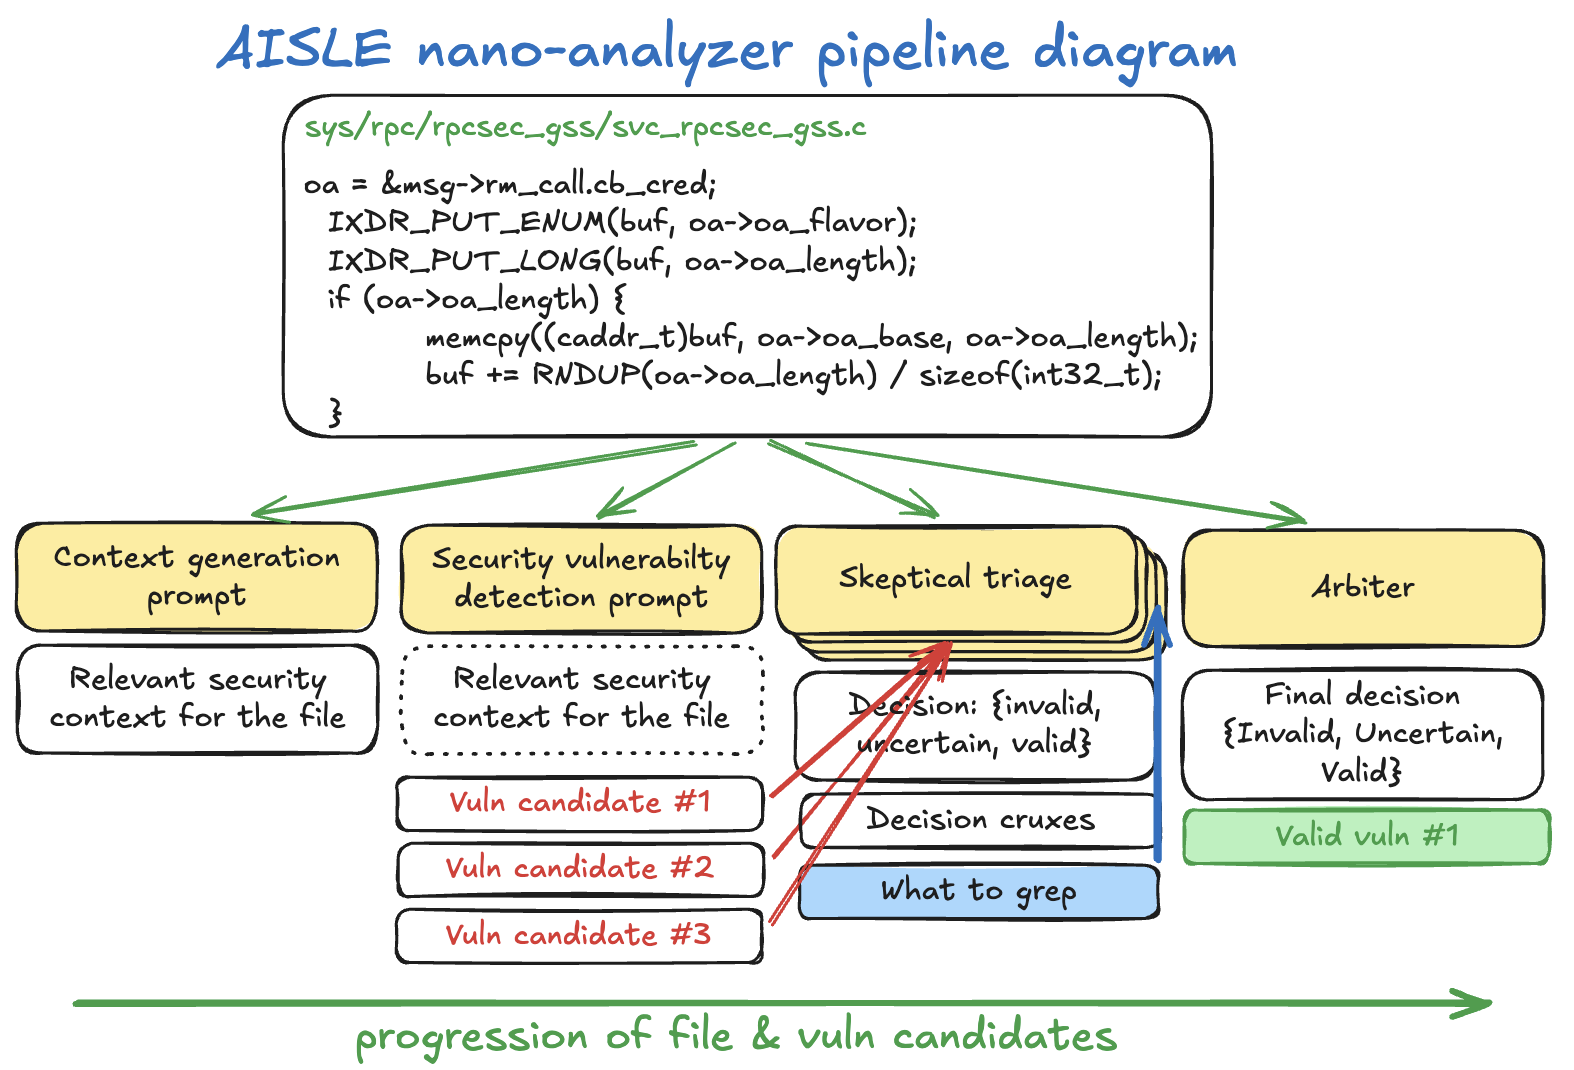 weareaisle/nano-analyzer
一个由 AISLE 开发的、基于 LLM 的最小化零日漏洞扫描器。
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Jenkins RCE 概念验证:SECURITY-1266 / CVE-2019-1003000(Script Security)、CVE-2019-1003001(Pipeline: Groovy)、CVE-2019-1003002(Pipeline: Declarative)
 radicle-dev/heartwood
点对点代码协作与发布堆栈,具有安全、去中心化的协议、CLI工具和网络守护进程,用于主权代码锻造。
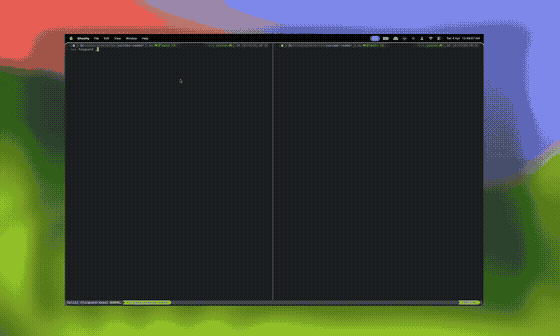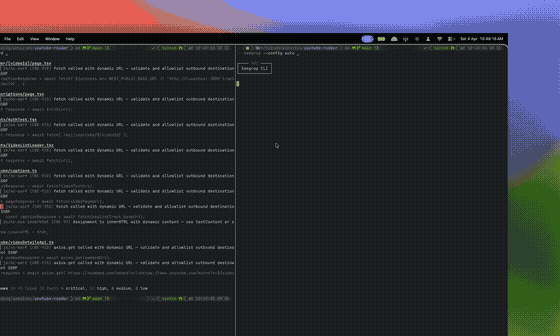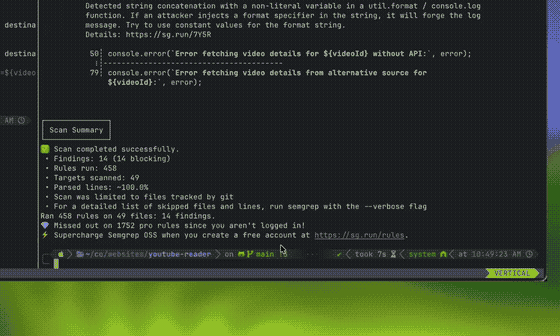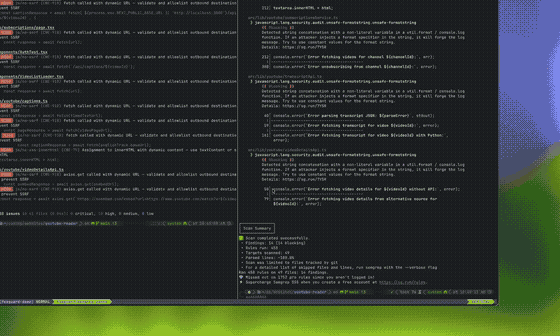 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 makenowjust-labs/recheck
Static analysis tool for detecting ReDoS (Regular Expression Denial of Service) vulnerabilities in JavaScript and Scala codebases, providing…