#1
用于审计云平台(IaaS、PaaS)中的配置、权限和服务的工具。
Kitploit 推荐

 malindarathnayake/intel-cve-2018-3639-mitigation_registryupdate
PowerShell 脚本,用于应用针对 CVE-2018-3639(推测性存储绕过)的 Windows 注册表缓解措施,实现针对侧信道漏洞的自动化安全加固。
 shanika04/cloudfoundry_uaa
CVE-2016-4468
 shoucheng3/kubernetes-client__java_cve-2020-8570_client-java-parent-9_0_2_fixed
Java 客户端库,用于与 Kubernetes API 交互,支持以编程方式管理集群、Pod、部署及其他资源,并提供身份验证、Watch、Exec 和端口转发操作。
 atilacastro/update-apt-package
因为CVE-2019-3462而更新APT包的剧本
 devzero-security/redstackpro
用于红队基础设施和网络靶场的画布。组合拓扑,导出可运行的 Terraform 和 Ansible,并自行部署。你的云凭证永远不会离开你的机器。
 ejfkdev/oss
Cross-cloud S3-compatible object storage CLI to list, export, and download buckets across AWS, Aliyun, Tencent, Huawei and more, with anonymous…
 ooafa/bucketbuster
扫描 Yandex、VK、Selectel、Sber、Alibaba、Tencent、Huawei 和 Baidu 的公共云对象存储端点,以查找可列出存储桶和暴露的对象。
 mondoohq/cnspec
一个开源、云原生安全工具,保护从构建到运行时的所有环节
 dev-sec/ansible-ssh-hardening
此 Ansible 角色提供了众多与安全相关的 SSH 配置,提供全方位的基线防护。
 kubernetes/ingress-nginx
Ingress NGINX Controller for Kubernetes
 netflix/security_monkey
Security Monkey 监控 AWS、GCP、OpenStack 和 GitHub 组织中的资产及其随时间的变化。
 shopify/kubeaudit
kubeaudit 可帮助您对照常见安全控制项审计您的 Kubernetes 集群。

 openclarity/openclarity
OpenClarity 是一个开源平台,旨在增强云原生应用和基础设施的安全性与可观测性。
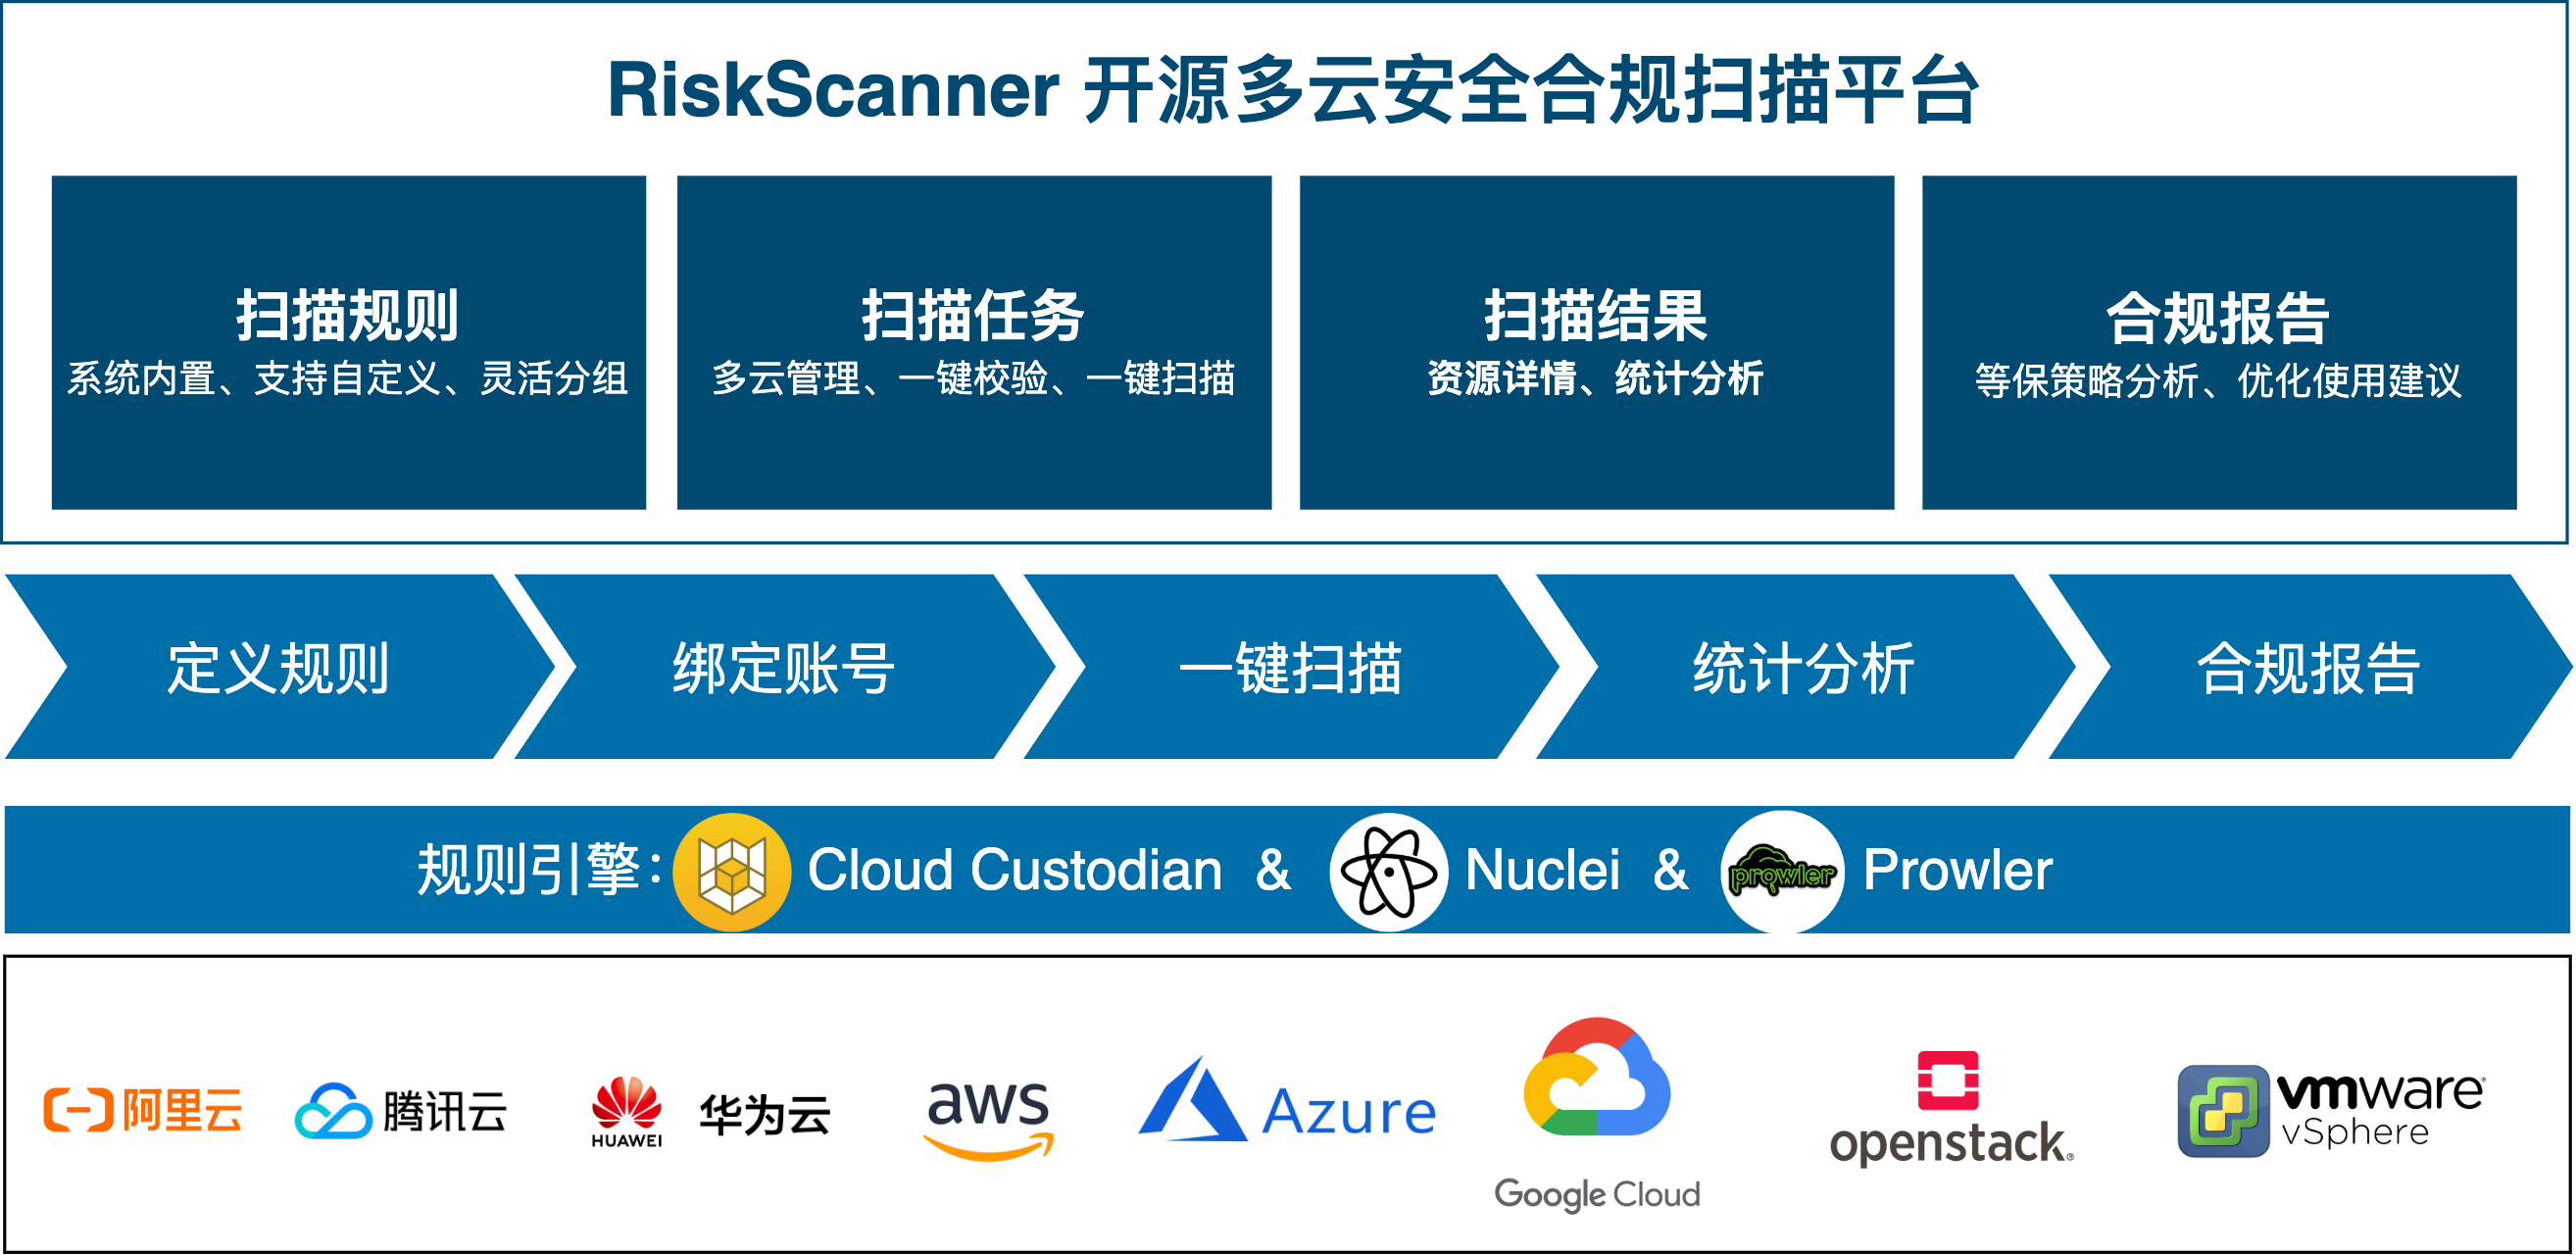 fit2cloud/riskscanner
RiskScanner 是开源的多云安全合规扫描平台,基于 Cloud Custodian 和 Nuclei 引擎,实现对主流公(私)有云资源的安全合规扫描和漏洞扫描。
 octarinesec/kube-scan
kube-scan:Octarine k8s 集群风险评估工具
 mandiant/azure_workshop
可使用 Terraform 部署的、故意设计为易受攻击的 Azure 实验室环境,包含逼真的攻击路径和常见错误配置,用于演练红队操作与安全检测。