#1
 chuzhongyun/cve-2026-53359-kernel-fix
Linux 内核升级指南 - 修复 CVE-2026-53359
 ziad-hsn/cpra
CPRA是一个高性能基础设施监控系统,专为管理大规模微服务架构的平台团队设计。基于实体-组件-系统(ECS)架构和排队论原理,CPRA可处理超过1,000,000个并发健康检查,并自动调整工作池规模以满足SLO目标。
 xiaoqimikko/tomcat85-check
CVE-2025-55752:Tomcat 8.5 已 EOL,终版 8.5.100。Apache 逐条声明「8.5 也受影响」的 2025 CVE 有 14 条,其中 10 条在 NVD 按 8.5.100 查不到。离线单 jar,读 conf/ 判断你到底中了哪几条。
 maniak-academy/mitigate-cve-2023-46747
Ansible playbook 通过在多个设备上应用 F5 官方脚本来自动化缓解 CVE-2023-46747 (BIG-IP 未经身份验证的远程代码执行)
 leitwacht/leitwacht-agent
eBPF + nftables + DNS 代理出口强制,用于 GitLab Runner CI/CD 作业容器 — 社区版数据平面 https://leitwacht.eu/
 chuzhongyun/cve-2026-64561-kernel-fix
Linux 内核升级指南 - 修复 CVE-2026-64561
 nserser/lr-webpki
LR+后量子认证在WebPKI CA上下文中的参考实现,包含语料库流水线、重建、评估及来源清单,用于可复现研究。
 barun121/cve-2024-9264-in-grafana-11.x
使用渗透测试、Grafana、Docker、Kali Linux 等工具进行漏洞利用。
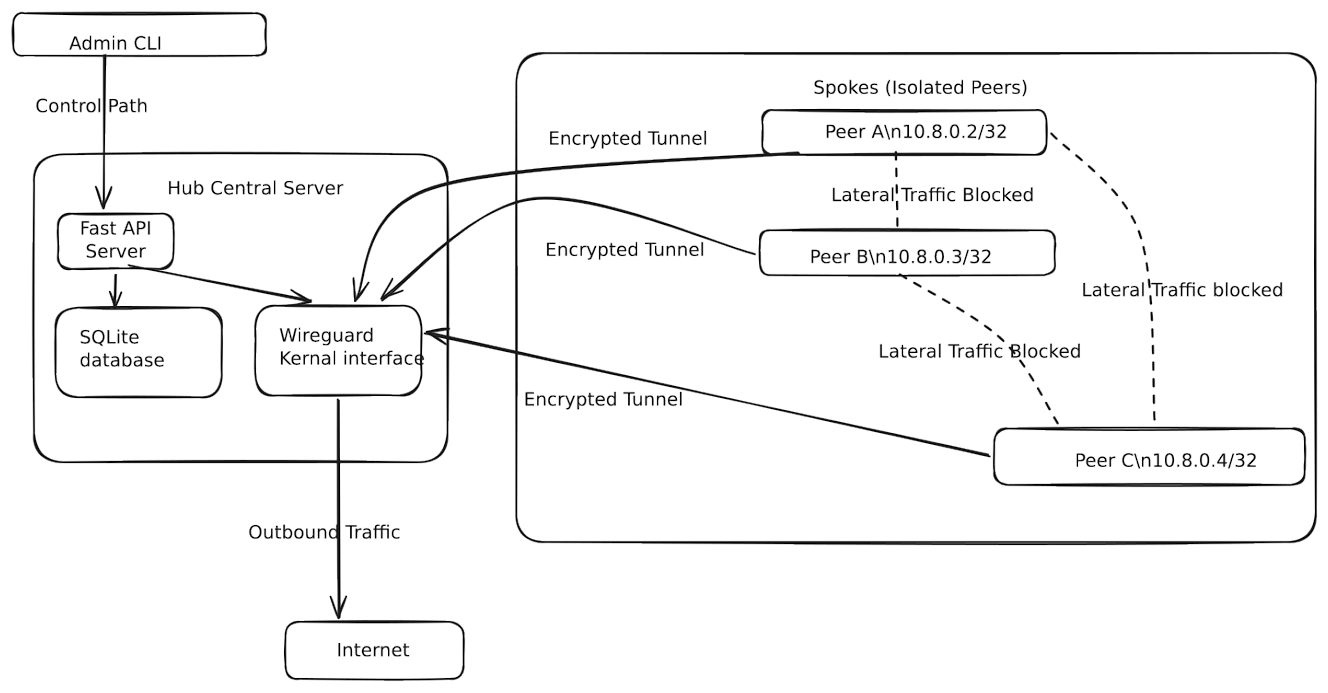 alvin-alvo/safenet-soho-security-framework
一个轻量级、策略驱动的框架,利用 WireGuard 为 SOHO 网络带来零信任微隔离。
 thirukguru/aws-perimeter
一个基于终端的AWS安全扫描器,拥有102+项安全检查,涵盖VPC、IAM、S3、CloudTrail、容器(ECS/EKS)以及AI攻击检测。能够检测危险的IAM权限、暴露的密钥、配置错误的S3存储桶、容器漏洞以及新兴的LLM劫持威胁。
 pblittle/aws-suture
OpenSSL Heartbleed (CVE-2014-0160) 漏洞扫描器。
 aoripus-ltd/zapscape-fix
针对 KVM/x86 shadow-MMU 释放后使用漏洞(Zapscape,CVE-2026-64561)的通用内核实时补丁
 bishopfox/cve-2026-58073-check
安全检测 Veeam Service Provider Console 认证绕过漏洞 CVE-2026-58073
 mkhazamipour/log4j-vulnerable-app-cve-2021-44228-terraform
一个用于部署易受攻击应用的 Terraform,以及一个与 CVE-2021-44228 配合使用的 JDNIExploit。
 first-john/cve_2026_frag_family_fix
CVE-2026-46300 / CVE-2026-43500 / CVE-2026-31431 / CVE-2026-43284 golang 热修复
 rjt-gupta/cve-2021-33104
CVE-2021-33104——Intel(R) OFU软件中的不当访问控制
 dumbmachine/cloud-doctor
一条命令即可评估整个云账户——涵盖配置错误、缺失的可观测性及安全态势。