Continuous Pulse and Recovery Agent
检查服务、发送告警,并执行你配置的恢复操作。


CPRa 监控服务并执行你配置的恢复操作。单个 Go 进程负责调度检查、跟踪事件、发送通知,并对外提供 React 仪表盘、HTTP API 和 cpractl 命令行客户端。你可以使用文件进行只读操作,或通过具名管理访问权限,在仪表盘、API 或 Go SDK 中编辑监控项、通知接收器、分组和密钥。
CPRa 仍在开发中;首个合格版本尚未发布。 请按照以下说明构建此检出。 版本与可用性 列出了受支持的源码接口、已测试环境和分发状态。
文档 · 快速开始 · 配置 · 驱动 · 干预规则 · API · Go SDK
已发布网站 会单独更新;请使用与你的可执行文件来自同一检出的文档。
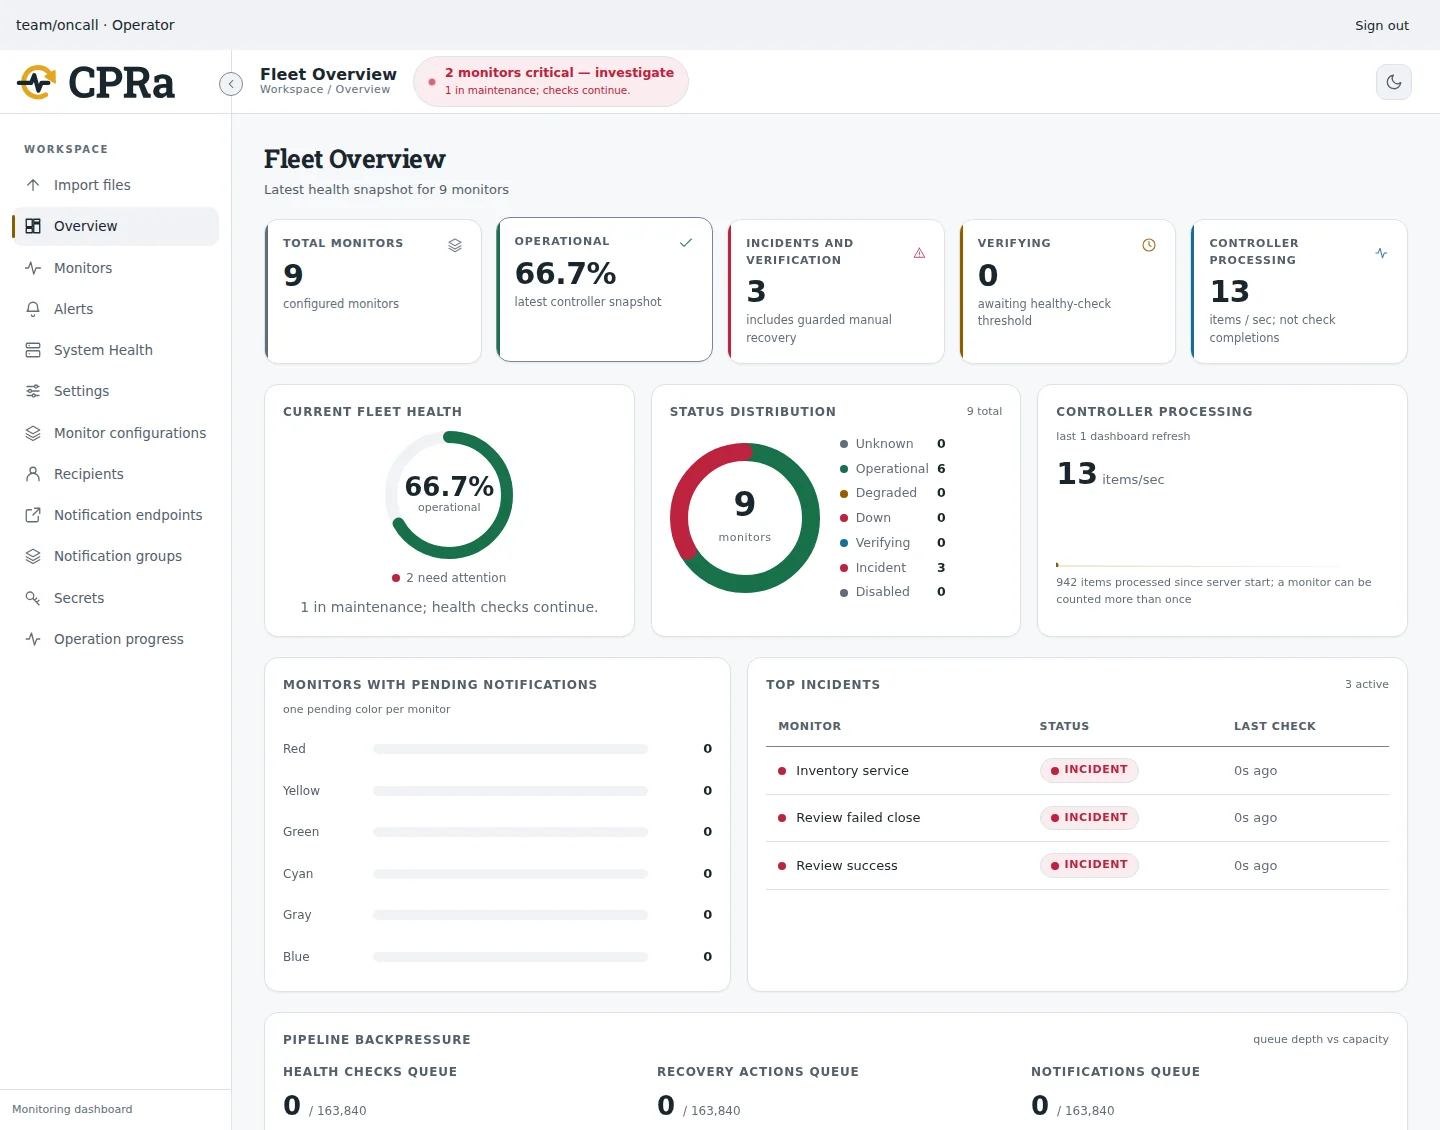
使用合成监控数据进行的仪表盘演示。请参阅快速入门,创建你自己的监控项和通知目标。
安装 Go 1.26.10 或 Go 1.27.3(或更新的受支持、已修补版本)、Make 和 Python 3。Go 1.27.0–1.27.2 仍受 GO-2026-6809 影响,尽管它们满足模块的最低版本比较要求。该检出包含内嵌的仪表盘;仅当其构建输入发生变化时才需要 Node 和 pnpm。
make
export PATH="$PWD/bin:$PATH"
cpra -version
cpractl version
cpractl local init --management
# For a different local listener, use: cpractl local init --management --port 8443
make 会生成一个被忽略的 bin/cpra-sdk.work,其中包含应用程序、SDK 和 worker 模块。它会遵循显式选定的 GOWORK,包括 off。不要为了绕过开发工作区设置而发布模块标签或修改依赖版本。有关直接使用 Go 命令和编辑器的说明,请参阅贡献者设置。
初始化会在平台标准位置创建一个空清单、一个具名操作员令牌和哈希策略、一个包装密钥、localhost TLS 证书以及运行时设置。它会配置一个通知日志目录,服务器在启动时会以私有权限创建该目录。它会打印确切的启动命令和客户端命令,但绝不会打印 bearer 值。它会拒绝已存在的文件,并且不启动任何服务。系统安装要求将受保护的操作员令牌输出到服务拥有的配置和状态之外的位置。
使用打印出的服务器命令。在浏览器中显式信任生成的本地 CA,打开打印出的浏览器 URL(默认为 https://localhost:8060),并使用其受保护文件中的令牌登录。CLI 使用 --server、--ca-file 和 --token-file;对应的 CPRA_SERVER、CPRA_CA_FILE 和 CPRA_AUTH_TOKEN_FILE 变量可使连接可重复。请将令牌值排除在 URL 和命令参数之外。
按照快速入门运行本地 HTTP 目标,验证并应用 examples/monitors.yaml,检查 monitor/example-service,并针对相同状态重新启动。管理端会一次性导入引导配置;后续编辑需要显式执行 apply。SIGHUP 会报告不支持重新加载;SIGINT 和 SIGTERM 会开始优雅关闭。
| 功能 | 默认构建 | 额外内置标签 |
|---|---|---|
| 检查 | HTTP、TCP、ICMP、DNS、UDP、TLS、Docker、gRPC | redis postgres mysql mongo rabbitmq kafka |
| 恢复 | Docker、HTTP webhook、A2A | kubernetes aws systemd |
| 通知 | Log、Slack、PagerDuty、email、webhook、Telegram、Discord、Opsgenie、Mattermost、VictorOps、Pushover、Datadog、A2A | teams twilio |
make BUILD_TAGS='redis postgres kubernetes'
cpra -capabilities
cpra -validate -yaml examples/monitors.yaml -runtime-config /absolute/path/from/init/runtime.yaml
将运行时路径替换为初始化时打印的路径。验证会在不打开存储或联系目标的情况下检查 schema、引用和已编译能力。文件日志通知需要进程配置的根目录;监控文件在该目录内选择路径。省略文件名时写入 stdout。在验证使用日志通知的清单时,传入已初始化的运行时配置。
TLS 检查默认验证证书。显式的每监控 insecure_skip_verify 选项仅对该监控禁用证书链和主机名验证。它不会禁用恢复健康检查或 API 认证。已配置的证书过期检查仍会运行。
gRPC 检查默认使用 TCP 可达性;mode: health 调用 gRPC 健康服务并要求 SERVING。目前不支持 MongoDB SRV 发现、Kubernetes exec 凭据插件和 SMTP 用户名/密码认证。驱动参考 描述了必需设置、传输选择、截止时间和平台限制。
单独标记的 external-worker 库 在 CPRa 之外运行由操作员拥有的 Go 处理器。它要求双方都启用 externaljobs、显式启用服务器以及限定范围的凭据。它不是用于不可信代码的沙箱。
用户安装和系统安装具有不同的平台标准路径。Linux 系统服务显式将状态存储在 /var/lib/cpra;容器和 Helm 需要保留存储。使用 cpractl local paths 检查本地默认值。显式 -data-dir 优先于运行时配置和用户默认值。遗留的工作目录 cpra-data 需要显式路径或停止迁移。
单节点 Raft 提供持久状态,而非跨实例故障转移。每个存储保持一个所有者。完整的停止备份包括节点身份、Raft 数据、快照、历史和集合代次。存储错误会停止不安全的准入;恢复或修复状态是显式的操作员操作。
每次事件的恢复尝试受 intervention.max_attempts 限制(默认一次)。操作成功完成意味着健康验证待定。只有配置的健康阈值才能确认恢复。未知的投递会保持该投递,而不会抑制无关的后续事件或目标。仅传输接受并不能证明已投递给个人。
新的通知条件在相关期间保持待定。其捕获的执行预算从容量可用后的第一次已提交启动开始。普通内置通知在最多三次尝试中共有 45 秒;只有已证明无外部影响的瞬时故障才能重试。重启或重试耗尽都不会启动新的预算。待定的恢复通知可以在维护后报告原始中断的恢复,使用其原始目标。投递接受并不能证明提供商已解决。
独立的 webhook 通知序列默认每个目标最多可使用四个并发请求。其他驱动默认为一个,并可通过操作员覆盖进行有界调整。相关的开启和解决在本地保持有序;提供商节奏和全局工作线程限制仍是更严格的约束。这不会为摘要合并或延迟独立警报。有关提供商范围和限制,请参阅通知分发。
如果本地准备失败,例如 CA 文件不可读,当前健康状态为 unknown,监控不可用。最后一次真实健康观察及其时间戳会单独保持可见。CPRa 会按正常节奏重试准备,而不会将本地配置失败视为目标中断。
配置作者可以使用进程账户的权限选择目标和操作。将其视为受信任的操作员。管理不是多租户安全边界。使用管理启动了解 HTTPS、权威、凭据存储和轮换。
make dev-workspace
make test-fast
make check
make test-all-drivers
make sdk-check
test-fast 是一个简短的编辑/测试循环。完整的竞态、进程、浏览器、构建标签和发布矩阵仍保持独立。根目录的 go test ./... 会排除嵌套模块。贡献者指南涵盖工具、生成和验证。
提供方验证指南将本地夹具、提供方验收和独立观察到的效果区分开来。未配置的账户仍处于未验证状态。发布指南描述了可复现的产物和私有资格门禁。通过源代码测试并不授权发布,也不构成容量声明。
代码采用 MIT 许可证。由 Ziad Hassan 创作的 CPRa 原创艺术作品采用 CC BY 4.0,并附有单独的名称和背书说明。第三方许可证保留在仪表板声明和打包依赖声明中。
请阅读 CONTRIBUTING.md、SECURITY.md 和行为准则。支持通过自愿捐赠提供;没有仅限订阅的功能,也没有承诺的响应时间。









