#1
 atiilla/cve-2026-42897
CVE-2026-42897 - Exchange Health Checker 盲点:出站 IIS URL 重写规则被静默忽略,导致 EOMT 缓解措施在诊断报告中不可见。
 tapanmeena/azpim
一款命令行界面工具,用于直接从终端管理 Azure 特权身份管理(PIM)角色激活。
 aoripus-ltd/januscape-hotfix
Complete fix collection for the CVE-2026-53359 guest-to-host escape vulnerability in the KVM/x86 shadow MMU. From zero-downtime livepatch to kernel…
 vighnesh91/cloudgarrison
基于浏览器的离线多云态势工作台,通过 WebAssembly 在本地模拟攻击路径、审计 IaC 合规性、分析身份图谱并映射审计日志。
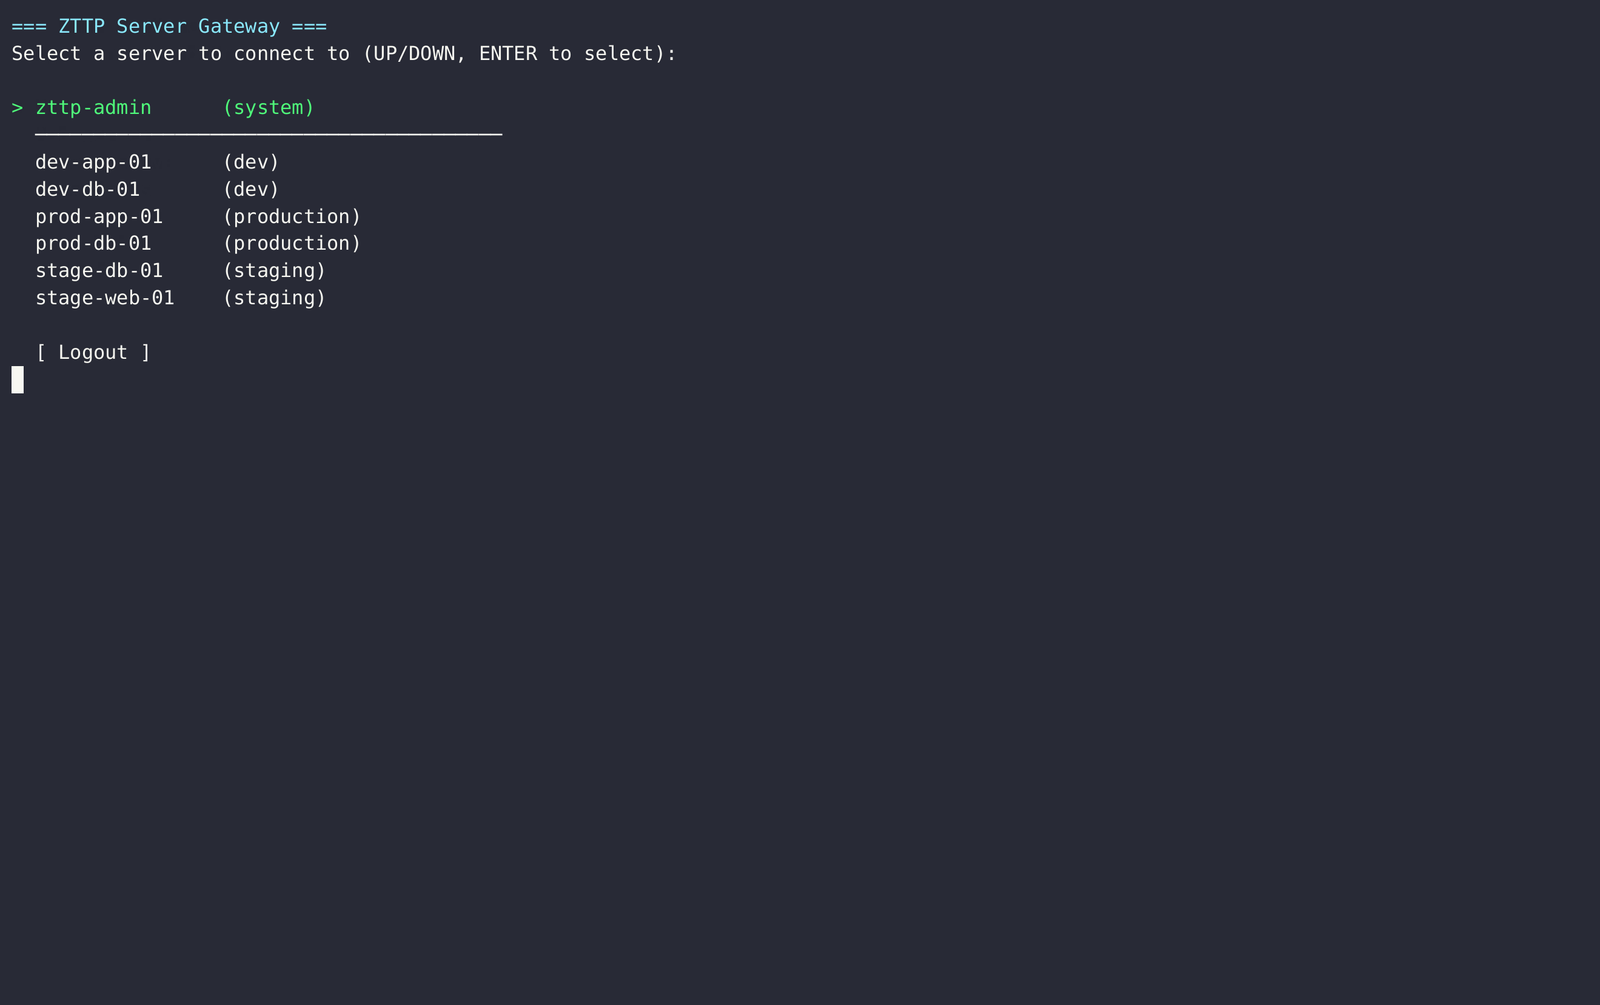
 nihal799/zttp
零信任SSH堡垒代理,支持基于Vault的密钥管理、RBAC策略强制、完整会话录制,以及用于对生产基础设施进行可审计访问的管理员TUI。
 schroeder-sys/pantheon-souverainete
Infrastructure cloud modulaire, redondante et 100% souveraine pour s'affranchir des GAFAM. Guides techniques, architecture Zero-Trust et chiffrement…
 ejfkdev/oss
Cross-cloud S3-compatible object storage CLI to list, export, and download buckets across AWS, Aliyun, Tencent, Huawei and more, with anonymous…
 bishopfox/cirro-azcli-ext
Azure CLI 扩展,用于 Cirro 集合
 leitwacht/leitwacht
Leitwacht 控制平面 — GitLab Runner CI/CD 的运行时安全:策略编写、多租户、审计、GitLab 集成
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
简单的 Ansible Playbook,用于缓解 CopyFail (CVE-2026-31431) 和 DirtyFrag (CVE-2026-43284) 漏洞。
 imlzw/kubernetes-1.12.3-all-auto-install
个人整理的Centos7.x + Kubernetes-1.12.3 + Dashboard-1.8.3 无 CVE-2018-1002105 漏洞的master节点全自动快速一键安装部署文件,适用于测试环境,生产环境的快速安装部署
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0(KRaft)结合 Keycloak OAuth2 认证,使用 Strimzi —— 绕过 CVE-2025-27817 URL 白名单限制
 vvpoglazov/cve-2024-41110-checker
基于并行SSH的扫描器,用于检测Docker安装中的CVE-2024-41110,识别受影响版本和AuthZ插件,并生成修复方案。
 h4wkst3r/dop2mop
OpenGraph 收集器,用于 BloodHound,可映射从 DevOps 到 MLOps 基础设施的攻击路径,收集 CI/CD 管道、服务主体和 ML 平台资源,以进行横向移动分析。
 shahidmallaofficial/cpanel-cve-2026-41940-fix
针对通过CVE-2026-41940被入侵的cPanel/WHM服务器进行一次性检测与修复,包括IOC检查、恶意软件清理、C2阻断及补丁修复。
 dmcdtc/openvz-cve-patch-2026
GhostLock - CVE-2026-43499 向后移植补丁,适用于 openVZ 7
 placeos/auth
PlaceOS 认证服务与 API 网关。